


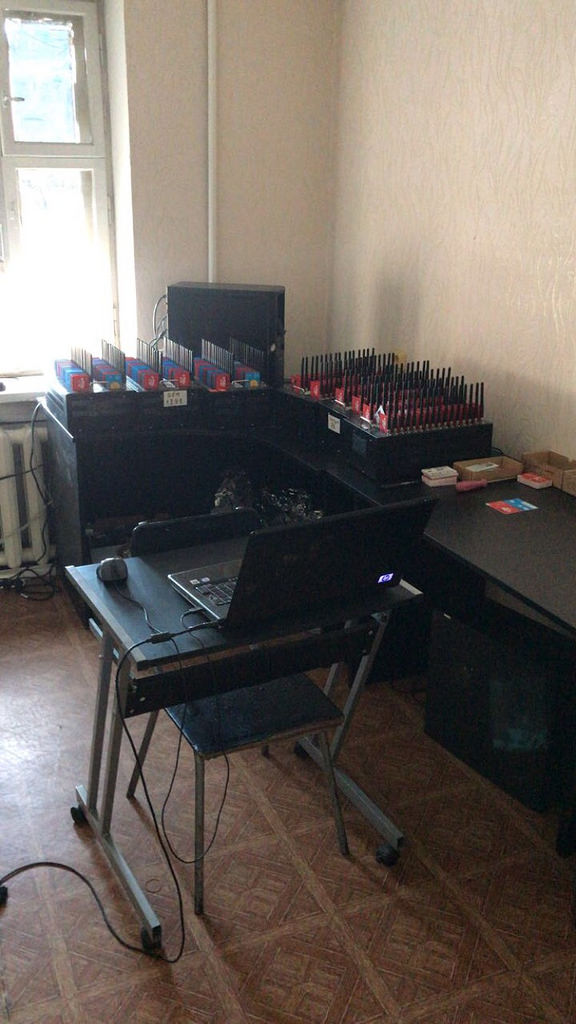

СБУ обнаружила в Киеве офис работавших на ФСБ хакеров

СБУ обнаружила в Киеве офис работавших на ФСБ хакеров

СБУ обнаружила в Киеве офис работавших на ФСБ хакеров

Пресс-служба СБУ сообщила об обнаружении в Киеве офиса киберпреступников, выполнявших приказы ФСБ. Согласно спецслужбе, данные злоумышленники осуществляли кибератаки на объекты КИИ, государственные и банковские учреждения Украины.

В ходе своих атак, как сообщают правоохранители, киберпреступники использовали анонимайзеры.

«Служба безопасности Украины выяснила, что киберпреступники, работавшие по поручению российских спецслужб, использовали ботнеты для осуществления злонамеренных киберопераций, направленных против нашей страны», — пишет пресс-служба СБУ на официальном сайте.

В ходе обыска офиса, а также мест жительства каждого из участников киберпреступной деятельности, сотрудники СБУ изъяли целый спектр различного оборудования. Помимо компьютерной техники, правоохранители нашли множество карточек мобильных операторов различных стран, которые использовались в деятельности преступников.

Было возбуждено уголовное дело.

Ранее мы писали о задержании киберпреступника, разыскиваемого спецслужбами 30 стран мира, о чем сообщил департамент киберполиции Национальной полиции Украины. Сообщается, что пойманный злоумышленник является организатором международной сети Avalanche.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru