



Директор по информбезопасности Facebook планирует уйти в отставку

Директор по информбезопасности Facebook планирует уйти в отставку

Директор по информбезопасности Facebook планирует уйти в отставку

Зарубежные СМИ сообщают о скорой отставке директора по информационной безопасности Facebook Алекса Стамоса. Причиной тому стали разногласия Стамоса с другими управляющими лицами относительно борьбы социальной сети с распространением ложной информации.

Как пишет издание The New York Times, уход  Стамоса говорит о наличии серьезных разногласий между руководящими компанией лицами. По некоторым данным, директор по информационной безопасности выступал с предложением раскрыть российскую активность в Facebook, что не нашло отклика среди других топ-менеджеров.

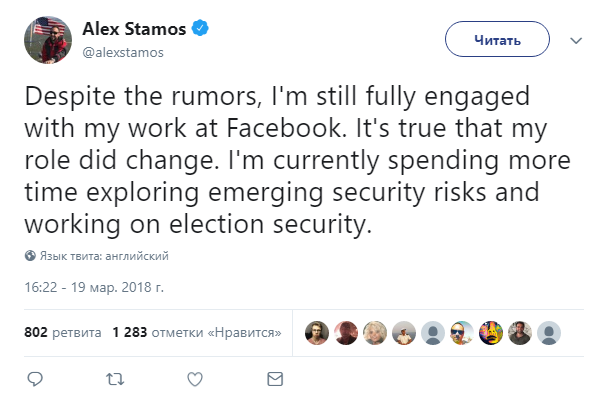
Сам Стамоса отметил в Twitter, что продолжает работать в рядах сотрудников компании.

«Несмотря на все слухи, я все еще работаю с Facebook. Моя роль в компании действительно изменилась, в настоящий момент я уделяю больше внимания вопросам кибербезопасности — изучаю риски и работаю над безопасностью выборов», — пишет Алекс Стамоса.

Напомним, что ранее Алекс Стамос работал руководителем службы безопасности Yahoo.

Facebook в последние дни была вовлечена в крупный скандал с утечкой конфиденциальных данных. Согласно отчету The Guardian, Cambridge Analytica незаконно собрала более 50 миллионов анкет пользователей Facebook без их согласия, эти данные были использованы для воздействия на результаты выборов в США.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru