



Google снова стал площадкой распространения вредоносной рекламы

Google снова стал площадкой распространения вредоносной рекламы

Google снова стал площадкой распространения вредоносной рекламы

15 марта на протяжении нескольких часов поисковик Google выдавал ссылку на вредоносный сайт по запросу “Amazon”. Предполагается, что тысячи пользователей могли стать жертвами преступников. 

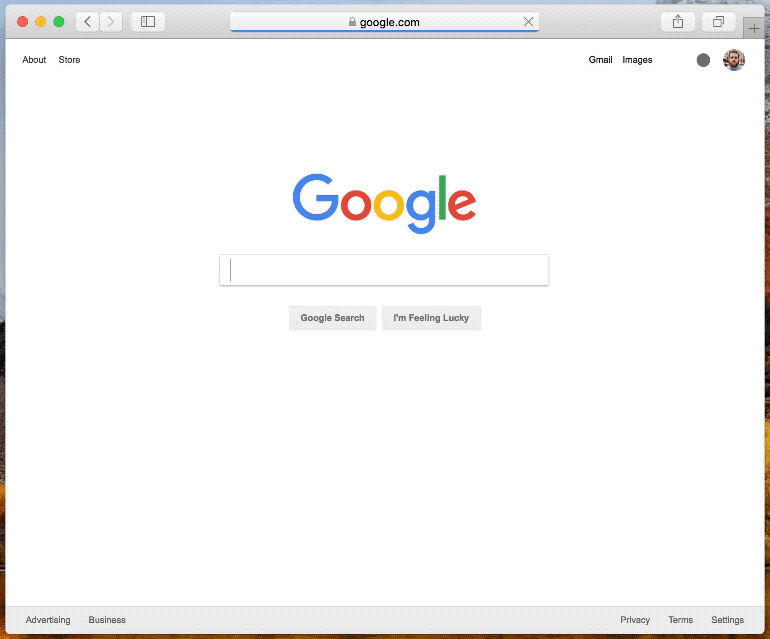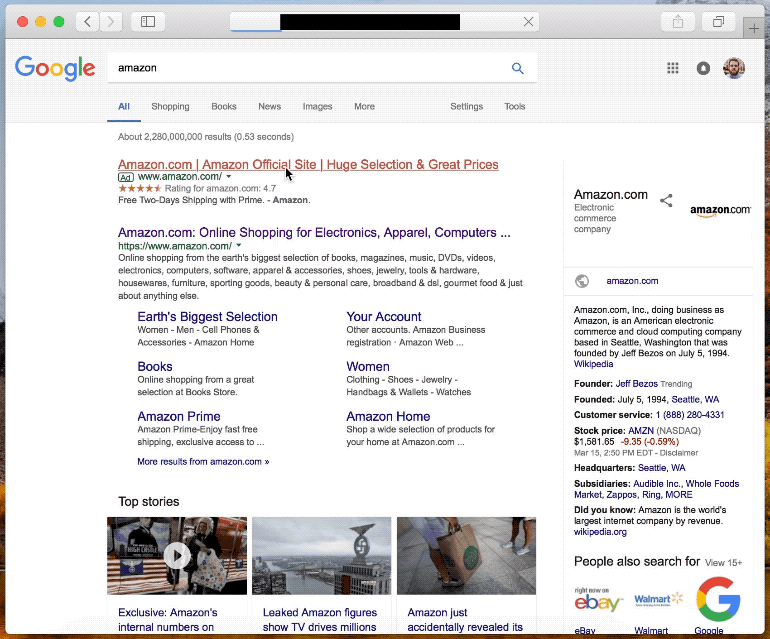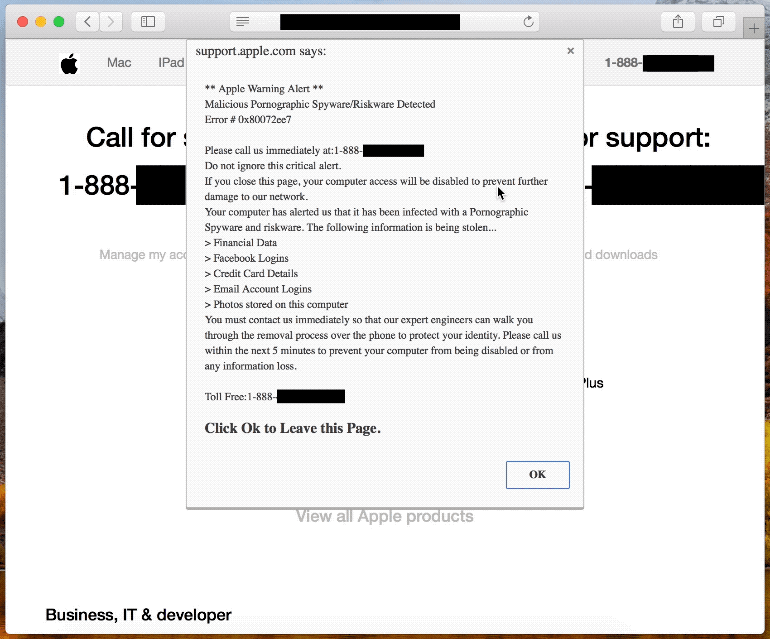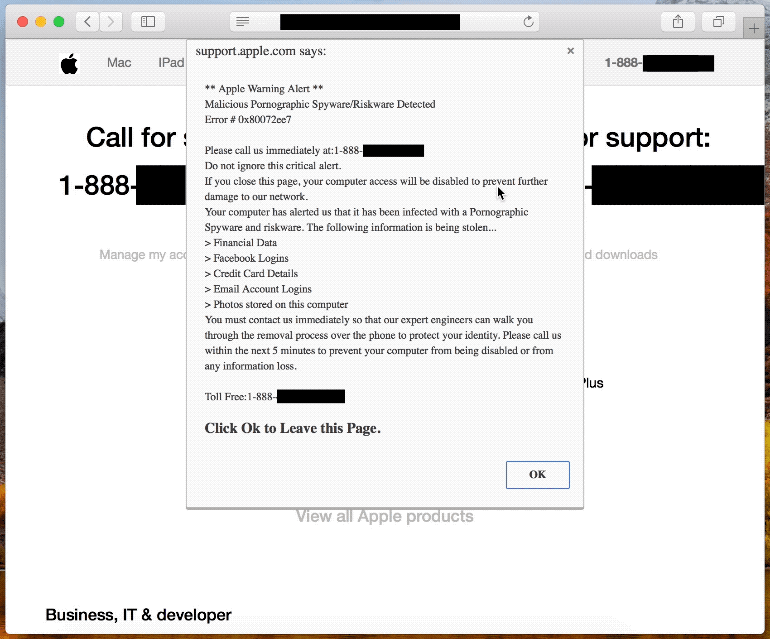
Сайт, на который перенаправляли пользователей, выглядел как официальная страница поддержки Apple или Windows, в зависимости от типа компьютера жертвы. Анализ кода веб-страницы показал, что, когда пользователь пытался закрыть всплывающее окно, оно разворачивалось на весь экран, имитируя действия программы-вымогателя.

Неясно, сколько пользователей стали жертвами мошенников, но, по данным Google Trends, Amazon является самым популярным сайтом среди представителей розничных компаний. Количество поисковых запросов исчисляется миллионами в сутки.

amazon_scam

Как сообщает ZDNet, ссылка на вредоносную страницу была замаскирована под платное объявление и попала в результаты поиска через рекламную сеть Google. Объявление появлялось с помощью прокси скрипта на зараженном домене и выглядело так, будто ведет на официальную страницу Amazon.com. Google становится площадкой для подобной аферы как минимум второй раз за два года.

После того, как представители ZDNet сообщили Google о проблеме, компания произвела проверку и удалила вредоносную страницу из результатов поиска.

Ранее Google сообщали, что в прошлом году им пришлось удалить более трех миллиардов зараженных объявлений и заблокировать 320 000 рекламодателей за нарушение условий площадки.

Напомним, что недавно мы рассказывали о том, как рекламный сервис DoubleClick от Google распространяет майнер.

Подпишитесь на новости

Пользователи Claude из России и Гонконга сообщили о блокировках

VPN подключён, Claude месяцами работает, а потом приходит письмо о прекращении доступа. Пользователи из России и Гонконга сообщают о блокировках аккаунтов, с которых заходили в сервис через VPN. В уведомлениях команда безопасности Anthropic ссылается на подозрительные сигналы и нарушение правил использования.

О жалобах в Гонконге пишет South China Morning Post. Компания предлагает подать апелляцию, но, судя по жалобам в соцсетях, пересмотр помогает не всем: некоторые получают ответ, что решение окончательное.

Один из жителей Гонконга рассказал, что пользовался Claude через NordVPN около полугода, прежде чем аккаунт заблокировали. Другие пользователи описывают похожий сценарий: длительная работа без проблем, затем внезапная приостановка доступа.

О блокировке также сообщил в Telegram руководитель подразделения транзакционного ИИ Яндекса Роман Маресов. Он опубликовал письмо Anthropic и написал, что теперь придётся вернуться с Claude Code к Codex.


Россия и Гонконг отсутствуют в официальном списке поддерживаемых регионов Anthropic. Компания прямо предупреждает: нарушение региональной политики может привести к приостановке или полному прекращению доступа.

При этом отдельного ужесточения правил для VPN Anthropic публично не объявляла. Поэтому утверждать, что компания запрещает любой VPN, оснований нет. Но месяцы успешного подключения, как показывают жалобы, от блокировки аккаунта не страхуют.

RSS: Новости на портале Anti-Malware.ru