


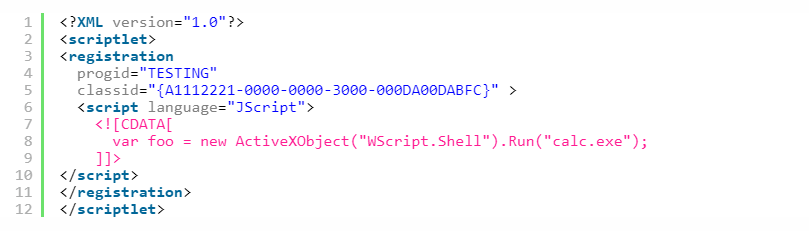

Squiblydoo — новая форма атаки, использующая встроенные средства Windows

Squiblydoo — новая форма атаки, использующая встроенные средства Windows

Squiblydoo — новая форма атаки, использующая встроенные средства Windows

Киберпреступники нашли способ обойти инструмент реализации «белых списков», используя встроенные в Windows средства.

Вредоносная технология получила название Squiblydoo, она позволяет пользователю со стандартными привилегиями загружать и выполнять сценарий, размещенный на удаленном сервере. Вся эта схема осуществляется при помощи подписанных Microsoft бинарников, которые идут в комплекте с операционной системой.

Squiblydoo предоставляет злоумышленникам механизм для запуска несанкционированных скриптов в системах, которые настроены на их блокировку, допуская к выполнению только проверенные программы, объясняют эксперты Carbon Black.

«Squiblydoo использует regsvr32.exe (служебную программу командной строки для регистрации и отмены регистрации элементов управления OLE, например, ActiveX и библиотеки DLL в реестре Windows) для загрузки XML-файла, содержащего куски Java-кода, известные как scriptlets. Таким образом, злоумышленники могут использовать ActiveX и встроенный в XML-файл скрипт VB или JS для выполнения любых типов атак», — пишут эксперты.

Также исследователи предупреждают, что Squiblydoo ориентирован на обход детектирования или блокировки соответствующим софтом. Эта вредоносная схема открывает для киберпреступников новый способ проведения атак с использованием встроенных в операционную систему средств.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru