



Кампании майнеров атакуют серверы Redis, Apache Solr и Windows Server

Кампании майнеров атакуют серверы Redis, Apache Solr и Windows Server

Кампании майнеров атакуют серверы Redis, Apache Solr и Windows Server

Киберпреступники атакуют серверы Windows Server, Apache Solr и Redis в попытке установить на непропатченные машины вредоносную программу, добывающую криптовалюту. Используемый в этих кампаниях зловред известен как RedisWannaMine.

Экспертами были отмечены две отдельные кампании, которые были очень активны в последнюю неделю. Первую (атакующую Redis и Windows) обнаружила команда Imperva, а на вторую (атакует Apache Solr) наткнулись специалисты ISC SANS.

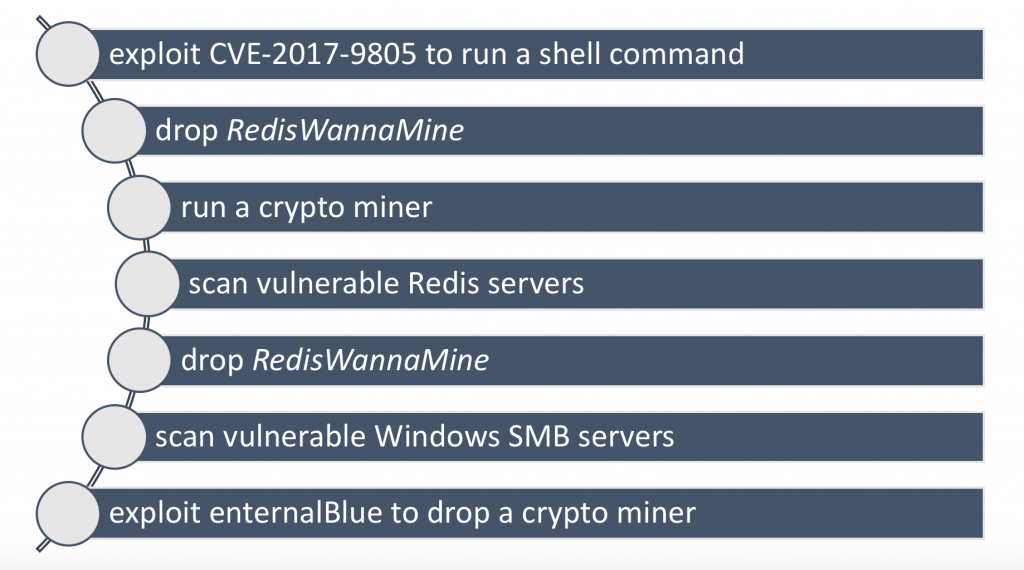
Самой активной из них была кампания, которую Imperva назвала RedisWannaMine. По словам экспертов, в ходе этой кампании злоумышленники компрометируют серверы путем массового сканирования Сети на наличие версий Redis, уязвимых для эксплойта CVE-2017-9805.

После получения доступа к системе киберпреступники устанавливают вредоносную программу ReddisWannaMine, которая позже доустанавливает криптомайнер второго уровня.

ReddisWannaMine демонстрирует классический шаблон поведения самораспространяющегося червя. Это связано с тем, что злоумышленники используют зараженные серверы для массового сканирования и последующего заражения.

Помимо атак на серверы Redis, стоящие за ReddisWannaMine злоумышленники также ищут серверы Windows с открытыми SMB-портами. Для заражения таких машин используется печально известный АНБ-эксплойт EternalBlue.

Серверы Apache Solr тоже подверглись атаке, злоумышленники искали системы, не получившие исправления для уязвимости CVE-2017-12629. В этом случае киберпреступники также устанавливали на системы майнер криптовалюты.

Исследователи ISC SANS сообщают, что не заметили какого-либо механизма самораспространения, это значит, что сканирование и заражение происходило из некого центра, контролируемого злоумышленниками.

Специалисты отметили 1 777 зараженных серверов, которые, как предполагается, были заражены в период между 28 февраля и 8 марта.

Опасение вызывают атаки на Apache Solr, так как такие системы довольно сложно пропатчить из-за внедрения в другое более сложное программное обеспечение, работе которого могут помешать обновления.

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru