



Опубликован инструмент для написания бинарных эксплойтов

Опубликован инструмент для написания бинарных эксплойтов

Опубликован инструмент для написания бинарных эксплойтов

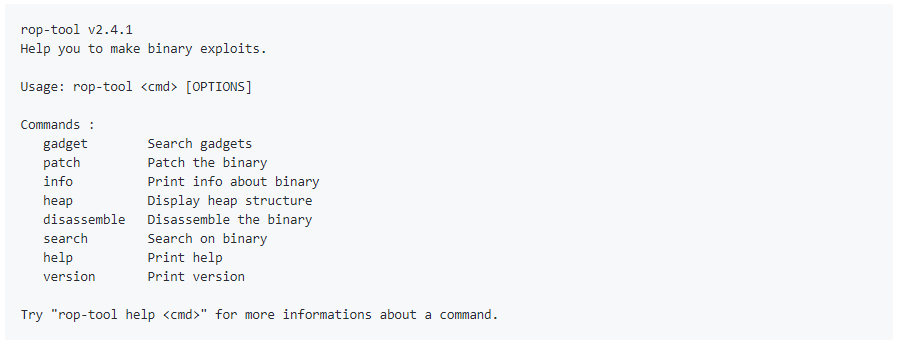
Пользователь GitHub под именем t00sh опубликовал инструмент, призванный помочь в написании бинарных эксплойтов. На данный момент этот инструмент поддерживает следующие архитектуры: x86, x86_64, ARM и ARM64.

Утилита, получившая имя rop-tool v2.4.1, доступна для скачивании на GitHub. В список ее возможностей на данном этапе входят:

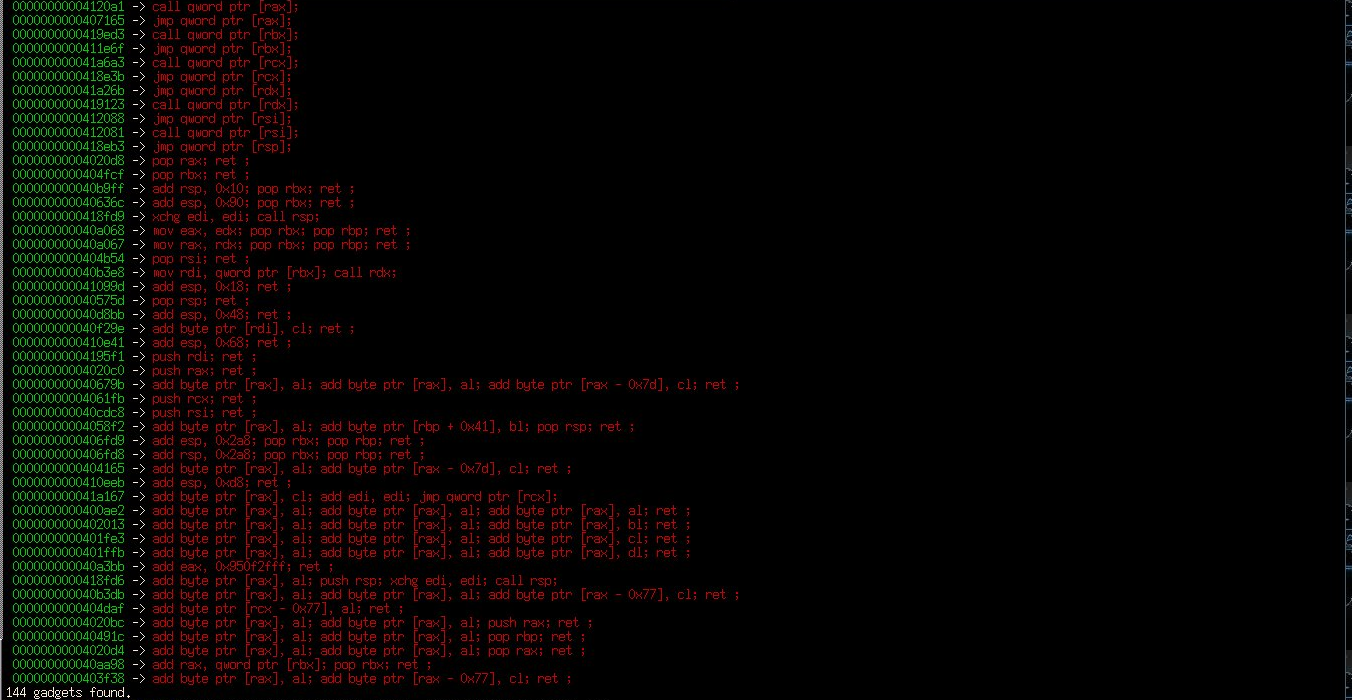
  • Поиск строк, поиск гаджетов, патчинг, визуализация кучи (heap visualization), дизассемблинг;
  • Раскрашенный результат на выходе;
  • Intel and AT&T flavor;
  • Поддержка двоичного формата ELF, PE и MACH-O;
  • Поддержка большого и маленького endian;
  • Поддержка архитектуры x86, x86_64, ARM и ARM64.

В качестве примеров t00sh приводит следующий список команд:

  • Простой поиск гаджетов — rop-tool gadget ./program
  • Отображение всех гаджетов с синтаксисом AT&T — rop-tool gadget ./program -f att –a
  • Поиск в файле RAW x86 — rop-tool gadget ./program -A x86
  • Поиск «разделенной» строки в бинарнике — rop-tool search ./program -s "/bin/sh"
  • Поиск всех строк в бинарнике — rop-tool search ./program –a
  • Патч бинарника со смещением 0x1000, добавляется «\xaa\xbb\xcc\xdd» и сохраняется как «patched» — rop-tool patch ./program -o 0x1000 -b "\xaa\xbb\xcc\xdd" -O patched
  • Визуализация распределения кучи команды /bin/ls — rop-tool heap /bin/ls
  • Дизассемблинг 0x100 байт по адресу 0x08048452 — rop-tool dis /bin/ls -l 0x100 -a 0x08048452

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru