



Рекорд самой масштабной атаки DDoS на Github теперь побит

Рекорд самой масштабной атаки DDoS на Github теперь побит

Рекорд самой масштабной атаки DDoS на Github теперь побит

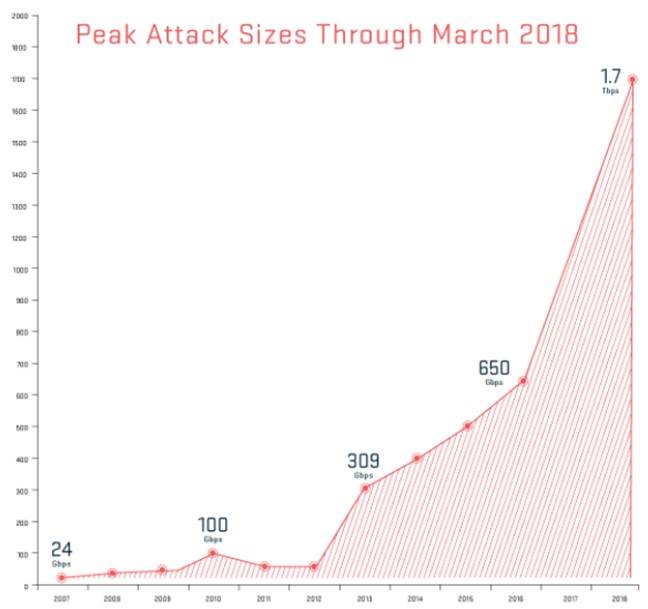
Arbor Networks сообщает, что в этом месяце атака DDoS на американского поставщика услуг составила 1,7 Тбит/с. Это показатель опережает прошлый зафиксированный рекорд DDoS-атаки на GitHub.

Несмотря на то, что в этом случае серьезных проблем удалось избежать, поскольку провайдер предпринял адекватные меры, становится ясно, что к уязвимости memcached стоит относиться очень серьезно. Эксперты опубликовали график, отражающий, как росло количество атак каждый год.

Благодаря эксплуатации недавно обнаруженной уязвимости memcached злоумышленникам удается осуществлять неслыханные по масштабам атаки DDoS, так как сервер memcached невольно увеличивает поток данных, который отправляется жертве. Без правильной фильтрации и управления сетью такие атаки могут стать серьезной проблемой для компаний.

Ранее рекорд по своим масштабам держала DDoS-атака на Github, крупнейший веб-сервис для хостинга IT-проектов и их совместной разработки. Первая фаза атаки поразила Github 1,35 терабитами в секунду (Тбит/с), а на втором этапе система мониторинга сети Github зафиксировала 400 Гбит/с. Атака продолжалась более 8 минут, эксперты утверждают, что это самая масштабная DDoS-атака, которую им приходилось наблюдать.

На днях команда Red Hat сообщила, что она осведомлена о серьезной угрозе атак DDoS, использующих уязвимость memcached в серверах, открытых на доступ извне. Также специалисты опубликовали ряд рекомендаций для пользователей, которые желают снизить воздействие этой бреши.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru