



Новый аппаратный бэкдор помогает взламывать подключенные автомобили

Новый аппаратный бэкдор помогает взламывать подключенные автомобили

Новый аппаратный бэкдор помогает взламывать подключенные автомобили

Аргентинские исследователи безопасности представили новый аппаратный бэкдор, который может удаленно воздействовать на подключенные автомобили (Connected Cars). Созданный ими бэкдор Bicho атакует любые транспортные средства, оснащенные CAN (Controller Area Network) шиной.

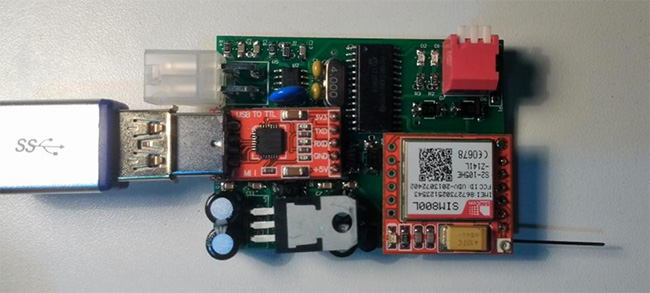
Новый бэкдор будет представлен хакерами Шейлой Айлен Берта и Клаудио Караччиоло на предстоящей конференции Hack in the Box в Амстердаме. С испанского Bicho переводится как “маленький жук” или “насекомое”. Это означает, что бэкдор (с открытым исходным кодом) легко может оставаться незамеченным из-за своего небольшого размера. Bicho работает на микроконтроллере PIC18F2580 и может получать команды через SMS.

Bicho 

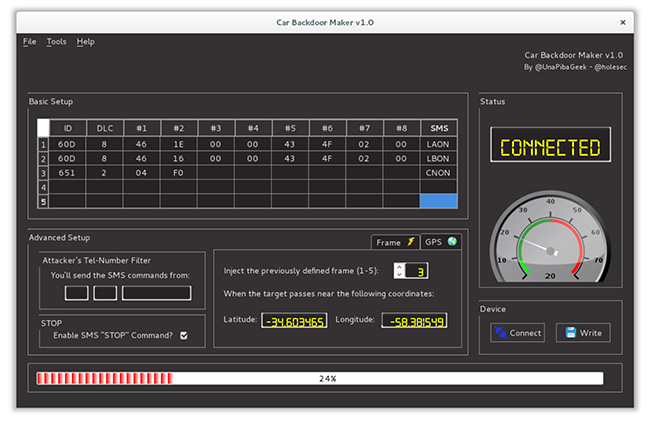
Этот функционал обеспечивается модулем SIM800L GSM, который популярен среди любителей Arduino. Однако, по словам Берта, Arduino они не задействовали, а вместо него разработали собственное оборудование. Чтобы использовать Bicho, в модуль SIM800L нужно вставить GSM-чип с номером телефона. После отправки SMS с командой на этот номер прошивка аппаратного бэкдора будет знать, что делать. Bicho запрограммирован с помощью Car Backdoor Maker, программного обеспечения с открытым исходным кодом, который также был разработан исследователями.

car-backdoor-maker

Прежде чем использовать бэкдор, его нужно подключить к компьютеру, предварительно запустив на нем Car Backdoor Maker и скачав полезные нагрузки (payloads), которые потом будут удаленно подгружаться в бэкдор.

Bicho поддерживает множество полезных нагрузок и может атаковать любой автомобиль, оснащенный CAN шиной, вне зависимости от производителя и модели. Полезные нагрузки привязаны к командам, которые поступают по SMS. Чем выше уровень автоматизации автомобиля и чем больше систем подключено к CAN шине, тем шире возможности Bicho. Например, бэкдор может управлять фарами, положением дроссельной заслонки, тормозами и даже выводить машину из строя, отключая электронный блок управления (ЭБУ). Bicho также может автоматически атаковать автомобиль, когда тот находится рядом с конкретным местоположением, превышает заданную скорость или израсходовал определенное количество топлива. 

Поскольку Bicho подключается к CAN шине через OBD II-порт, обычно расположенный под рулевым колесом автомобиля, очевидно, что для использования бэкдора злоумышленник должен сперва получить физический доступ к машине. И хотя создатели Bicho понимают, что их разработки могут попасть в руки преступников, ответственность за возможные взломы лежит на плечах злоумышленников. Цель исследователей — показать на примере, как легко взломать подключенный автомобиль.

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru