



Windows Defender считает дистрибутив Kali Linux вредоносной программой

Windows Defender считает дистрибутив Kali Linux вредоносной программой

Windows Defender считает дистрибутив Kali Linux вредоносной программой

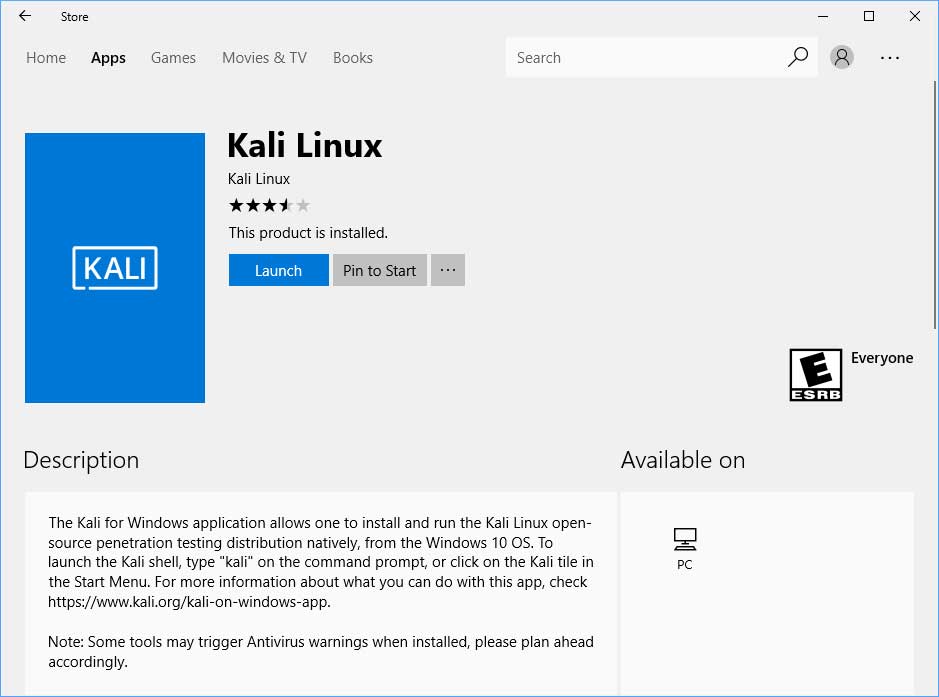
Дистрибутив Kali Linux теперь доступен в Windows 10 Store и может использоваться с подсистемой Windows для приложений на базе Linux (Windows Subsystem for Linux, WSL). Только вот Windows Defender распознает дистрибутив как вредоносную программу и начинает посылать уведомления об угрозе безопасности.

Kali Linux (ранее известный как Backtrack) — это дистрибутив, содержащий множество утилит для проведения тестов на безопасность: от анализа уязвимостей веб-приложений до взлома сетей и сервисов. С помощью Kali можно загрузить программы для защиты и безопасности компьютера, такие как Metasploit, Armitage и Burp, и использовать их для проверки своей сети на наличие уязвимостей. 

kali_windows

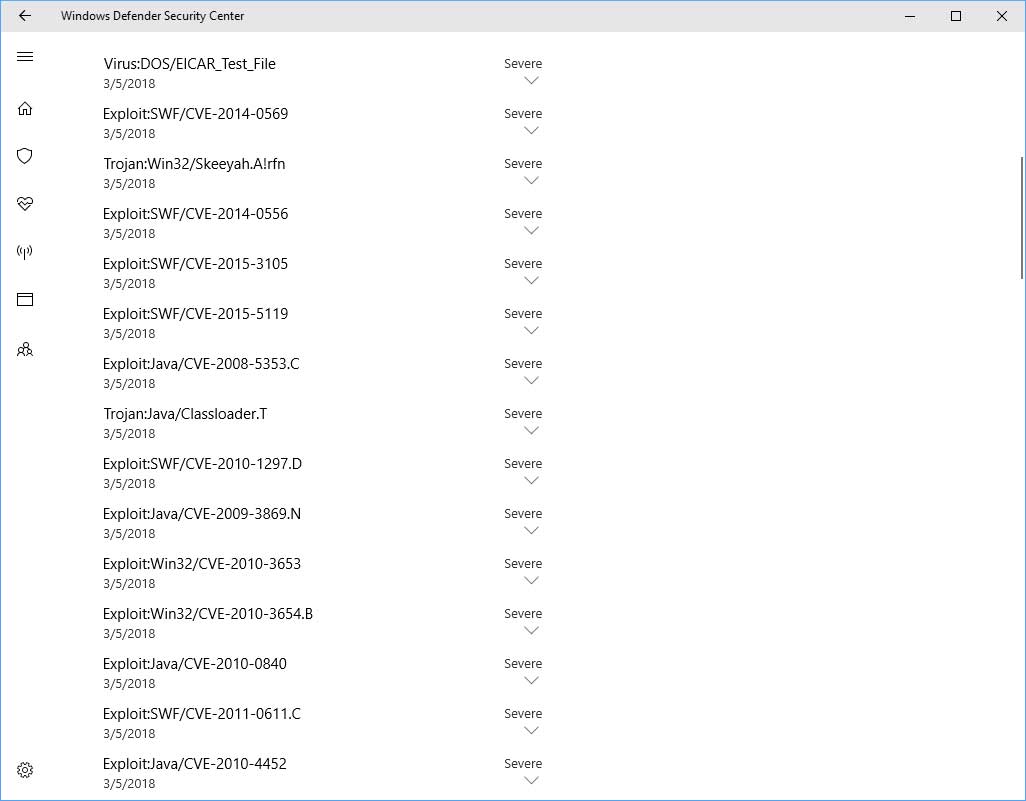
Чтобы начать пользоваться Kali, необходимо сначала установить WSL с панели управления Windows Features. После установки нужно зайти в Windows Store, найти Kali Linux и установить его бесплатно. Проблема в том, что после запуска Kali и начала установки инструментов программа зависнет и в конечном счете выйдет из строя, а Windows Defender начнет отображать предупреждения об обнаруженных угрозах. Судя по всему, разработчики из команды WSL Microsoft забыли сообщить команде Windows Defender о доступности Kali Linux. 

quarantined-threats

Сейчас некоторые элементы Kali распознаются Защитником Windows как программы взлома, вирусы или эксплойты. Поэтому, чтобы начать устанавливать пакеты программ Kali, сначала понадобится приостановить работу антивируса. В помощь пользователям Offensive Security опубликовали демонстрационное видео об использовании Kali в Windows 10.

Напомним, что недавно Microsoft объявили, что Windows Defender ATP может обнаруживать FinFisher.


Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru