



Github подвергся крупнейшей DDoS-атаке из-за уязвимости Memcached

Github подвергся крупнейшей DDoS-атаке из-за уязвимости Memcached

Github подвергся крупнейшей DDoS-атаке из-за уязвимости Memcached

В среду, 28 февраля, крупнейший веб-сервис для хостинга IT-проектов и их совместной разработки Github стал жертвой массированных DDoS-атак, которые привели к сбою, сделав сайт Github.com недоступным.

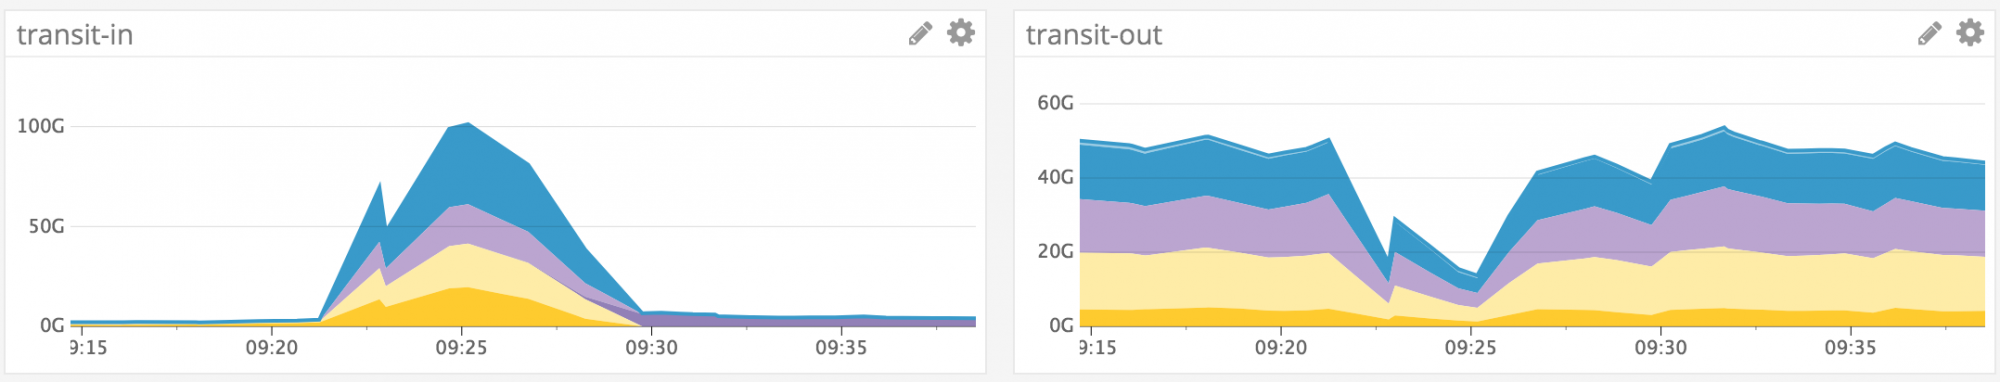
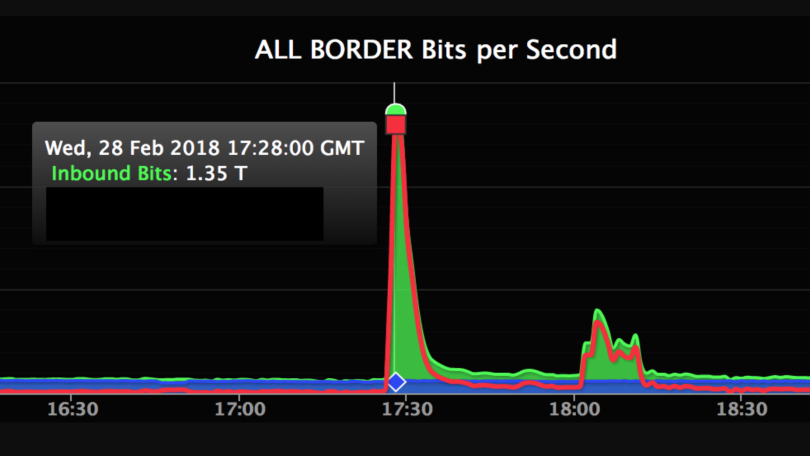
Первая фаза атаки поразила Github 1,35 терабитами в секунду (Тбит/с), а на втором этапе система мониторинга сети Github зафиксировала 400 Гбит/с. Атака продолжалась более 8 минут, эксперты утверждают, что это самая масштабная DDoS-атака, которую им приходилось наблюдать.

К счастью, сайт был недоступен только несколько минут, представители Github утверждают, что Akamai удалось отбить атаку. Однако специалисты обеспокоены масштабом подобной атаки, они полагают, что в будущем такие атаки будут совершаться регулярно.

«Весьма вероятно, что эта рекордная по масштабам атака скоро перестанет быть рекордной, так как ей на смену придут новые, более мощные», — пишет Akamai в блоге.

В случае Github такая массированная атака стала возможна благодаря уязвимости Memcached, о которой мы на днях писали. По мнению исследователей, реализация протокола UDP в Memcached является неправильной, и любой может совершить крупную атаку DDoS без каких-либо проблем.

В своем блоге представитель Github Сэм Коттлер подтвердил, что атака была совершена с помощью уязвимости Memcached.

«Уязвимость и неправильная конфигурация в этом случае стали причиной такой масштабной атаки, коэффициент усиления составлял до 51 000, это значит, что для каждого байта, отправленного злоумышленником, до 51 КБ направлялись точно к цели», — пишет Коттлер.

Чтобы смягчить воздействие атак, Github решил использовать Akamai Prolexic, который должен обеспечивать управляемую защиту от DDoS. Более того, представители Github извинились перед пользователями, а также заверили их, что ни при каких условиях пользовательские данные не подверглись риску. Компания обещает улучшить безопасность для решения таких масштабных кибератак.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru