



Пользователей Mac-устройств стали чаще атаковать киберпреступники

Пользователей Mac-устройств стали чаще атаковать киберпреступники

Пользователей Mac-устройств стали чаще атаковать киберпреступники

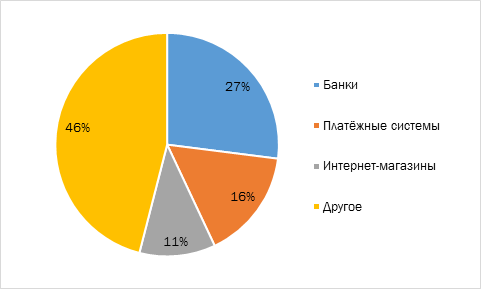
По данным «Лаборатории Касперского», в 2017 году доля финансового фишинга достигла рекордного уровня. Более половины (54%) всех фишинговых атак пришлось на различные сайты, так или иначе связанные с финансовыми услугами: банки, платёжные системы, интернет-магазины и т.д. Годом ранее этот показатель составлял 48%, а ещё раньше (в 2015 году) – 34%. При этом практически каждая четвёртая попытка загрузки фишинговой страницы была связана с банковским фишингом.

Собранные компанией статистические данные также говорят о том, что фишеры стали значительно чаще атаковать пользователей Mac-устройств: доля финансового фишинга, с которым сталкиваются пользователи Mac, увеличилась почти вдвое — 31% в 2016 году против 56% в 2017 (за основу взяты данные срабатывания компонента «Антифишинг» на устройствах Mас за 2016 и 2017 гг.).

«В условиях возросшего интереса фишеров к финансовым сайтам и сервисам пользователям стоит быть особенно внимательными в интернете. Мошенники хватаются за любую возможность в надежде заработать лёгкие деньги, и социальная инженерия, разновидностью которой как раз является фишинг, – один из их излюбленных приёмов. Создавая поддельные веб-страницы и имитируя популярные финансовые сервисы, злоумышленники стараются заполучить те данные пользователя, которые откроют им прямой доступ к его деньгам. Так что прежде чем вводить номер кредитной карты или учётные данные в системе онлайн-банкинга, стоит убедиться, что вы делаете это на официальной безопасной странице нужного вам сайта», – поясняет Надежда Демидова, ведущий контент-аналитик «Лаборатории Касперского».

Одновременно с этим число атак банковских троянцев, в том числе мобильных, продолжает снижаться: на 30% в случае с классическими компьютерными зловредами и на 15% в случае с Android-программами.

Россия остаётся в первой тройке наиболее атакуемых стран. Так, по количеству пользователей, атакованных банковскими троянцами, Россия занимает второе место (20%), уступая Германии три процента. А по числу атак мобильных банковских троянцев Россия является безусловным лидером, значительно опережая все другие страны – на её долю приходится 90% подобных атак. Эксперты объясняют это высокой популярностью СМС-банкинга, который упрощает для злоумышленников процесс кражи денег.

Буквально в прошлом месяце мы писали, что троян Coldroot, атакующий Mac, несколько лет оставался незамеченным. А чуть позже стало известно о новом Mac-вредоносе, загружающем на зараженный компьютер рекламные программы.

Подпишитесь на новости

Новые запреты Claude: российским компаниям не поможет переезд сотрудников

Anthropic уточнила правила доступа к Claude: для российских компаний переезд сотрудника за границу сам по себе ничего не решает. Ограничения учитывают местонахождение пользователя, регистрацию организации и то, кто её контролирует. Обновлённая политика действует с 12 ноября и распространяется в том числе на доступ через облачных партнёров.

В официальной политике Anthropic перечислены три основания для запрета. Первое — пользователь физически находится в неподдерживаемом регионе.

России в списке поддерживаемых стран нет. Поэтому даже сотрудник зарубежной компании, приехавший в РФ в командировку, подпадает под ограничение.

Второе — организация зарегистрирована или имеет штаб-квартиру в неподдерживаемой стране. Её сотрудники не получают права пользоваться Claude, просто оказавшись в США или Европе.

Третье — компания прямо или косвенно находится в преимущественном владении либо под контролем лиц или организаций из неподдерживаемых регионов. Таким образом, значение имеет и структура контроля.

Правила охватывают Claude.ai, Claude Code, Cowork, API, а также модели через облачные платформы и аутентифицированных реселлеров. Облачный посредник исключения не даёт. При этом отдельного запрета по российскому гражданству документ не устанавливает.

Сама Anthropic описывает обновление как уточнение применения региональных ограничений. Ограничивать доступ зарубежных компаний с владельцами из неподдерживаемых стран она начала ещё в прошлом году, а массовые блокировки российских аккаунтов были замечены в мае.

Напомним, в этом месяце российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

RSS: Новости на портале Anti-Malware.ru