



MailChimp продолжают использовать для доставки вредоносных писем

MailChimp продолжают использовать для доставки вредоносных писем

MailChimp продолжают использовать для доставки вредоносных писем

Исследователи обнаружили вредоносную рекламную кампанию, использующую почтовый сервис Mailchimp для распространения банковского трояна Gootkit. Вредоносная программа загружается при помощи скомпрометированных сайтов.

Как и во многих других случаях, в этой рассылке используется тема письма, которая призвана заинтересовать жертву и заставить ее открыть письмо. В основном киберпреступники нацелены на предприятия малого и среднего бизнеса, полагая, что это позволит получить большую прибыль.

Вредоносные письма приходят с адреса julija@cosmicintelligenceagency.com, пока непонятно, были ли скомпрометирован домен cosmicintelligenceagency[.]com, или это просто подделка. Однако исследователи склоняются к мысли, что учетные данные cosmicintelligenceagency, работающего на базе WordPress, были скомпрометированы.

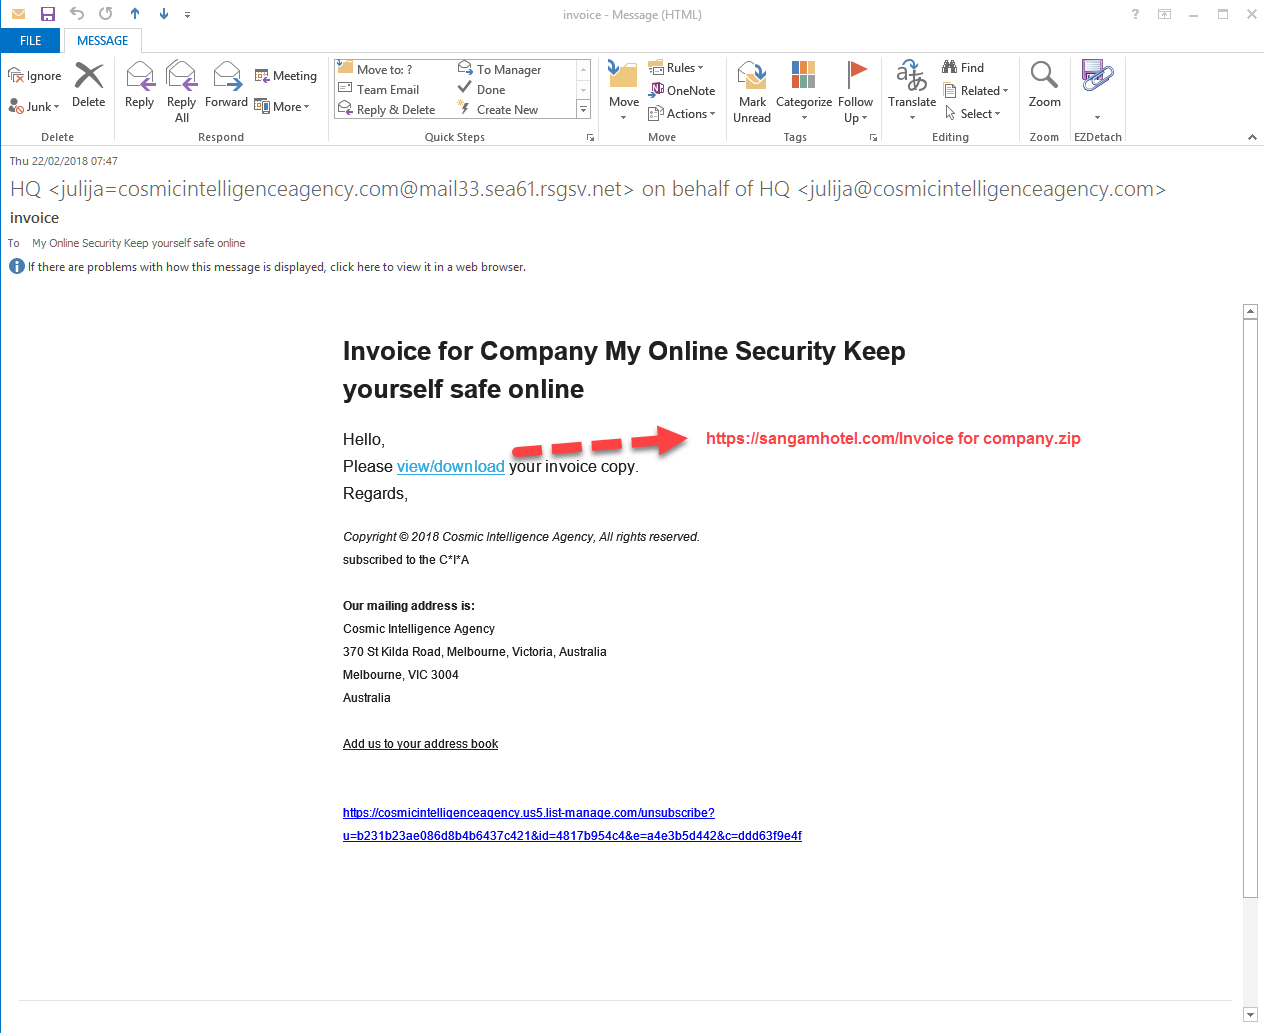
Вредоносное письмо содержит ссылку https:// sangamhotel [.] com/Invoice, по которой скачивается файл, якобы счет-фактура, с именем company.zip. Внутри архива располагается company.js (процент детектирования на VirusTotal).

Далее загружается вредоносный файл, располагающийся по ссылке http:// dovzelikovitch [.] com/diego.scr (процент детектирования на VirusTotal).

Пример такого вредоносного письма представлен на скриншоте ниже:

Напомним, что в прошлом месяце мы писали, что сервис MailChimp позволяет изменить адрес почты без ведома пользователя.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru