



Сервис MailChimp позволяет изменить адрес почты без ведома пользователя

Сервис MailChimp позволяет изменить адрес почты без ведома пользователя

Сервис MailChimp позволяет изменить адрес почты без ведома пользователя

В популярном почтовом сервисе MailChimp обнаружен недостаток, способный привести к утечке адресов электронной почты. Об этом сообщил в своем блоге эксперт в области безопасности Теренс Иден.

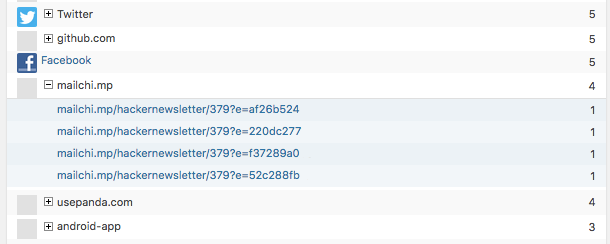
По словам господина Идена, проблема существует из-за того, что заголовок HTTP-referer передает конфиденциальную информацию при переходе пользователя на другой сайт. Эксперт обнаружил следующие записи в журналах своего сайта.

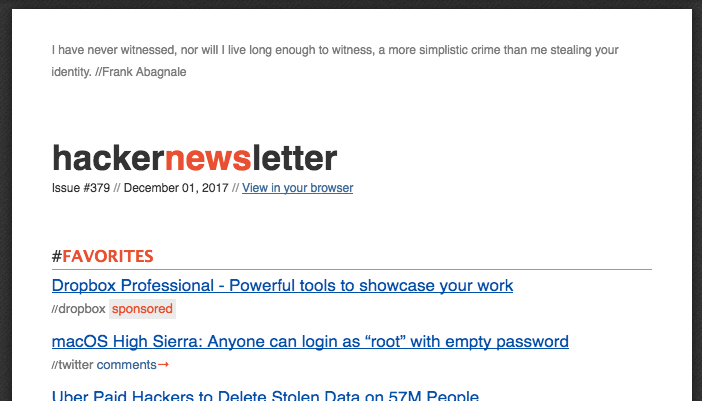
Эти записи были оставлены пользователями, перешедшими на сайт из системы MailChip. Как можно заметить, каждая ссылка уникальна, а пройдя по ним, можно увидеть письмо из рассылки, которая была отправлена пользователю.

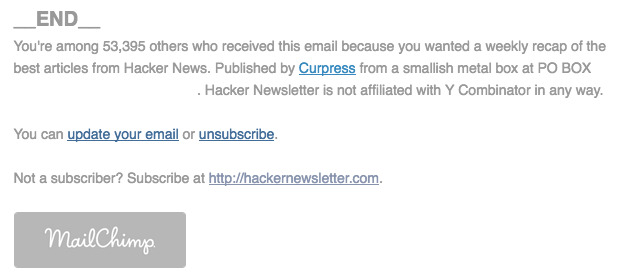
Более того, ссылка ведет на веб-версию копии письма для конкретного пользователя, а внизу каждого такого письма есть ссылки для изменения адреса электронной почты.

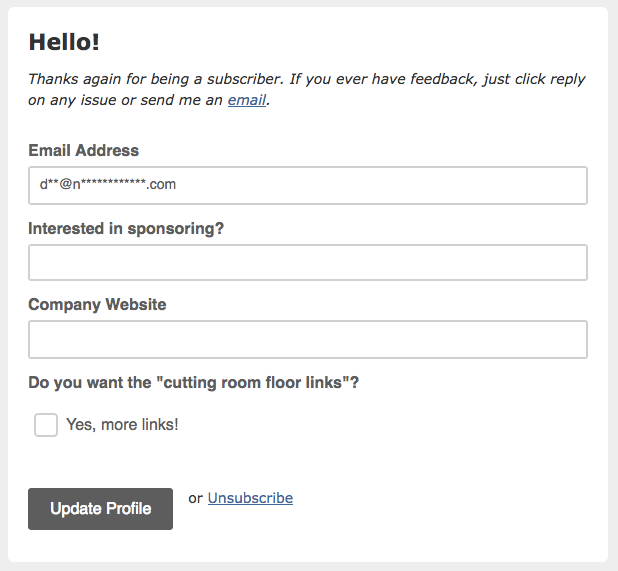
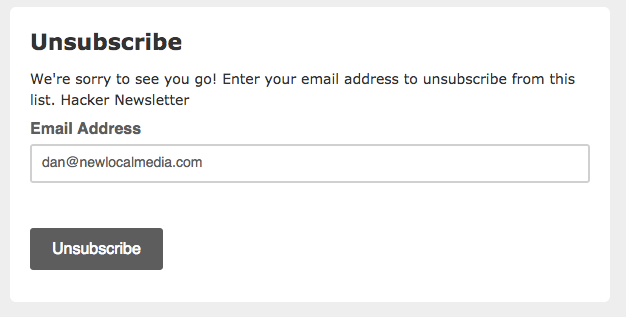
Несмотря на то, что в процессе изменения адреса старый адрес будет отображен лишь частично, это проблему можно решить, нажав ссылку «отписаться». Это можно наблюдать на следующих картинках.

По словам специалиста, все, что нужно предпринять MailChimp — добавить к ссылкам rel="noreferrer", например:

<a href="https://example.com/" rel="noreferrer">

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru