



Злоумышленники могут майнить криптовалюту внутри документов Word

Злоумышленники могут майнить криптовалюту внутри документов Word

Злоумышленники могут майнить криптовалюту внутри документов Word

Специалисты в области безопасности обнаружили интересную схему добычи цифровой валюты — киберпреступники могут использовать для этого вредоносные документы Word. Злонамеренный код JavaScript может быть помещен внутрь документа благодаря недавно реализованной функции встраивания видео в документ Word.

Как пишут эксперты, встроить скрытый майнер в документ можно с помощью тега iframe, более того, специалисты отмечают, что сделать это можно с любого сайта ввиду отсутствия какого-либо белого списка доверенных доменов.

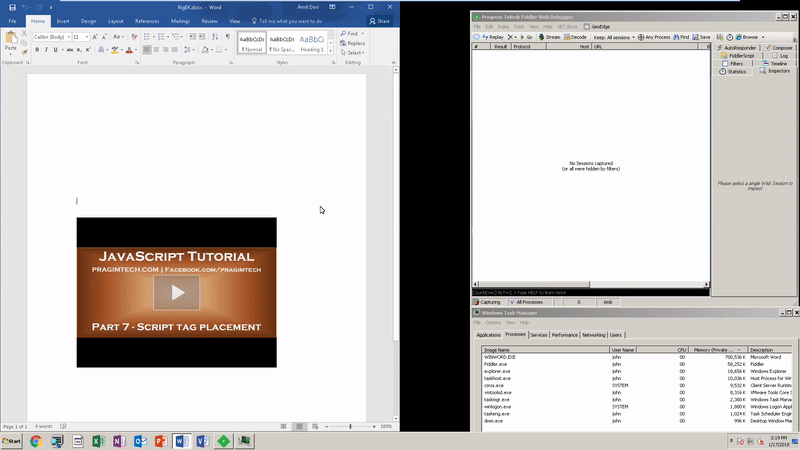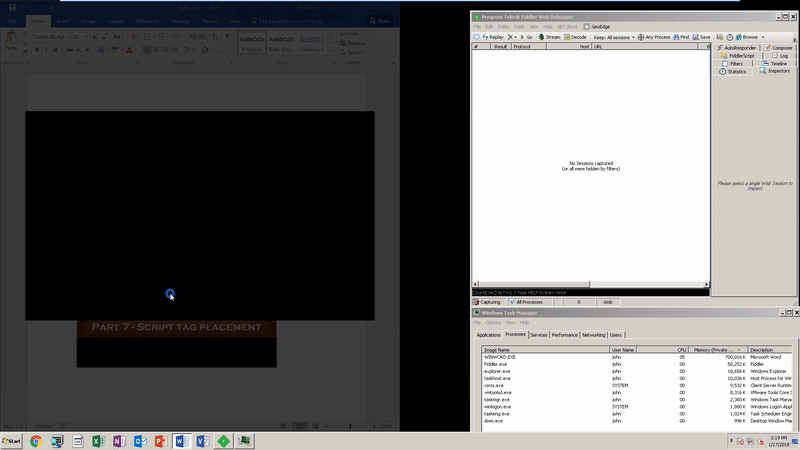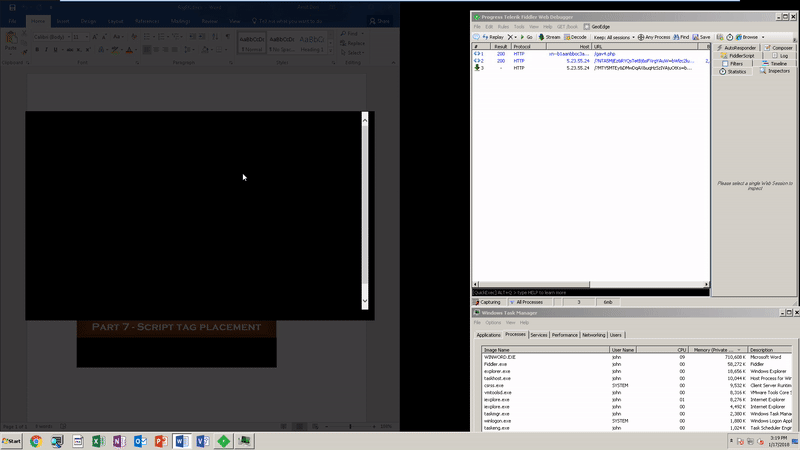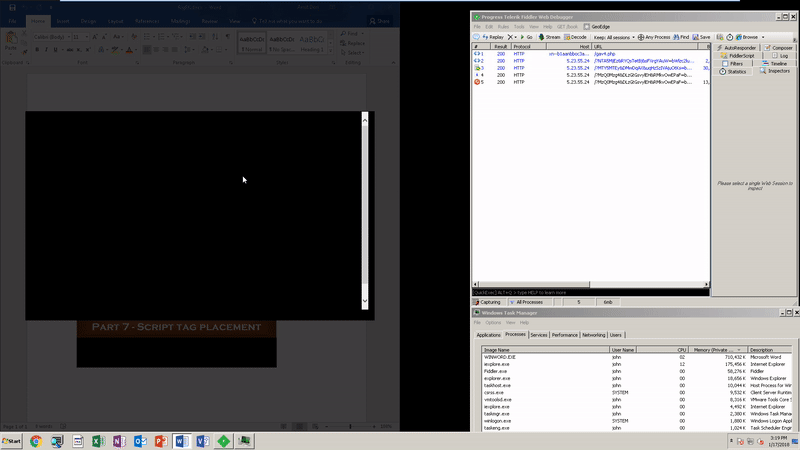
Таким образом, киберпреступник размещает видео на своем домене, убедившись, что вместе с ним в документ будет встроен скрипт для майнинга, затем делает рассылку вредоносных документов. При запуске видео, встроенного в такие документы, ограниченная версия браузера Internet Explorer запустит скрипт, добывающий криптовалюту Monero.

Единственный минус подобного метода для злоумышленника — малая прибыль, вряд ли получится добыть много криптовалюты, даже заставив множество пользователей запустить видео, встроенное во вредоносные документы. Это объясняется тем, что для удачного майнинга необходимо продолжительное использование ресурсов процессора пользователя, а сама жертва, скорее всего, быстро закроет специально созданный документ Word.

Но и здесь киберпреступники могут пойти иным путем, встраивая таким образом в документы фишинговый контент, который будет принуждать пользовать «авторизовываться» для просмотра видео (на самом деле учетные данные будут просто попадать в руки преступников).

Microsoft на данном этапе отказывается устранять эту проблему, ссылаясь на то, что это такой функционал. Положительным моментом является реагирование подавляющего большинства антивирусов на скрипт для майнинга, однако проблему фишинга это может не решить.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru