



Злоумышленники могут майнить криптовалюту внутри документов Word

Злоумышленники могут майнить криптовалюту внутри документов Word

Злоумышленники могут майнить криптовалюту внутри документов Word

Специалисты в области безопасности обнаружили интересную схему добычи цифровой валюты — киберпреступники могут использовать для этого вредоносные документы Word. Злонамеренный код JavaScript может быть помещен внутрь документа благодаря недавно реализованной функции встраивания видео в документ Word.

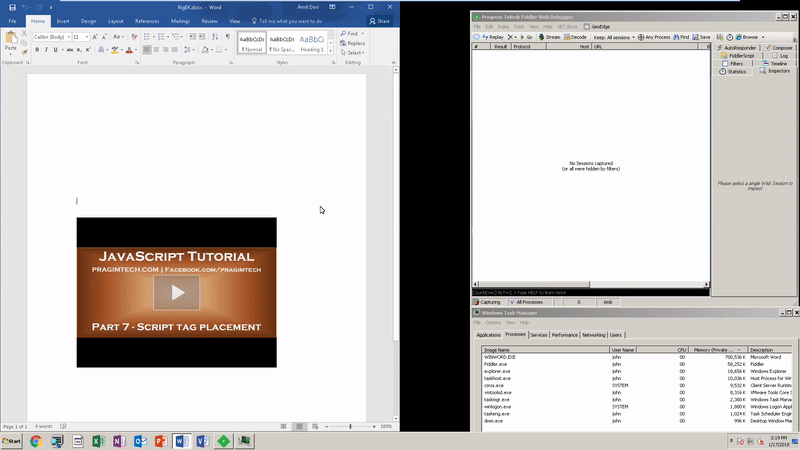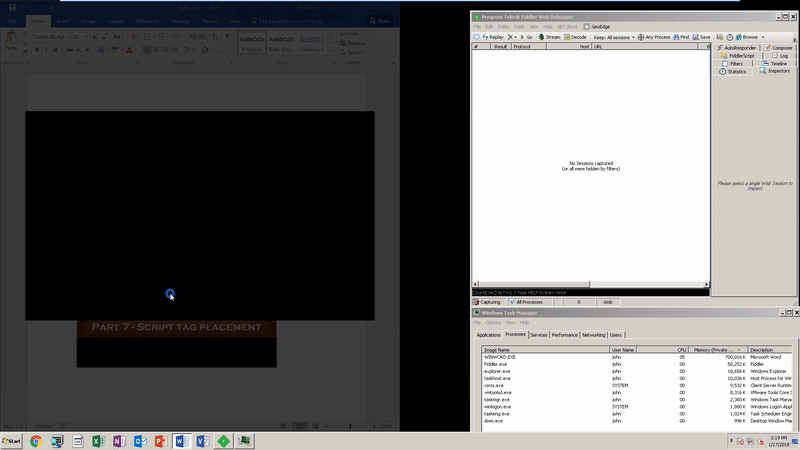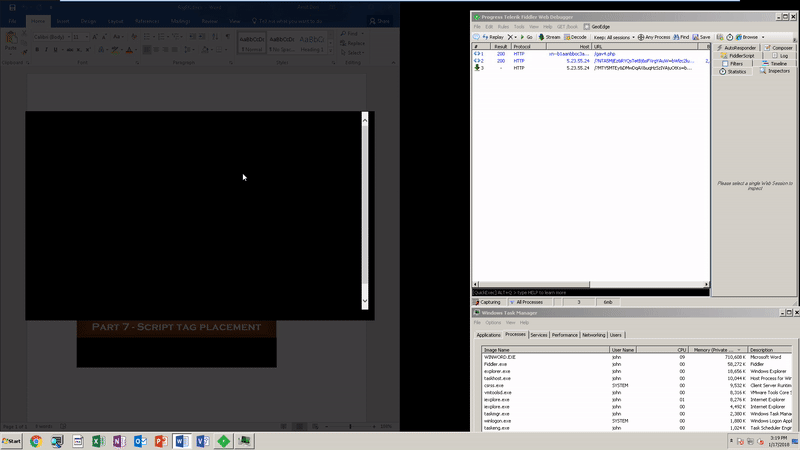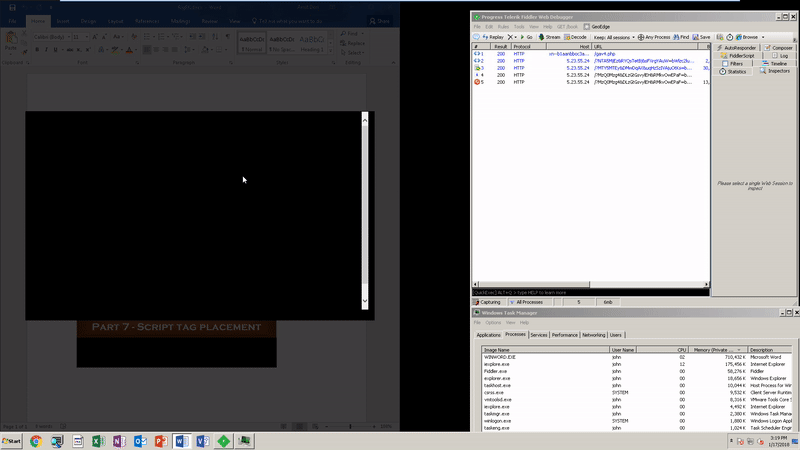
Как пишут эксперты, встроить скрытый майнер в документ можно с помощью тега iframe, более того, специалисты отмечают, что сделать это можно с любого сайта ввиду отсутствия какого-либо белого списка доверенных доменов.

Таким образом, киберпреступник размещает видео на своем домене, убедившись, что вместе с ним в документ будет встроен скрипт для майнинга, затем делает рассылку вредоносных документов. При запуске видео, встроенного в такие документы, ограниченная версия браузера Internet Explorer запустит скрипт, добывающий криптовалюту Monero.

Единственный минус подобного метода для злоумышленника — малая прибыль, вряд ли получится добыть много криптовалюты, даже заставив множество пользователей запустить видео, встроенное во вредоносные документы. Это объясняется тем, что для удачного майнинга необходимо продолжительное использование ресурсов процессора пользователя, а сама жертва, скорее всего, быстро закроет специально созданный документ Word.

Но и здесь киберпреступники могут пойти иным путем, встраивая таким образом в документы фишинговый контент, который будет принуждать пользовать «авторизовываться» для просмотра видео (на самом деле учетные данные будут просто попадать в руки преступников).

Microsoft на данном этапе отказывается устранять эту проблему, ссылаясь на то, что это такой функционал. Положительным моментом является реагирование подавляющего большинства антивирусов на скрипт для майнинга, однако проблему фишинга это может не решить.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru