



Троян Coldroot, атакующий Mac, несколько лет оставался незамеченным

Троян Coldroot, атакующий Mac, несколько лет оставался незамеченным

Троян Coldroot, атакующий Mac, несколько лет оставался незамеченным

Coldroot, вредоносная программа, атакующая Mac, которая может дистанционно управлять вашим компьютером, в течение нескольких лет оставалась незамеченной разработчиками антивирусов — хотя ее код уже давно находится в открытом доступе.

На днях Питер Уордл, главный научный сотрудник в Digital Security, описал подробности работы вредоноса в посте в своем блоге. 

Coldroot — троян, который устанавливается на компьютер и получает доступ к операционной системе, а затем может дистанционно контролировать систему в любой момент.

По словам Уордла, при активации вредонос может записывать и красть пароли, переименовывать и удалять файлы, скачивать и загружать документы, удаленно просматривать рабочий стол в режиме реального времени и отключать систему.

coldroot_trojan

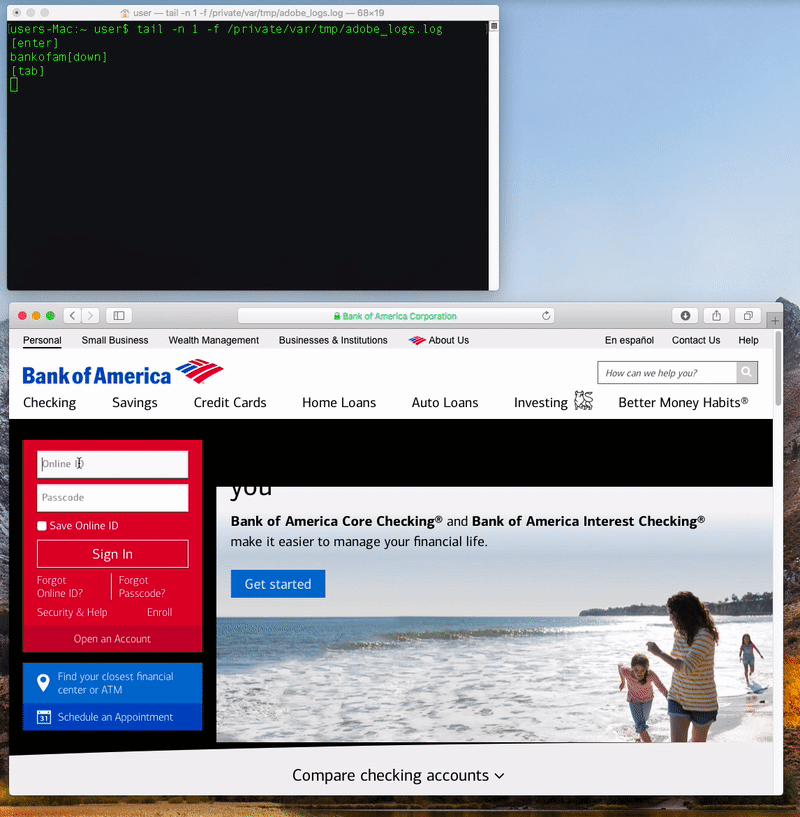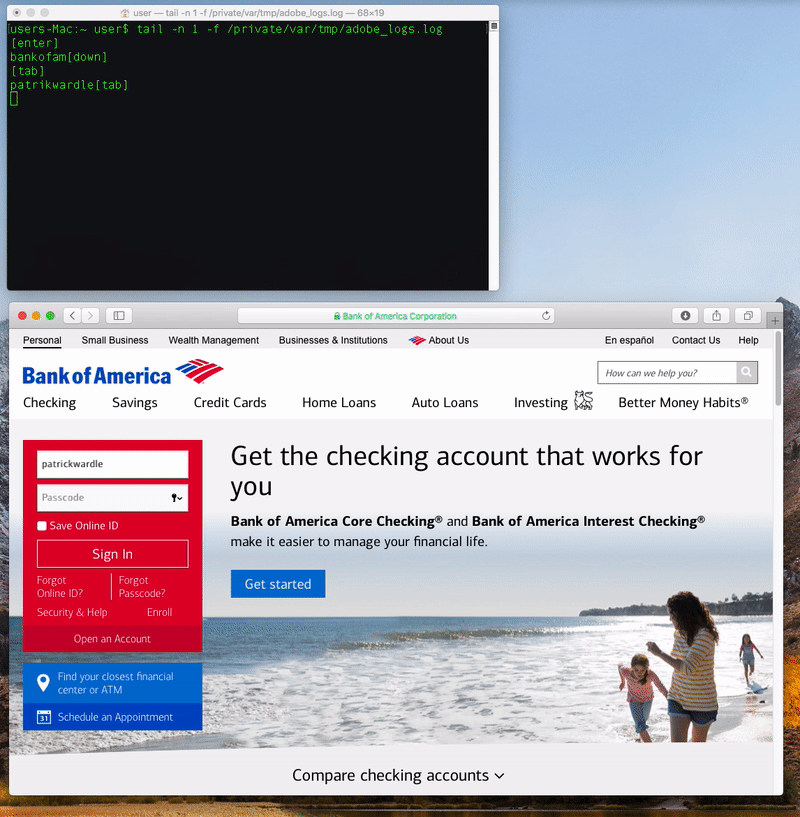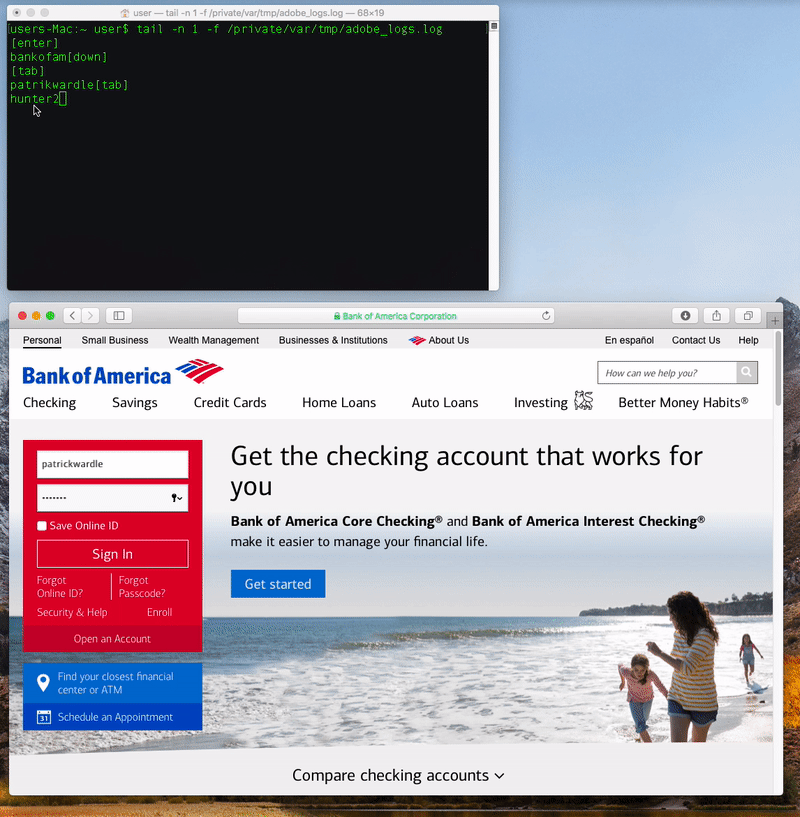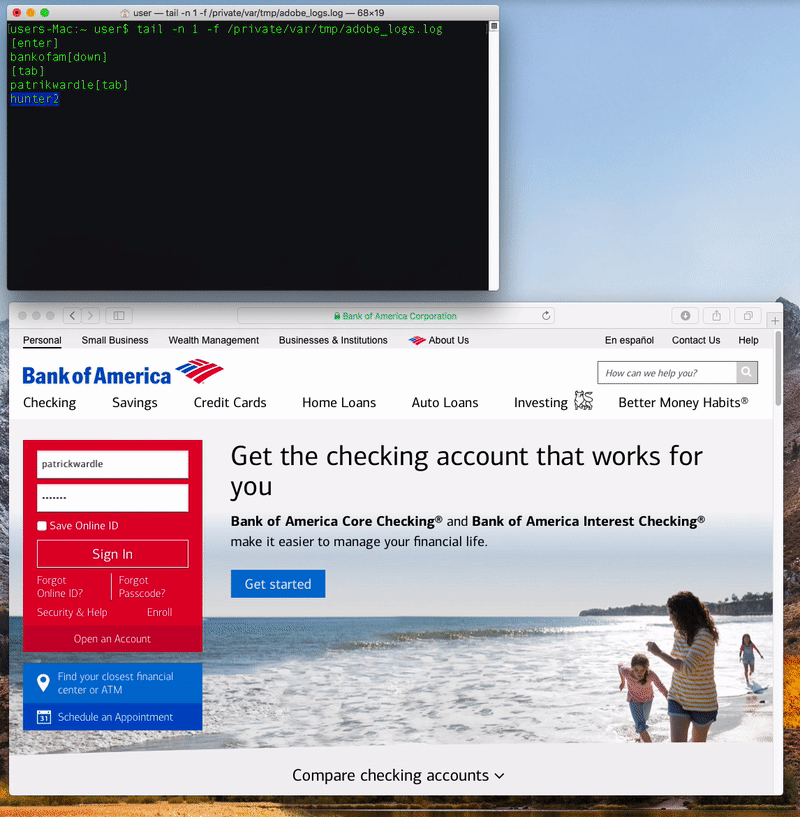
Программа маскируется под документ, который при открытии просит ввести учетные данные пользователя. Если пользователь соглашается, вредонос устанавливается на компьютер и связывается с контролирующим сервером, получая затем инструкции от злоумышленника.

Чтобы полностью завладеть компьютером, вредонос должен прорваться к функциям доступа Mac. Для этого пользователю необходимо вручную добавить программу в список в настройках системы, а этого, скорее всего, никто делать не будет. Поэтому вредонос изменяет базу данных конфиденциальности macOS, что позволяет ему взаимодействовать с системными компонентами ОС. После проникновения в систему троян прочно осядет в ней, получая полные права при каждом перезапуске.

Несмотря на то, что код Coldroot был опубликован еще в 2016 году, Уордл утверждает, что ни один из разработчиков антивирусов, зарегистрированных в VirusTotal, в процессе его исследования не смог обнаружить вредоносную программу.

После того, как исследователь сообщил Apple о работе Coldroot, компания устранила вредонос в macOS Sierra, защитив базу данных с помощью System integrity protection, которая препятствует автоматической выдаче прав на доступ вредоноса к системе — даже если пользователь вводит пароль.

Напомним, что ранее в этом месяце исследователи нашли серьезную ошибку, которая выводила из строя большинство mac и iOS-приложений.

Подпишитесь на новости

Квантовая случайность дала сбой: ИИ может найти подсказки для взлома

Квантовая физика умеет создавать настоящую случайность, но инженеры всё ещё способны её испортить. Генератор может успешно пройти статистические тесты и при этом выдавать атакующему достаточно подсказок, чтобы тот попробовал предсказать следующие числа.

Европейский институт телекоммуникационных стандартов выпустил руководство ETSI TR 104 171 по разработке и оценке квантовых генераторов случайных чисел — QRNG.

Такие устройства измеряют квантовый процесс, обрабатывают полученные данные и передают случайные значения криптографическим системам для создания ключей и выполнения других защитных операций.

Проблема в том, что безопасность зависит не только от квантового источника. Датчики, блоки питания, сигнальные процессоры и алгоритмы обработки способны добавлять шум, часть которого может оказаться предсказуемой.


ETSI предупреждает, что системы искусственного интеллекта могут помочь злоумышленникам анализировать большие объёмы данных и находить такие закономерности.

Ещё одним источником подсказок способны стать изменения энергопотребления и электромагнитное излучение устройства. Связав побочные сигналы с выдаваемыми числами, атакующий теоретически сможет ослабить защищённую ими криптографию.

Авторы отчёта предлагают применять принцип нулевого доверия к энтропии (entropy zero trust). Производителям и операторам следует проверять квантовый источник, контролировать обработку данных, постоянно искать аномалии, защищать оборудование от вмешательства и шифровать каналы доставки чисел приложениям.

Для расследования сбоев рекомендуется записывать время генерации, версию работающего ПО и происхождение выходных данных. В многопользовательских системах потоки разных клиентов должны быть изолированы.

RSS: Новости на портале Anti-Malware.ru