



Троян Coldroot, атакующий Mac, несколько лет оставался незамеченным

Троян Coldroot, атакующий Mac, несколько лет оставался незамеченным

Троян Coldroot, атакующий Mac, несколько лет оставался незамеченным

Coldroot, вредоносная программа, атакующая Mac, которая может дистанционно управлять вашим компьютером, в течение нескольких лет оставалась незамеченной разработчиками антивирусов — хотя ее код уже давно находится в открытом доступе.

На днях Питер Уордл, главный научный сотрудник в Digital Security, описал подробности работы вредоноса в посте в своем блоге. 

Coldroot — троян, который устанавливается на компьютер и получает доступ к операционной системе, а затем может дистанционно контролировать систему в любой момент.

По словам Уордла, при активации вредонос может записывать и красть пароли, переименовывать и удалять файлы, скачивать и загружать документы, удаленно просматривать рабочий стол в режиме реального времени и отключать систему.

coldroot_trojan

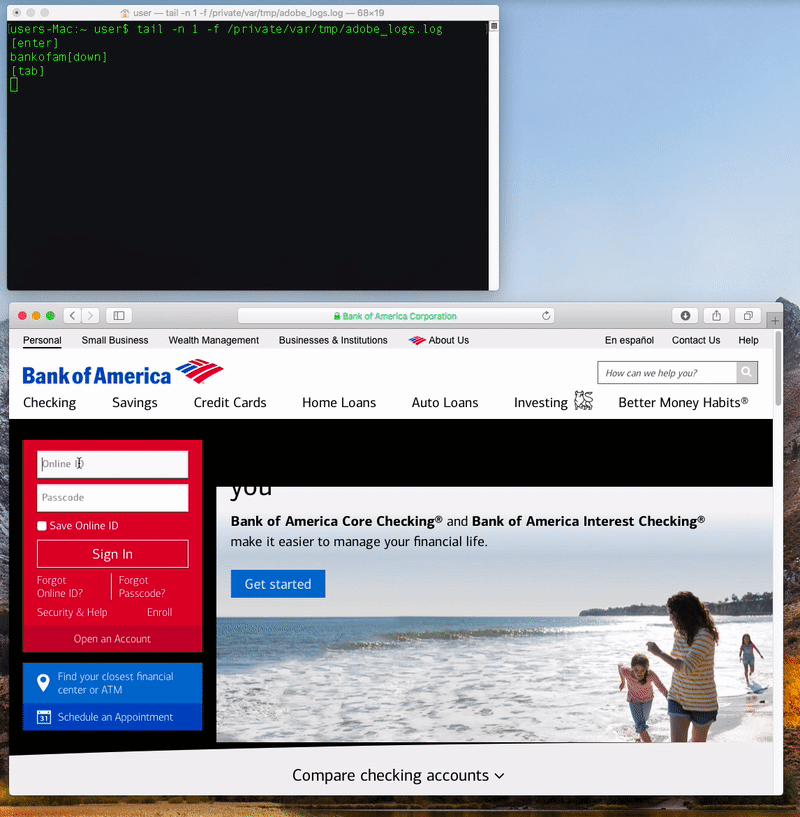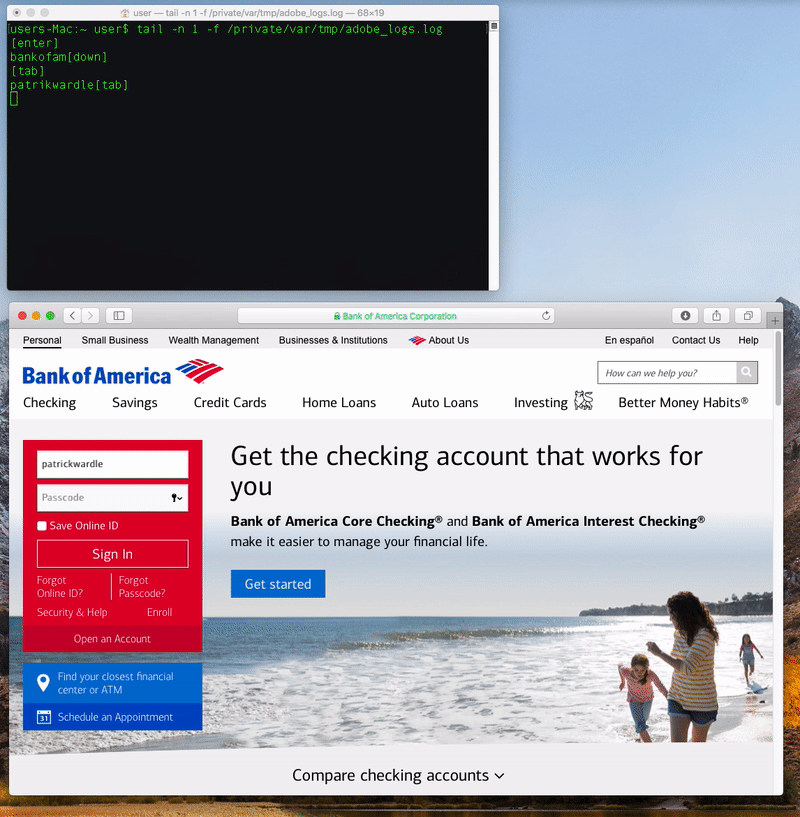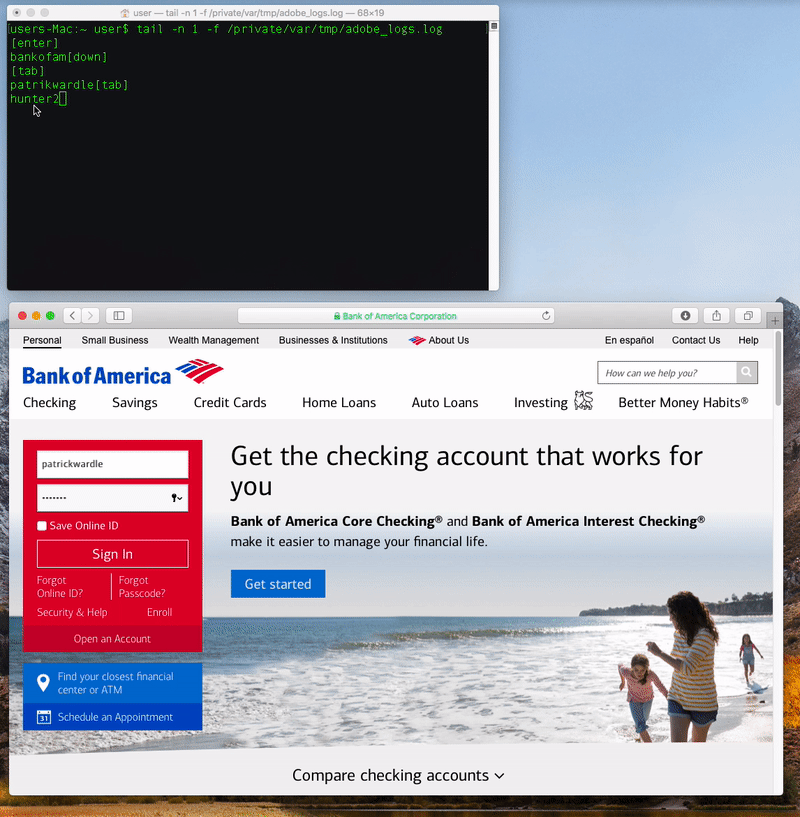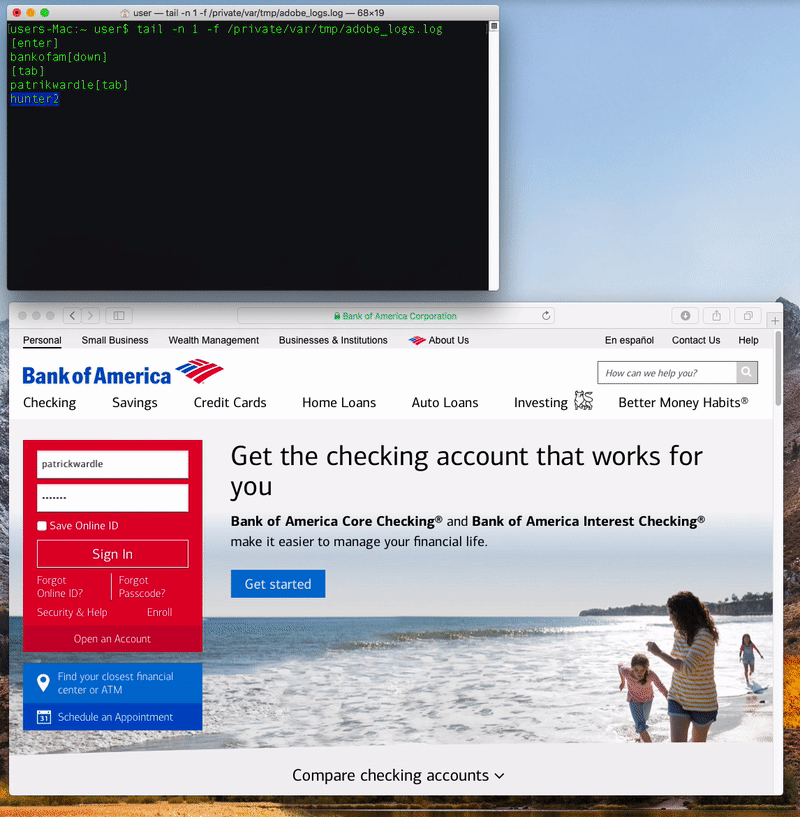
Программа маскируется под документ, который при открытии просит ввести учетные данные пользователя. Если пользователь соглашается, вредонос устанавливается на компьютер и связывается с контролирующим сервером, получая затем инструкции от злоумышленника.

Чтобы полностью завладеть компьютером, вредонос должен прорваться к функциям доступа Mac. Для этого пользователю необходимо вручную добавить программу в список в настройках системы, а этого, скорее всего, никто делать не будет. Поэтому вредонос изменяет базу данных конфиденциальности macOS, что позволяет ему взаимодействовать с системными компонентами ОС. После проникновения в систему троян прочно осядет в ней, получая полные права при каждом перезапуске.

Несмотря на то, что код Coldroot был опубликован еще в 2016 году, Уордл утверждает, что ни один из разработчиков антивирусов, зарегистрированных в VirusTotal, в процессе его исследования не смог обнаружить вредоносную программу.

После того, как исследователь сообщил Apple о работе Coldroot, компания устранила вредонос в macOS Sierra, защитив базу данных с помощью System integrity protection, которая препятствует автоматической выдаче прав на доступ вредоноса к системе — даже если пользователь вводит пароль.

Напомним, что ранее в этом месяце исследователи нашли серьезную ошибку, которая выводила из строя большинство mac и iOS-приложений.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru