



ESET: Вымогатели остаются главной угрозой для устройств Android

ESET: Вымогатели остаются главной угрозой для устройств Android

ESET: Вымогатели остаются главной угрозой для устройств Android

Вирусная лаборатория ESET представила отчет об актуальных угрозах для платформы Android. Тренд 2018 года – внедрение новых методов атак и маскировки. В 2017 году авторы вредоносных программ для Android продолжали поиск новых инструментов. Наиболее опасное нововведение вирусописателей – использование вредоносами службы специальных возможностей Android Accessibility Service, облегчающей работу с устройством для людей с ограниченными возможностями. Первоначально службу взяли на вооружение авторы мобильных банковских троянов, далее – создатели программ-вымогателей.

В октябре 2017 года специалисты ESET обнаружили DoubleLocker – первый мобильный шифратор, использующий службу специальных возможностей. Вредоносная программа оснащена сразу двумя инструментами для вымогательства: она шифрует данные в памяти устройства, а также может изменить PIN-код на произвольный.

Несмотря на внедрение новых техник атак, в 2017 году наиболее популярным инструментом злоумышленников оставались так называемые «полицейские» вымогатели. Они блокируют экран устройства; требование выкупа как правило имитирует официальное сообщение о блокировке за распространение нелицензионного ПО и другие подобные нарушения. По данным ESET, большинство программ-вымогателей, использующих эту уловку, принадлежит к семейству Android/Locker.

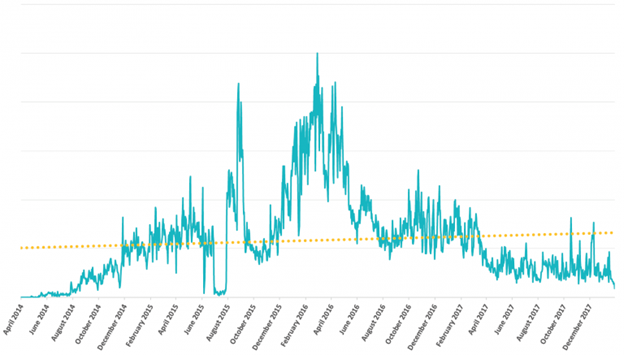
Согласно телеметрии ESET, в 2017 году доля программ-вымогателей для Android снижалась, несмотря на рост общего числа угроз для этой платформы. Тем не менее, в 2018 году возможны новые всплески активности вымогателей, включая DoubleLocker.

Пользователям смартфонов и планшетов на Android рекомендуется соблюдать базовые меры предосторожности: загружать приложения только с официальных площадок, изучать отзывы и оценки.

Подпишитесь на новости

ТризТех запатентовала алгоритм классификации трафика для PT NGFW

Компания «ТризТех» получила патент на способ классификации сетевого трафика, который используется в PT NGFW. По словам разработчика, технология помогает сохранять производительность межсетевого экрана при росте числа правил и усложнении политик безопасности.

Задача непростая: каждую сетевую сессию нужно сопоставить с правилами по IP-адресам, портам, протоколам, URL-категориям и пользователям.

Чем больше условий, тем больше работы у процессора. Просто добавлять вычислительные мощности — далеко не единственный выход.

Запатентованный подход позволяет отказаться от последовательного перебора большого количества правил. Для разных признаков создаются отдельные поисковые индексы, а результаты представляются битовыми масками. Затем система объединяет их побитовыми операциями и выбирает подходящее правило с наивысшим приоритетом.

Архитектура также оптимизирована под векторные инструкции, обработку групп данных параллельно. По словам руководителя разработки Алексея Дядина, это снижает вычислительную нагрузку и повышает пропускную способность PT NGFW.

Есть и нюанс: сведения о сессии приходят постепенно. Адреса и порты известны рано, а прикладной протокол или категория URL могут определиться позднее. Если информации недостаточно, система сохраняет контекст и ждёт недостающих данных, избегая ненужных повторных вычислений.

Конкретных результатов сравнительных тестов в сообщении нет: патент фиксирует технический подход, а производительность оценивается на практике. «ТризТех» планирует патентовать и другие разработки для PT NGFW.

RSS: Новости на портале Anti-Malware.ru