



Хакеры взломали провайдера Олимпиады за месяцы до основной атаки

Хакеры взломали провайдера Олимпиады за месяцы до основной атаки

Хакеры взломали провайдера Олимпиады за месяцы до основной атаки

Киберпреступники, имея в наличии деструктивные вредоносные программы, скомпрометировали главного поставщика провайдера зимних Олимпийских игр за несколько месяцев до широкомасштабной кибератаки, произошедшей на прошлой неделе.

По предоставленной CyberScoop информации, стоящие за недавней атакой на серверы Олимпиады лица ранее вторглись в системы, принадлежащие провайдеру Atos, который обеспечивает хостинг инфраструктуры для Игр.

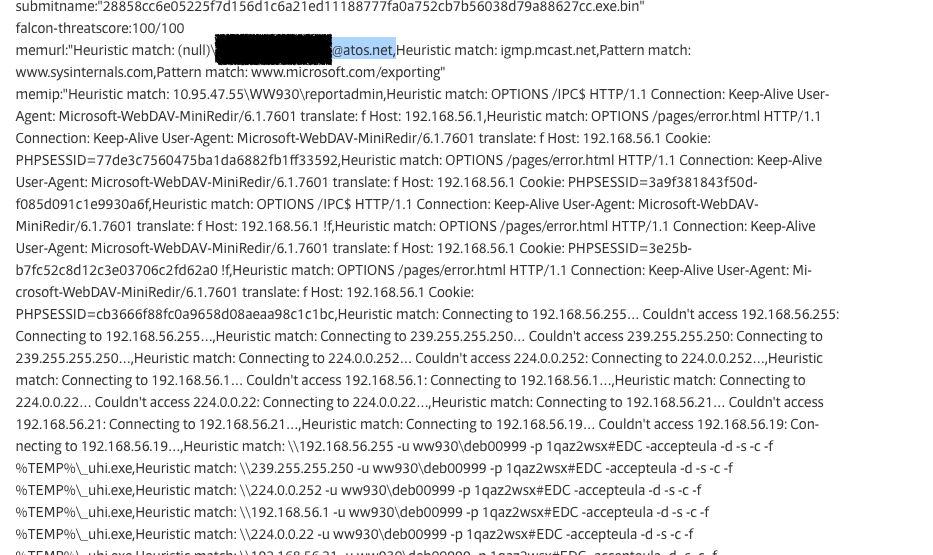
Эту информацию удалось получить благодаря опубликованным в репозитории VirusTotal данным. Изучив образцы вредоносной программы, которую использовали злоумышленники, можно сделать вывод, что группа киберпреступников имела доступ к системам Atos с декабря.

Одни из самых ранних образцов были загружены на VirusTotal пользователями из Франции, где располагается штаб-квартира Atos, а также из Румынии, где работают некоторые сотрудники группы безопасности Atos.

CyberScoop предполагает, что киберпреступники, участвовавшие в атаке на серверы Игр 9 февраля, заранее подготовили для себя почву, проведя «обширную операцию по кибершпионажу». Представители Atos подтвердили, что расследование данного инцидента продолжается.

Эксперты обращают внимание на часть кода вредоносной программы, где можно обнаружить такие детали, как похищенные имена пользователей, пароли, личные адреса электронной почты, конфиденциальные внутренние имена доменов и другие сведения о конфигурации сети. Кроме этого, код раскрывает цель киберпреступников.

Также было опубликовано видео, в котором отражена схема атаки на Олимпийские Игры 2018.

Напомним, что именно этим злоумышленники атаковали церемонию открытия Олимпийских игр с помощью вредоносной программы Olympic Destroyer.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru