



Хакеры взломали провайдера Олимпиады за месяцы до основной атаки

Хакеры взломали провайдера Олимпиады за месяцы до основной атаки

Хакеры взломали провайдера Олимпиады за месяцы до основной атаки

Киберпреступники, имея в наличии деструктивные вредоносные программы, скомпрометировали главного поставщика провайдера зимних Олимпийских игр за несколько месяцев до широкомасштабной кибератаки, произошедшей на прошлой неделе.

По предоставленной CyberScoop информации, стоящие за недавней атакой на серверы Олимпиады лица ранее вторглись в системы, принадлежащие провайдеру Atos, который обеспечивает хостинг инфраструктуры для Игр.

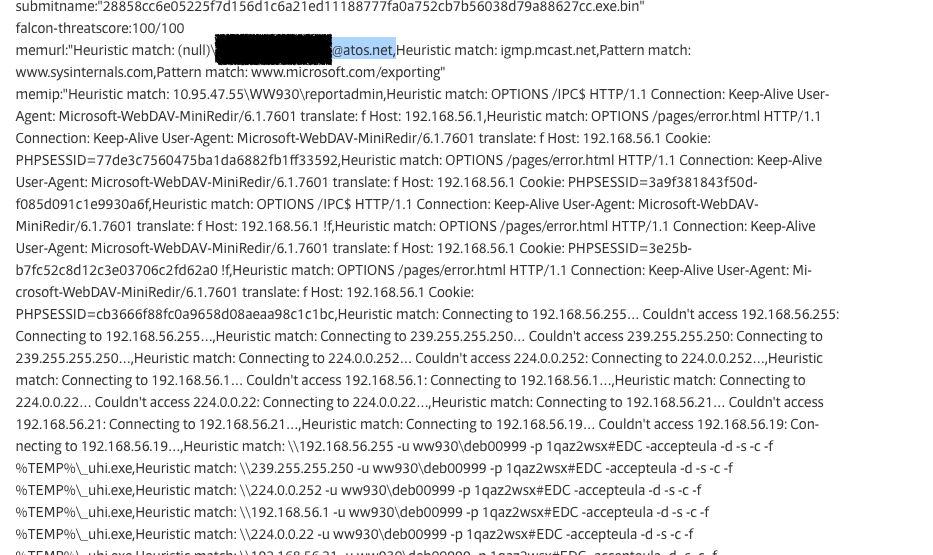
Эту информацию удалось получить благодаря опубликованным в репозитории VirusTotal данным. Изучив образцы вредоносной программы, которую использовали злоумышленники, можно сделать вывод, что группа киберпреступников имела доступ к системам Atos с декабря.

Одни из самых ранних образцов были загружены на VirusTotal пользователями из Франции, где располагается штаб-квартира Atos, а также из Румынии, где работают некоторые сотрудники группы безопасности Atos.

CyberScoop предполагает, что киберпреступники, участвовавшие в атаке на серверы Игр 9 февраля, заранее подготовили для себя почву, проведя «обширную операцию по кибершпионажу». Представители Atos подтвердили, что расследование данного инцидента продолжается.

Эксперты обращают внимание на часть кода вредоносной программы, где можно обнаружить такие детали, как похищенные имена пользователей, пароли, личные адреса электронной почты, конфиденциальные внутренние имена доменов и другие сведения о конфигурации сети. Кроме этого, код раскрывает цель киберпреступников.

Также было опубликовано видео, в котором отражена схема атаки на Олимпийские Игры 2018.

Напомним, что именно этим злоумышленники атаковали церемонию открытия Олимпийских игр с помощью вредоносной программы Olympic Destroyer.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru