



Миллионы Android-устройств заставляют добывать криптовалюту Monero

Миллионы Android-устройств заставляют добывать криптовалюту Monero

Миллионы Android-устройств заставляют добывать криптовалюту Monero

Исследователями Malwarebytes был задокументирован пример вредоносных атак на планшеты и смартфоны под управлением Android, целью которых было установить на устройства майнер для добычи цифровой валюты.

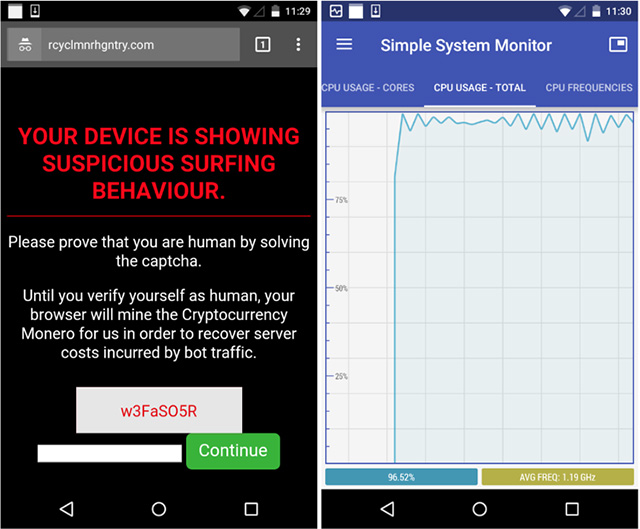
«Впервые эту кампанию мы обнаружили в конце января, однако, судя по всему, она действовала с ноября 2017 года. В рамках этой кампании злоумышленники перенаправляли миллионы пользователей Android-устройств на специально разработанную страницу, которая добывала криптовалюту, используя ресурсы пользовательских устройств», — пишут исследователи.

Эксперты предполагают, что цифра зараженных устройств может быть еще выше, так как некоторые из злонамеренных доменов на данный момент не идентифицированы.

Сама атака представляет собой следующее — пользователи перенаправляются по цепочкам на вредоносные веб-сайты. Примечательно, что пользователям Internet Explorer и Chrome подсовывались сайты с якобы технической поддержкой (на самом деле, мошеннические), а пользователей Android направляли на добывающие криптовалюту сайты.

Эксперты отметили интересную уловку — на вредоносной странице имеется предупреждение, что браузер пользователя будет майнить криптовалюту до тех пор, пока пользователь не подтвердит, что он не робот, решив CAPTCHA. Но все это делается, чтобы придать процессу хоть какую-то легитимность, так как CAPTCHA является ненастоящей.

На двух вредоносных доменах, обнаруженных экспертами, были зафиксированы 66 миллионов посетителей с ноября 2017 года.

Специалисты рекомендуют пользователям Android обратить внимание на установленные в системе приложения, так как есть сведения, что именно вредоносные приложения являются виновниками этих редиректов.

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru