



Миллионы Android-устройств заставляют добывать криптовалюту Monero

Миллионы Android-устройств заставляют добывать криптовалюту Monero

Миллионы Android-устройств заставляют добывать криптовалюту Monero

Исследователями Malwarebytes был задокументирован пример вредоносных атак на планшеты и смартфоны под управлением Android, целью которых было установить на устройства майнер для добычи цифровой валюты.

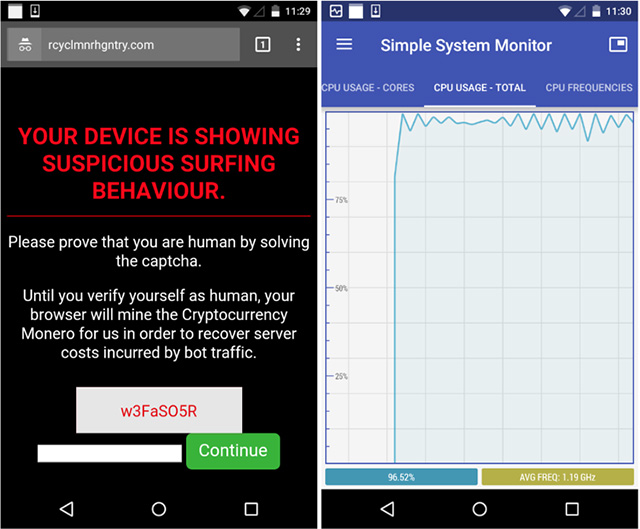
«Впервые эту кампанию мы обнаружили в конце января, однако, судя по всему, она действовала с ноября 2017 года. В рамках этой кампании злоумышленники перенаправляли миллионы пользователей Android-устройств на специально разработанную страницу, которая добывала криптовалюту, используя ресурсы пользовательских устройств», — пишут исследователи.

Эксперты предполагают, что цифра зараженных устройств может быть еще выше, так как некоторые из злонамеренных доменов на данный момент не идентифицированы.

Сама атака представляет собой следующее — пользователи перенаправляются по цепочкам на вредоносные веб-сайты. Примечательно, что пользователям Internet Explorer и Chrome подсовывались сайты с якобы технической поддержкой (на самом деле, мошеннические), а пользователей Android направляли на добывающие криптовалюту сайты.

Эксперты отметили интересную уловку — на вредоносной странице имеется предупреждение, что браузер пользователя будет майнить криптовалюту до тех пор, пока пользователь не подтвердит, что он не робот, решив CAPTCHA. Но все это делается, чтобы придать процессу хоть какую-то легитимность, так как CAPTCHA является ненастоящей.

На двух вредоносных доменах, обнаруженных экспертами, были зафиксированы 66 миллионов посетителей с ноября 2017 года.

Специалисты рекомендуют пользователям Android обратить внимание на установленные в системе приложения, так как есть сведения, что именно вредоносные приложения являются виновниками этих редиректов.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru