



СМИ: Официальный Twitter-аккаунт АНБ передавал скрытые послания России

СМИ: Официальный Twitter-аккаунт АНБ передавал скрытые послания России

СМИ: Официальный Twitter-аккаунт АНБ передавал скрытые послания России

New York Times и The Intercept заподозрили, что официальный Twitter-аккаунт АНБ передавал скрытые послания россиянам.

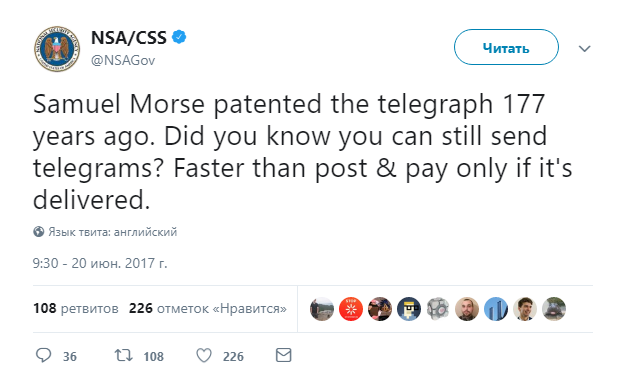
20 июня 2017 года официальная учетная запись Агентства национальной безопасности США (АНБ) в Twitter опубликовала твит следующего содержания:

«Сэмюэль Морзе запатентовал телеграф 177 лет назад. А знаете ли вы, что до сих пор можете отправлять телеграммы? Быстрее чем Post&Pay, при условии доставки».

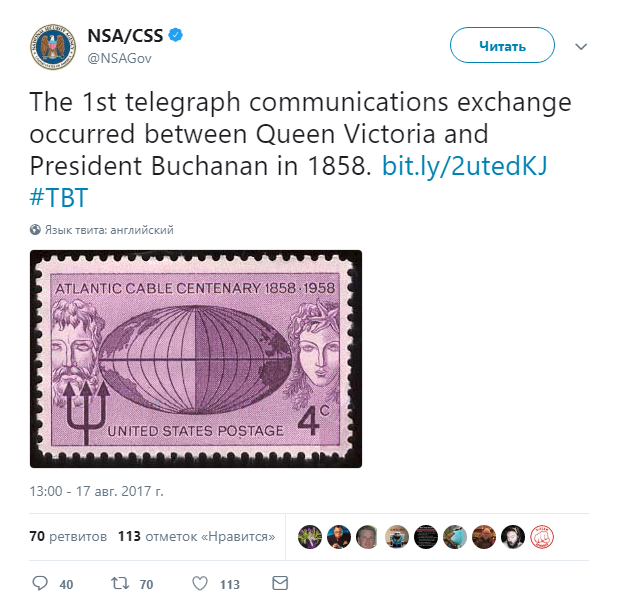
17 августа того же года в одном из очередных твитов всплыла та же тема:

«Первый обмен телеграммами произошел между королевой Викторией и президентом Бьюкененом в 1858 году», (речь идет об обмене поздравительными телеграммами 16 августа 1858 — прим. редакции).

На тот момент на эти твиты ответило довольно ограниченное количество людей. Однако в прошлые выходные на эти публикации обратили внимание New York Times и The Intercept.

«Несмотря на то, что твиты выглядели довольно безобидно, они представляли собой послание россиянам», — утверждает The Intercept.

Предполагается, что площадка Twitter была использована для переговоров с русскими относительно продажи украденного в 2016 году группой Shadow Brokers кибероружия. Напомним, что эти инструменты были использованы злоумышленниками в атаках вымогателя WannaCry, о которых стало известно в мае прошлого года.

Рассуждая о том, почему АНБ выбрало такой странный метод коммуникации, специалисты выделяют несколько моментов. Во-первых, учетная запись Twitter верифицирована, что является неоспоримым доказательством того, что за твитами стоят официальные представители агентства.

Во-вторых, что является менее очевидной причиной, это хороший способ затеряться в общем информационном поле, ибо общение с помощью системы личных сообщений (direct messages, DM) помогло бы задокументировать очевидную связь между определенными учетными записями Twitter.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru