



Zecurion DLP 8.0 теперь поддерживает поведенческий анализ (UBA)

Zecurion DLP 8.0 теперь поддерживает поведенческий анализ (UBA)

Zecurion DLP 8.0 теперь поддерживает поведенческий анализ (UBA)

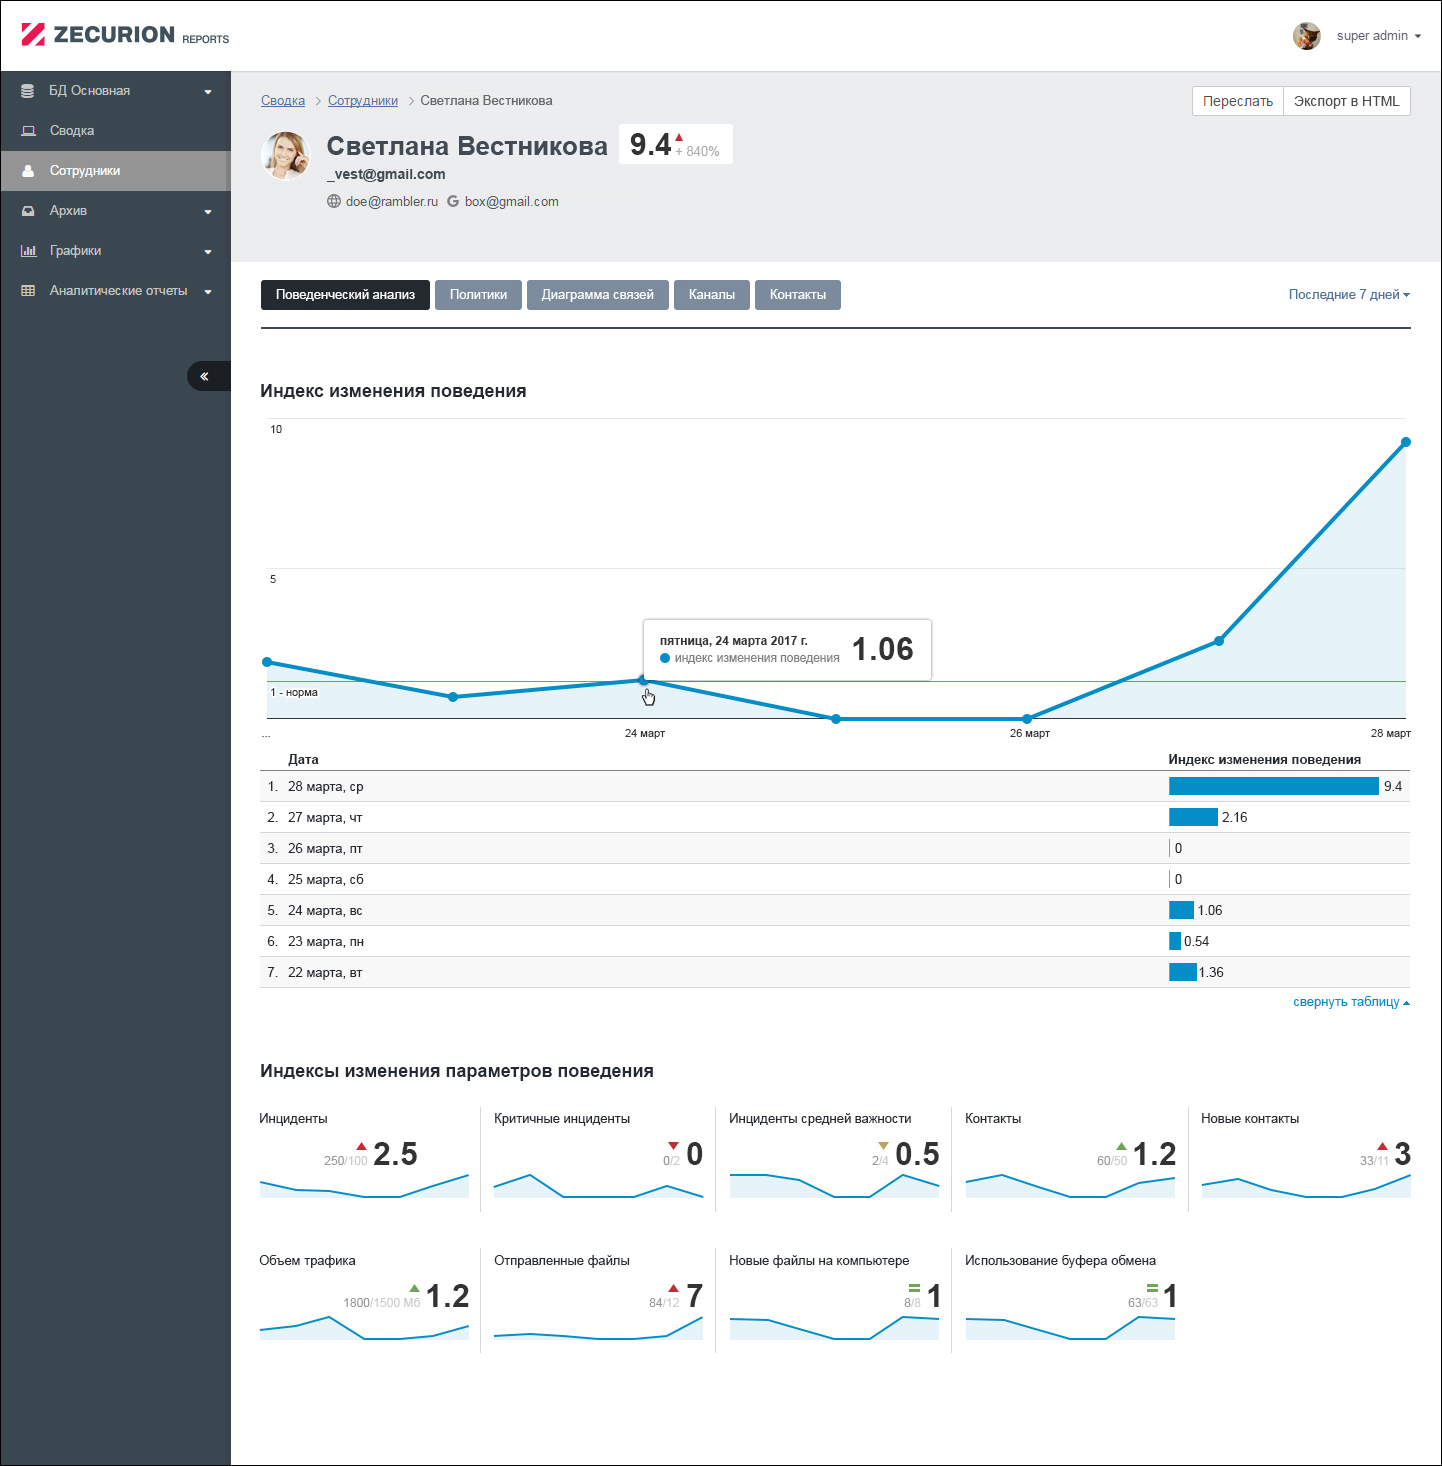
Zecurion, российский разработчик решений для защиты информации от внутренних угроз, выпустил Zecurion DLP версии 8.0 с кардинально переработанным и улучшенным веб-интерфейсом, со встроенной системой поведенческого анализа (UBA) и поддержкой PostgreSQL.

Одним из главных нововведений стало внедрение в Zecurion DLP 8.0 собственного модуля поведенческого анализа (UBA). Модуль с помощью специально разработанных алгоритмов анализирует действия сотрудников — изменения объёмов и характера использования различных каналов связи, инциденты, нарушения политик — и автоматически выявляет подозрительную активность пользователей.

Zecurion UBA помогает ещё эффективнее выявлять угрозы уже на ранних стадиях, например, когда инсайдеры только готовятся украсть информацию или сотрудник стал активно пересылать корпоративные данные за пределы сети.

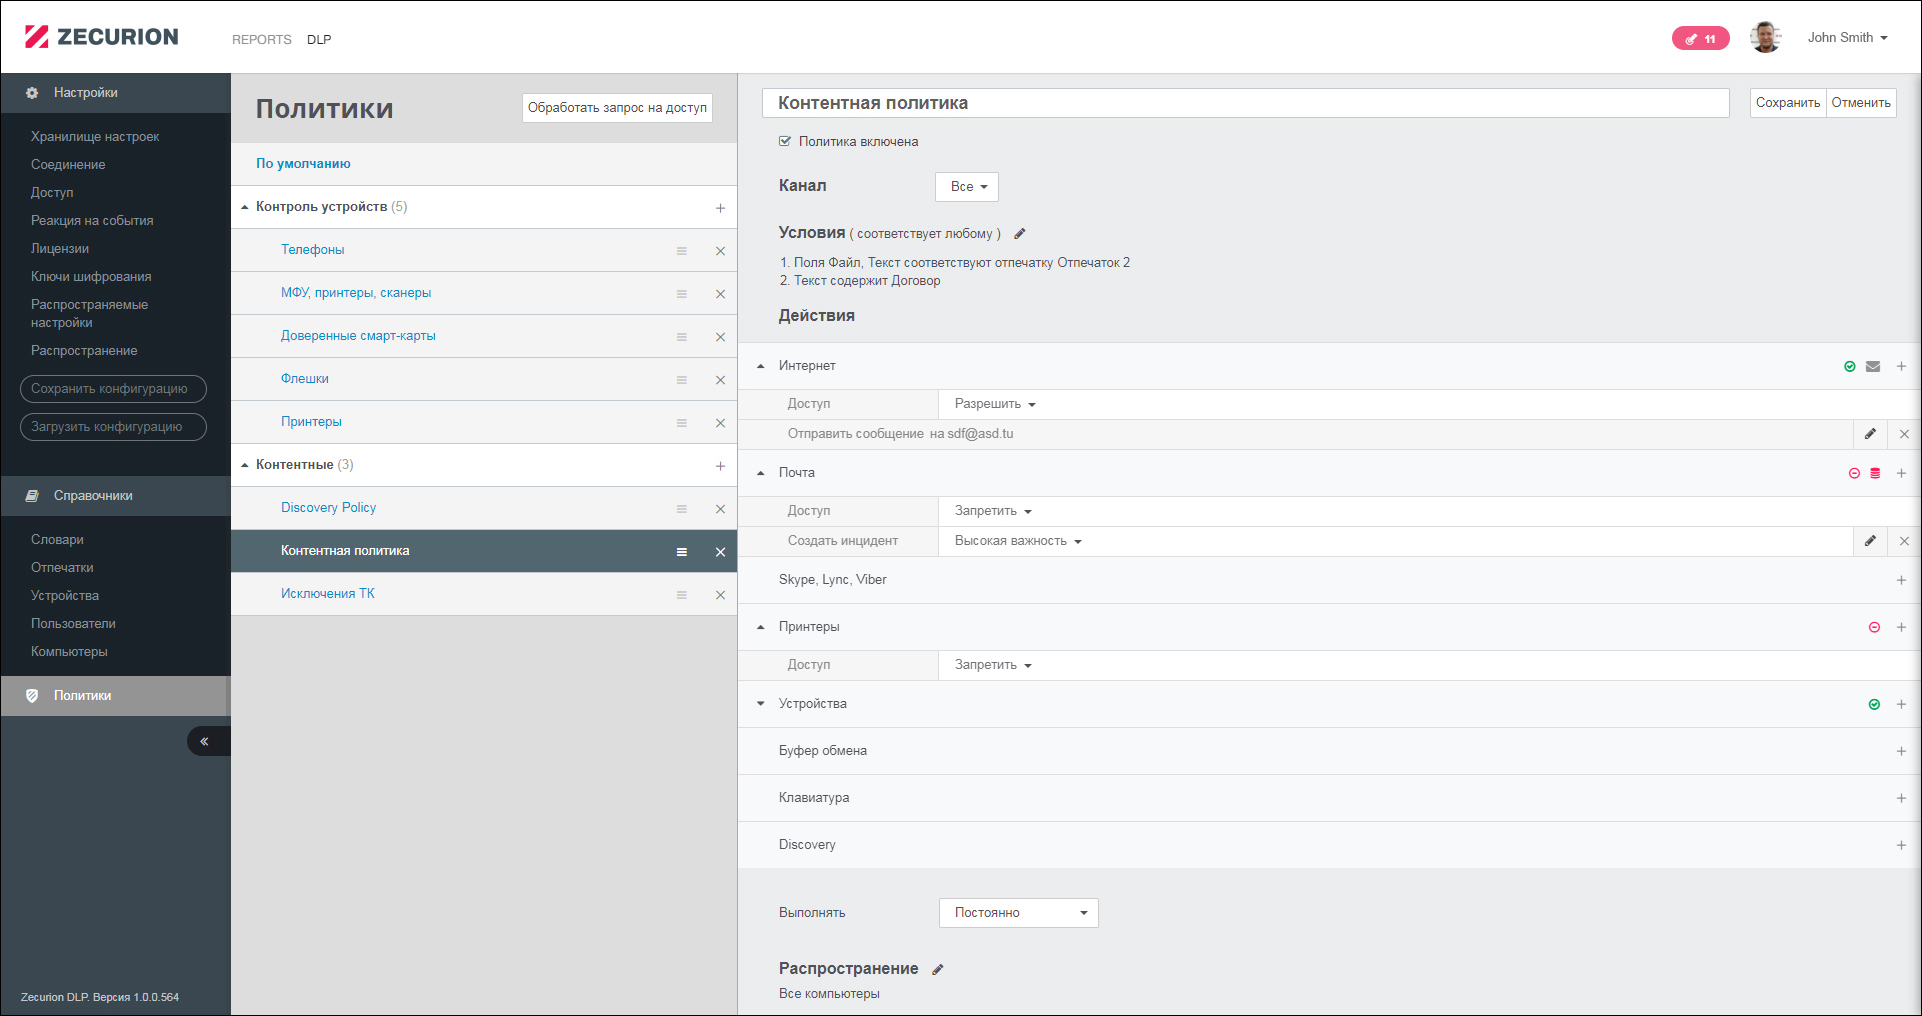
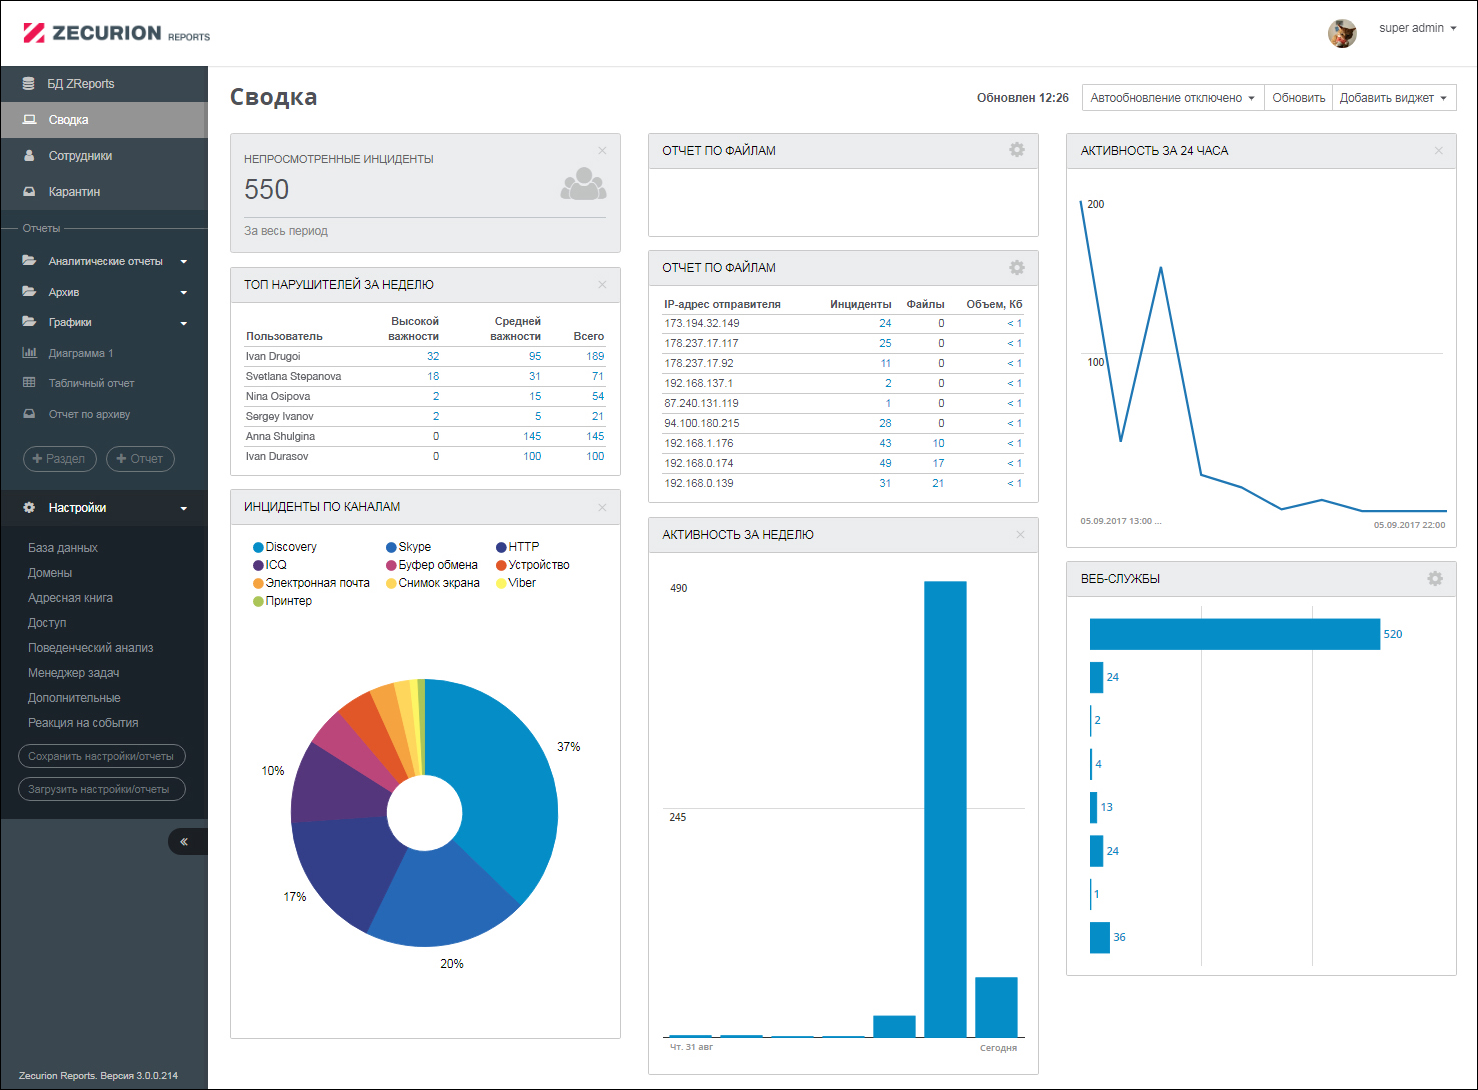
Другим важнейшим и кардинальным нововведением 8.0 стал обновлённый, переработанный веб-интерфейс для всех модулей Zecurion DLP. Переход в веб позволил повысить доступность и удобство использования консоли управления. Разделение на рабочие зоны управления и работы с архивом и отчётами (Zecurion Reports) позволило оптимизировать работу в интерфейсе. 

В обновлённой консоли были внесены существенные доработки в workflow — систему совместной работы офицеров безопасности с событиями. Инструмент будет наиболее актуален для крупных отделов ИБ, где регламентирован поэтапный процесс обработки инцидентов, в том числе сотрудниками нескольких подразделений.

На главной странице Zecurion Reports добавлена возможность гибкой кастомизации виджетов и настройки их под любые задачи с использованием фильтров, ограничений по времени и всех нововведений версии 8.0. Также были добавлены новые форматы для экспорта — PDF, Excel, TSV. По результатам опытного внедрения Zecurion DLP 8.0, офицеры безопасности экономят на обработке инцидентов в среднем 20—35% меньше времени по сравнению с версиями 6.0 и 7.0.

Большое внимание разработчики Zecurion DLP 8.0 уделили повышению быстродействия системы при работе с большим количеством инцидентов. Загрузка в консоль даже нескольких десятков тысяч событий происходит с минимальными задержками. Высокое быстродействие обеспечивается архитектурными особенностями Zecurion DLP.

Также в дополнение к Microsoft SQL Server была добавлена поддержка СУБД PostgreSQL из реестра российского программного обеспечения. Система Zecurion DLP и все модули также входят в реестр (https://reestr.minsvyaz.ru/reestr/97069/) отечественного ПО.

«Сбор большого количества информации о пользователях, собранной всеми модулями Zecurion DLP, анализ действий сотрудников и предоставление специалистам службы ИБ максимального количества инструментов — один из основных векторов развития наших продуктов на ближайшие несколько лет, — говорит Роман Васильев, технический директор Zecurion. — В версию 8.0 также добавили долгожданные возможности использовать на агентах кейлогер и производить запись с микрофона, а всего в новой версии мы реализовали порядка 100 различных интерфейсных изменений, и планируем в дальнейшем развивать интерфейс и повышать удобство работы с ним!».

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru