



Zecurion DLP 8.0 теперь поддерживает поведенческий анализ (UBA)

Zecurion DLP 8.0 теперь поддерживает поведенческий анализ (UBA)

Zecurion DLP 8.0 теперь поддерживает поведенческий анализ (UBA)

Zecurion, российский разработчик решений для защиты информации от внутренних угроз, выпустил Zecurion DLP версии 8.0 с кардинально переработанным и улучшенным веб-интерфейсом, со встроенной системой поведенческого анализа (UBA) и поддержкой PostgreSQL.

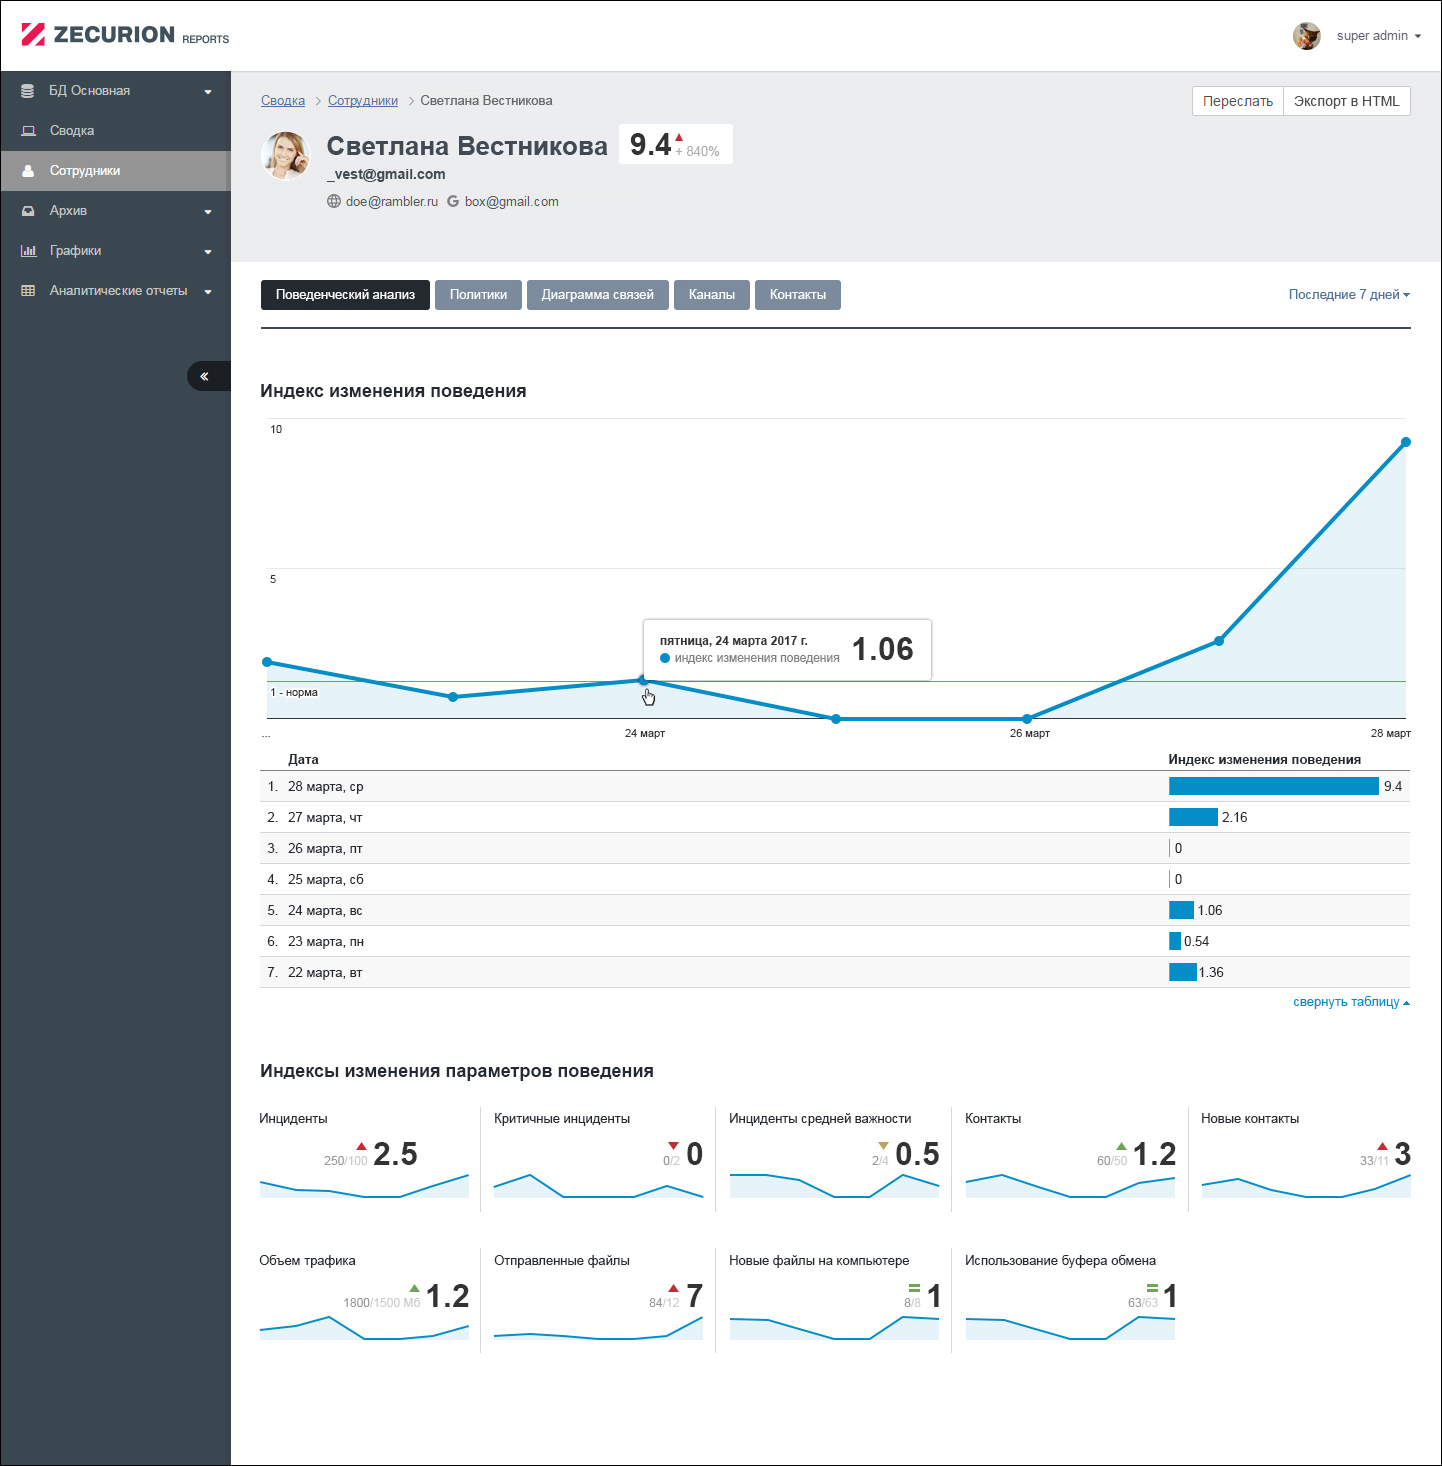
Одним из главных нововведений стало внедрение в Zecurion DLP 8.0 собственного модуля поведенческого анализа (UBA). Модуль с помощью специально разработанных алгоритмов анализирует действия сотрудников — изменения объёмов и характера использования различных каналов связи, инциденты, нарушения политик — и автоматически выявляет подозрительную активность пользователей.

Zecurion UBA помогает ещё эффективнее выявлять угрозы уже на ранних стадиях, например, когда инсайдеры только готовятся украсть информацию или сотрудник стал активно пересылать корпоративные данные за пределы сети.

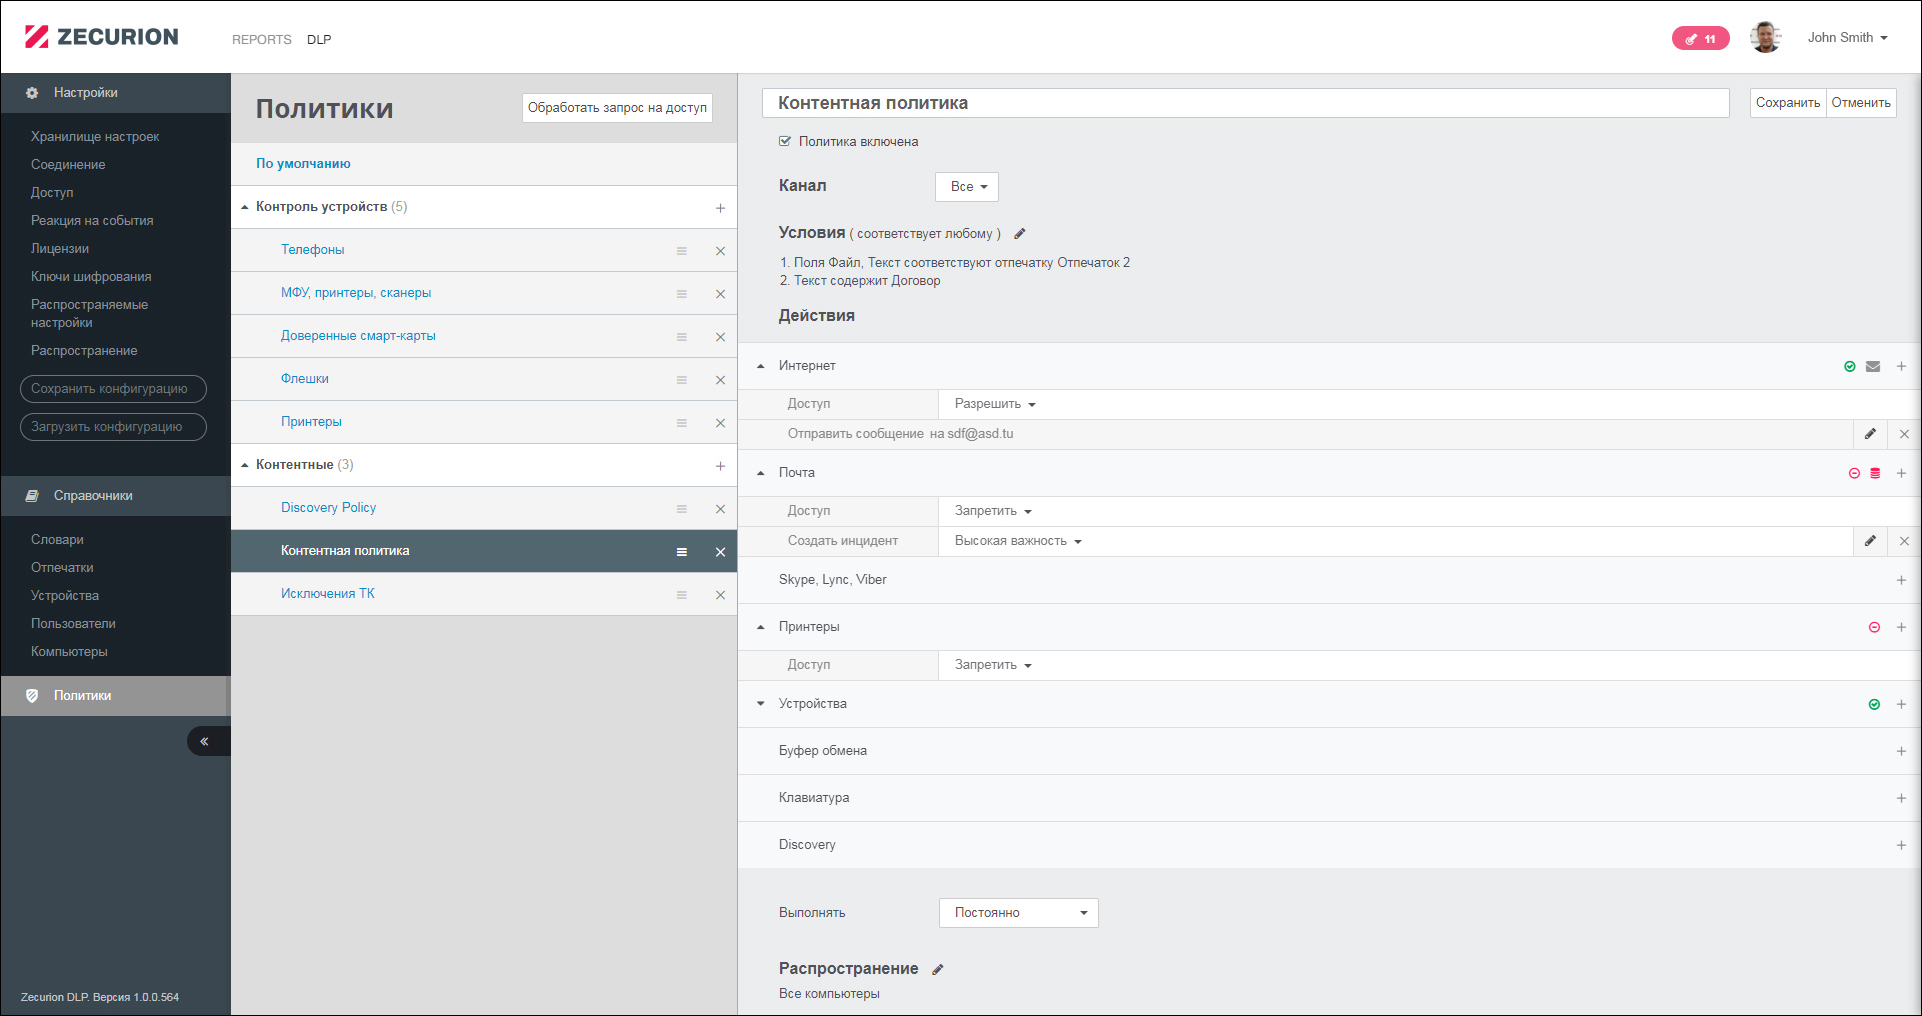
Другим важнейшим и кардинальным нововведением 8.0 стал обновлённый, переработанный веб-интерфейс для всех модулей Zecurion DLP. Переход в веб позволил повысить доступность и удобство использования консоли управления. Разделение на рабочие зоны управления и работы с архивом и отчётами (Zecurion Reports) позволило оптимизировать работу в интерфейсе. 

В обновлённой консоли были внесены существенные доработки в workflow — систему совместной работы офицеров безопасности с событиями. Инструмент будет наиболее актуален для крупных отделов ИБ, где регламентирован поэтапный процесс обработки инцидентов, в том числе сотрудниками нескольких подразделений.

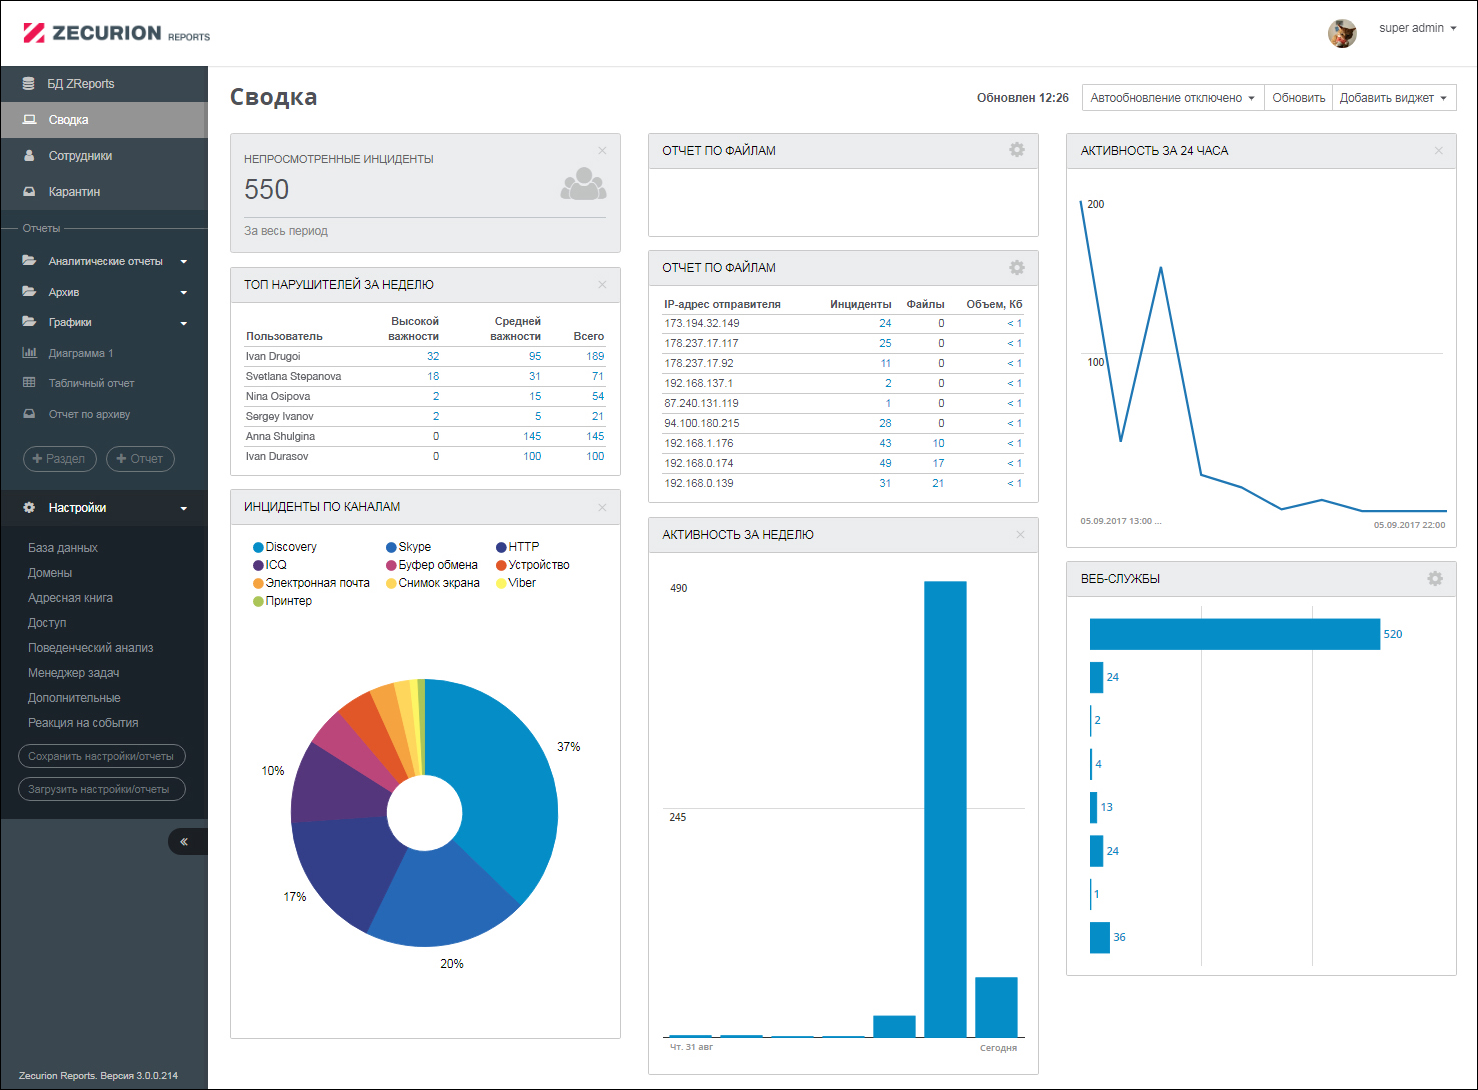
На главной странице Zecurion Reports добавлена возможность гибкой кастомизации виджетов и настройки их под любые задачи с использованием фильтров, ограничений по времени и всех нововведений версии 8.0. Также были добавлены новые форматы для экспорта — PDF, Excel, TSV. По результатам опытного внедрения Zecurion DLP 8.0, офицеры безопасности экономят на обработке инцидентов в среднем 20—35% меньше времени по сравнению с версиями 6.0 и 7.0.

Большое внимание разработчики Zecurion DLP 8.0 уделили повышению быстродействия системы при работе с большим количеством инцидентов. Загрузка в консоль даже нескольких десятков тысяч событий происходит с минимальными задержками. Высокое быстродействие обеспечивается архитектурными особенностями Zecurion DLP.

Также в дополнение к Microsoft SQL Server была добавлена поддержка СУБД PostgreSQL из реестра российского программного обеспечения. Система Zecurion DLP и все модули также входят в реестр (https://reestr.minsvyaz.ru/reestr/97069/) отечественного ПО.

«Сбор большого количества информации о пользователях, собранной всеми модулями Zecurion DLP, анализ действий сотрудников и предоставление специалистам службы ИБ максимального количества инструментов — один из основных векторов развития наших продуктов на ближайшие несколько лет, — говорит Роман Васильев, технический директор Zecurion. — В версию 8.0 также добавили долгожданные возможности использовать на агентах кейлогер и производить запись с микрофона, а всего в новой версии мы реализовали порядка 100 различных интерфейсных изменений, и планируем в дальнейшем развивать интерфейс и повышать удобство работы с ним!».

Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru