



В Windows будет аутентификация по рисунку кровеносных сосудов

В Windows будет аутентификация по рисунку кровеносных сосудов

В Windows будет аутентификация по рисунку кровеносных сосудов

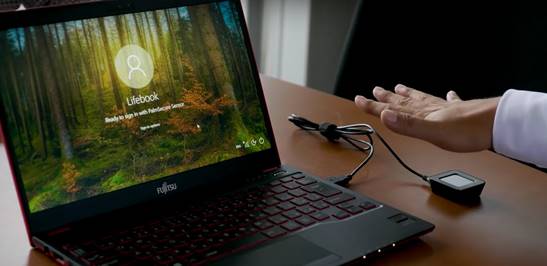
Microsoft и Fujitsu договорились о сотрудничестве для обеспечения повышенной безопасности устройств на рабочих местах. Fujitsu совместно с Microsoft создает цифровые устройства на базе Windows 10 Pro с возможностью биометрической аутентификации по рисунку кровеносных сосудов ладони в Windows Hello.

Технология авторизации по сосудистому рисунку способна обеспечивать повышенную защиту от атак, связанных с несанкционированным доступом к устройствам, что в особенности актуально для сотрудников, работающих удаленно. По данным службы Microsoft Advanced Threat Analytics, более 60% атак основаны на компрометации учетных данных пользователей[1]. Система Windows Hello с возможностью авторизации по отпечатку пальца и распознаванию лица специально была разработана для решения этой актуальной проблемы. Теперь в нее также включена технология распознавания рисунка кровеносных сосудов ладони Fujitsu PalmSecure для обеспечения еще более надежной защиты устройств и данных.

Для авторизации в устройство с помощью PalmSecure необходимо поднести ладонь над специальным сканером. Технология мгновенно распознает сосудистый рисунок и осуществляет вход в учетную запись. Подобные сканеры используются в ПК Fujitsu с Windows 10 Pro.

Ознакомиться с демонстрацией возможностей технологии можно в видео ниже.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru