



В Windows будет аутентификация по рисунку кровеносных сосудов

В Windows будет аутентификация по рисунку кровеносных сосудов

В Windows будет аутентификация по рисунку кровеносных сосудов

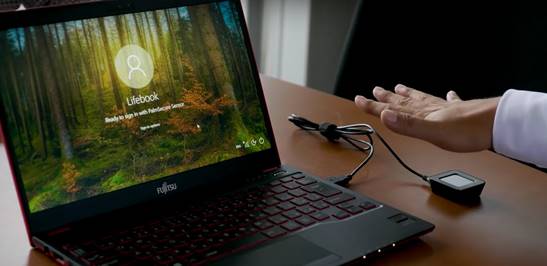
Microsoft и Fujitsu договорились о сотрудничестве для обеспечения повышенной безопасности устройств на рабочих местах. Fujitsu совместно с Microsoft создает цифровые устройства на базе Windows 10 Pro с возможностью биометрической аутентификации по рисунку кровеносных сосудов ладони в Windows Hello.

Технология авторизации по сосудистому рисунку способна обеспечивать повышенную защиту от атак, связанных с несанкционированным доступом к устройствам, что в особенности актуально для сотрудников, работающих удаленно. По данным службы Microsoft Advanced Threat Analytics, более 60% атак основаны на компрометации учетных данных пользователей[1]. Система Windows Hello с возможностью авторизации по отпечатку пальца и распознаванию лица специально была разработана для решения этой актуальной проблемы. Теперь в нее также включена технология распознавания рисунка кровеносных сосудов ладони Fujitsu PalmSecure для обеспечения еще более надежной защиты устройств и данных.

Для авторизации в устройство с помощью PalmSecure необходимо поднести ладонь над специальным сканером. Технология мгновенно распознает сосудистый рисунок и осуществляет вход в учетную запись. Подобные сканеры используются в ПК Fujitsu с Windows 10 Pro.

Ознакомиться с демонстрацией возможностей технологии можно в видео ниже.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru