



Представлен инструмент, облегчающий фишинговые атаки в реальном времени

Представлен инструмент, облегчающий фишинговые атаки в реальном времени

Представлен инструмент, облегчающий фишинговые атаки в реальном времени

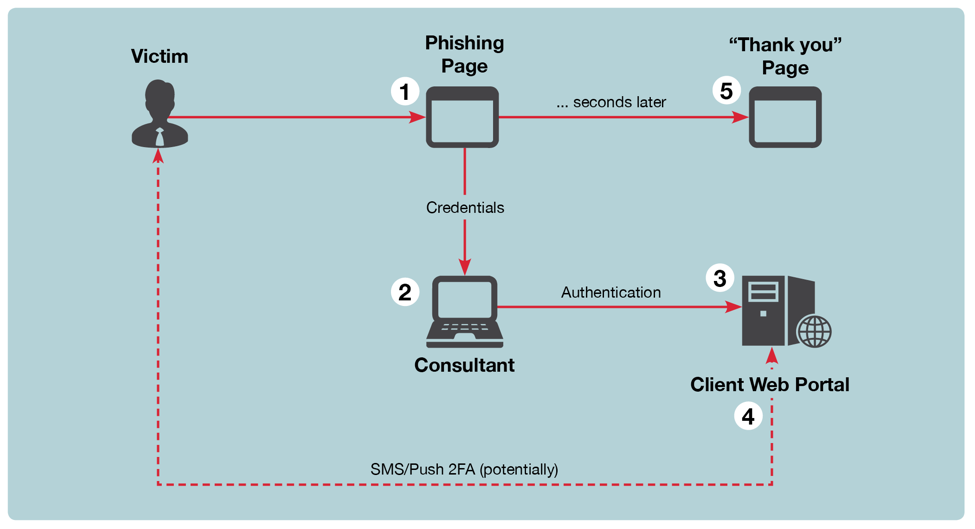
Команда FireEye разработала инструмент под названием ReelPhish, упрощающий технику фишинга в реальном времени. Инструмент способен управлять веб-браузером атакующего, перемещаясь по указанным веб-страницам, взаимодействуя с объектами HTML и собирая содержимое.

Основной компонент фишингового инструмента предназначен для работы в системе злоумышленника, он состоит из скрипта Python, который фиксирует данные с фишингового сайта злоумышленника и управляет локально установленным веб-браузером с использованием среды Selenium.

Второй компонент ReelPhish располагаются на самом фишинговом сайте. Код, встроенный в сайт, отправляет данные, например, полученное имя пользователя и пароль, инструменту, запущенному на машине злоумышленника.

Как только инструмент получает информацию, он использует Selenium для запуска браузера и аутентификации на легитимном веб-сайте. Вся связь между фишинговым веб-сервером и системой злоумышленника выполняется по зашифрованному протоколу SSH.

«Жертвы отслеживаются с помощью сеанс-токенов, которые включены во все сообщения между фишинговым сайтом и ReelPhish. Этот токен позволяет инструменту поддерживать состояния для рабочих процессов аутентификации, которые связаны с несколькими страницами и уникальными задачами на них. Поскольку ReelPhish осведомлен о состоянии, он может отправлять информацию от атакуемого пользователя на легитимный портал и наоборот», — пишут разработчики FireEye.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru