



Злоумышленники похищают средства, перечисляемые авторам вымогателей

Злоумышленники похищают средства, перечисляемые авторам вымогателей

Злоумышленники похищают средства, перечисляемые авторам вымогателей

Исследователи в области безопасности наткнулись на интересную схему кибермошенничества, в ходе которой злоумышленники похищают средства не только у жертв программ-вымогателей, но также и у их авторов.

Эксперты утверждают, что они обнаружили доказательства того, что как минимум один прокси-сервер Tor вмешивается в выкупные платежи, эффективно крадя средства авторов и жертв программ-вымогателей. Согласно Proofpoint, в схеме задействована подмена биткойн-адреса.

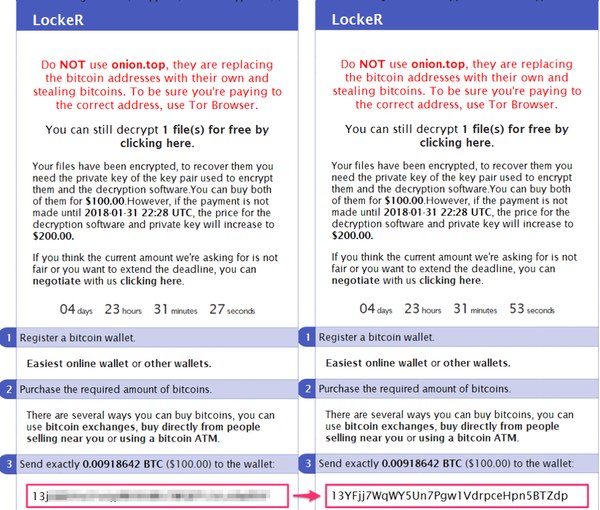
Удалось идентифицировать, какие вымогатели подвержены подобным атакам — это Sigma, GlobeImposter и LockeR. Схема заключается в скрытой подмене биткойн-кошелька через прокси-сервер. Это происходит в случае, когда жертва вымогателя пытается оплатить выкуп злоумышленнику через сеть Tor, используя при этом Onion.top.

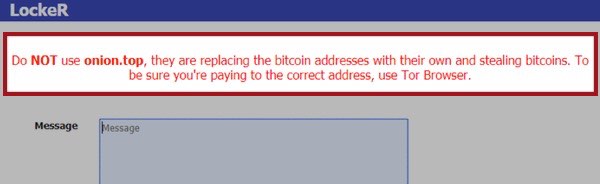
Неудивительно, что теперь авторы вымогателей предупреждают жертв не использовать Onion.top.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru