



Голландские банки находятся под DDoS-атаками после российского инцидента

Голландские банки находятся под DDoS-атаками после российского инцидента

Голландские банки находятся под DDoS-атаками после российского инцидента

Три голландских банка и голландская налоговая служба в понедельник сообщили о крупных DDoS-атаках на свои системы. Пострадали ABN AMRO, Rabobank и ING Bank, клиенты этих банков не смогли авторизоваться в веб-панеле.

Как сообщает банк ABN AMRO, атаки начались в субботу, другие два банка начали атаковать в понедельник. Также в понедельник была атакована голландская налоговая служба Belastingdienst, что мешало пользователям зайти в личный кабинет и подать документы, связанные с налогами.

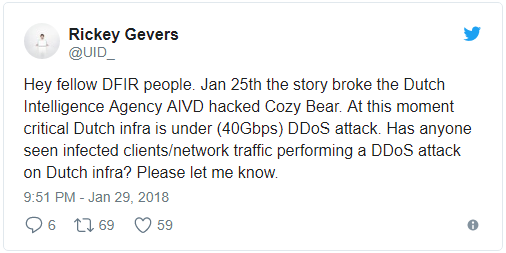
Голландский исследователь по безопасности Рики Геверс отметил, что атаки достигли пика в 40 Гбит/с.

Также эксперт уточнил, что атаки были связаны главным образом с IP-адресами, принадлежащими домашним маршрутизаторам. Со своей стороны, специалисты ESET утверждают, что атаки совершались при помощи вредоносной программы Zbot.

Кроме этого, в отчете экспертов утверждалось, что командные серверы, управляющие атаками, располагаются в России.

Все это наталкивает на мысль о том, что это некий ответ на недавние заявления голландских СМИ о том, что голландская разведка уже много лет знала о деятельности российских хакеров, подозреваемых во вторжении в процесс выборов в Соединенных Штатах.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru