



Голландские банки находятся под DDoS-атаками после российского инцидента

Голландские банки находятся под DDoS-атаками после российского инцидента

Голландские банки находятся под DDoS-атаками после российского инцидента

Три голландских банка и голландская налоговая служба в понедельник сообщили о крупных DDoS-атаках на свои системы. Пострадали ABN AMRO, Rabobank и ING Bank, клиенты этих банков не смогли авторизоваться в веб-панеле.

Как сообщает банк ABN AMRO, атаки начались в субботу, другие два банка начали атаковать в понедельник. Также в понедельник была атакована голландская налоговая служба Belastingdienst, что мешало пользователям зайти в личный кабинет и подать документы, связанные с налогами.

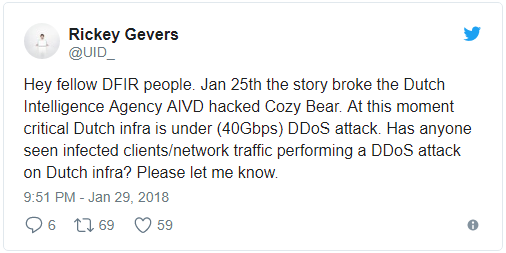
Голландский исследователь по безопасности Рики Геверс отметил, что атаки достигли пика в 40 Гбит/с.

Также эксперт уточнил, что атаки были связаны главным образом с IP-адресами, принадлежащими домашним маршрутизаторам. Со своей стороны, специалисты ESET утверждают, что атаки совершались при помощи вредоносной программы Zbot.

Кроме этого, в отчете экспертов утверждалось, что командные серверы, управляющие атаками, располагаются в России.

Все это наталкивает на мысль о том, что это некий ответ на недавние заявления голландских СМИ о том, что голландская разведка уже много лет знала о деятельности российских хакеров, подозреваемых во вторжении в процесс выборов в Соединенных Штатах.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru