



На YouTube обнаружена реклама, скрытно майнящая Monero

На YouTube обнаружена реклама, скрытно майнящая Monero

На YouTube обнаружена реклама, скрытно майнящая Monero

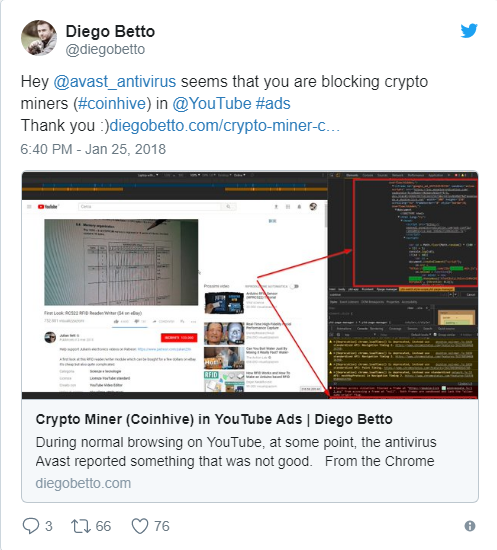
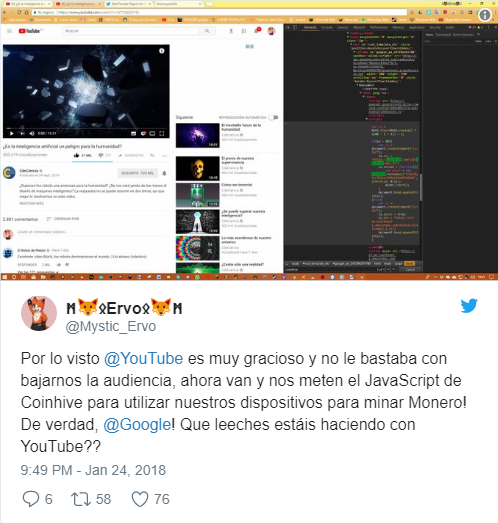
На самом популярном видеохостинге YouTube была обнаружена реклама, скрытно майнящая криптовалюту за счет процессоров посетителей сайта. Началось все с того, что пользователи начали активно жаловаться в соцсетях на то, что их антивирусы детектируют код для майнинга при посещении YouTube.

После много численных жалоб исследователи из Trend Micro подтвердили присутствие скрипта для добычи криптовалюты, отметив, что благодаря этой ситуации процент детекта майнеров вырос в три раза. Также специалисты уточнили, что злоумышленники использовали рекламную платформу Google DoubleClick для майнинга, отображая рекламу пользователям Японии, Франции, Тайваня, Италии и Испании.

Рекламные элементы, используемые в этой кампании, содержат JavaScript, добывающий Monero. В девяти из десяти случаев использовался общедоступный скрипт для майнинга Coinhive, в остальном злоумышленники использовали закрытый JavaScript-код.

Оба этих скрипта настроены таким образом, чтобы использовать процессор пользователя на 80 %, следовательно, у него остается достаточно ресурсов для работы.

«Вероятно, YouTube был выбран благодаря тому, что пользователи проводят на видеохостинге достаточно длительный период времени. Это основная задача криптомайнеров, так как чем дольше пользователь взаимодействует со скриптом для майнинга, тем больше денег добудут злоумышленники», — отмечает независимый исследователь по безопасности Трой Мурш.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru