



Правительственные хакеры Ливана скомпрометировали тысячи жертв

Правительственные хакеры Ливана скомпрометировали тысячи жертв

Правительственные хакеры Ливана скомпрометировали тысячи жертв

Исследователи в области безопасности нащупали след вредоносных кибершпионских кампаний, который привел к конкретному зданию в Бейруте, Ливан. Киберпреступники, предположительно работающие на правительство Ливана, похитили у тысяч пользователей по всему миру сотни гигабайт конфиденциальных данных при помощи фишинга.

Примечательно, что злоумышленники в своих кампаниях использовали крайне простую вредоносную программу, не задействующую никаких эксплойтов. Об этом говорится в опубликованном экспертами отчете.

Исследователям из Electronic Frontier Foundation и Lookout удалось получить доступ к серверу, который киберпреступники использовали более трех месяцев, благодаря этому были собраны доказательства проводимых на протяжении нескольких летних шпионских кампаний в более чем 21 стране.

Данные, оставленные злоумышленниками на сервере, указывают на здание, в котором находится Главное управление общей безопасности Ливана.

«То, что раньше было доступно государствам-лидерам, теперь может осуществить любой, кто может написать вредоносную программу для смартфонов. Благодаря таким вот наработкам даже мелкие, в сравнении с мировыми державами, государства могут скомпрометировать огромное количество людей, поразить огромное количество целей и украсть огромное количество данных», — утверждает Майк Мюррей, вице-президент по исследованиям безопасности в Lookout.

Эту группу киберпреступников эксперты назвали Dark Caracal, она атаковала преимущественно жертв, связанных с правительственными, военными, коммунальными компаниями и финансовыми учреждениями.

Dark Caracal полагаются на проверенные стратегии фишинга, в основном используя легитимно выглядящие приложения. По данным исследователей, информация, которую крадут эти киберпреступники, включает в себя сообщения чата, резервные копии iPhone, скриншоты компьютеров, фотографии, журналы вызовов и, по сути, все, что присутствует на компьютере или устройстве Android.

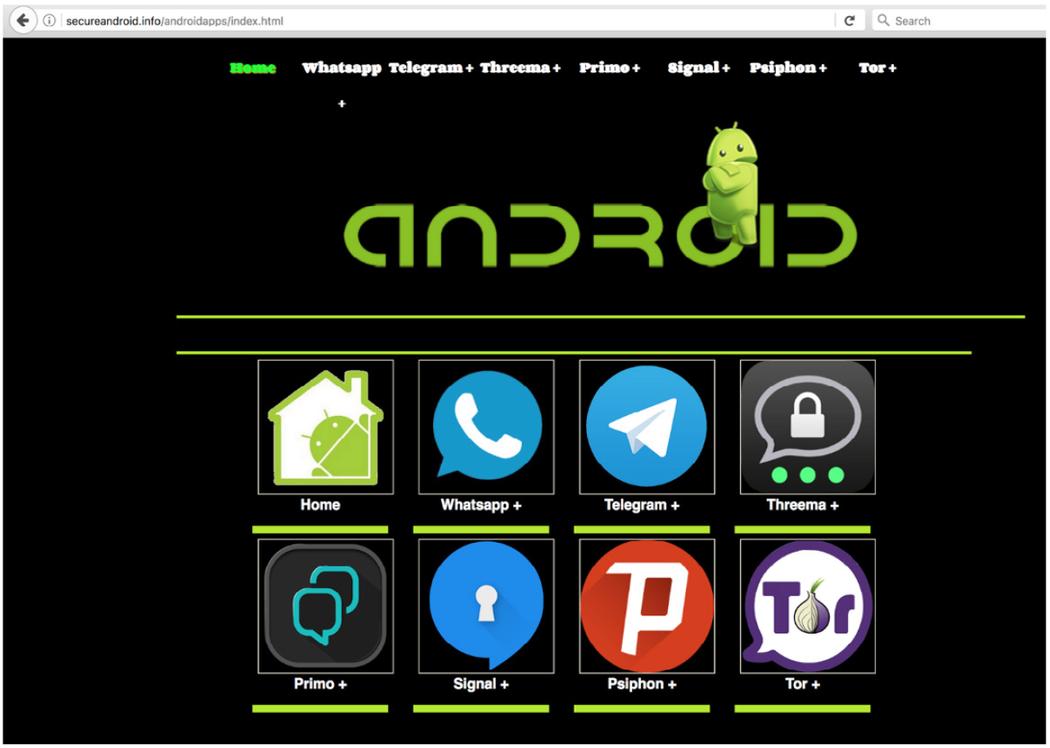
Также специалисты приводят скриншот одного из вредоносных сайтов, используемого злоумышленниками для распространения вредоносных приложений.

Подпишитесь на новости

Anthropic сняла бан Claude через три часа после апелляции россиянина

Российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

О своём опыте пользователь рассказал на Хабре, приложив уведомления компании.

По словам автора, он работает с Claude из России через VPN. Перед проверкой личности экспортировал переписки и проекты, указал настоящие имя и фамилию, а затем предъявил действующий российский загранпаспорт. Сразу после верификации сервис сообщил о блокировке, связанной с подозрительной активностью.


Однако последовательность событий ещё не доказывает, что причиной стал именно паспорт. Автор допускает влияние региона, VPN, смены IP-адресов или сочетания факторов. Конкретное основание Anthropic ему не объяснила.

Пользователь подал стандартную апелляцию с просьбой пересмотреть решение. Текст на английском помог составить GPT.

Примерно через три часа, утверждает автор, команда Anthropic Safeguards сообщила о восстановлении аккаунта после повторного рассмотрения. Подписка Max автоматически не вернулась: учётная запись осталась на бесплатном тарифе, а за остаток оплаченного периода компания оформила возврат. После этого пользователь снова оплатил Max за $100.

На момент публикации доступ работал, но гарантий от повторной блокировки автор не получил. История показывает лишь то, что конкретное решение удалось оспорить, но без обещаний, что следующая апелляция пройдёт по тому же сценарию.

Автор внёс несколько изменений в аккаунт, самое интересное из которых — в настройках конфиденциальности отключить передачу местоположения.

RSS: Новости на портале Anti-Malware.ru