



Правительственные хакеры Ливана скомпрометировали тысячи жертв

Правительственные хакеры Ливана скомпрометировали тысячи жертв

Правительственные хакеры Ливана скомпрометировали тысячи жертв

Исследователи в области безопасности нащупали след вредоносных кибершпионских кампаний, который привел к конкретному зданию в Бейруте, Ливан. Киберпреступники, предположительно работающие на правительство Ливана, похитили у тысяч пользователей по всему миру сотни гигабайт конфиденциальных данных при помощи фишинга.

Примечательно, что злоумышленники в своих кампаниях использовали крайне простую вредоносную программу, не задействующую никаких эксплойтов. Об этом говорится в опубликованном экспертами отчете.

Исследователям из Electronic Frontier Foundation и Lookout удалось получить доступ к серверу, который киберпреступники использовали более трех месяцев, благодаря этому были собраны доказательства проводимых на протяжении нескольких летних шпионских кампаний в более чем 21 стране.

Данные, оставленные злоумышленниками на сервере, указывают на здание, в котором находится Главное управление общей безопасности Ливана.

«То, что раньше было доступно государствам-лидерам, теперь может осуществить любой, кто может написать вредоносную программу для смартфонов. Благодаря таким вот наработкам даже мелкие, в сравнении с мировыми державами, государства могут скомпрометировать огромное количество людей, поразить огромное количество целей и украсть огромное количество данных», — утверждает Майк Мюррей, вице-президент по исследованиям безопасности в Lookout.

Эту группу киберпреступников эксперты назвали Dark Caracal, она атаковала преимущественно жертв, связанных с правительственными, военными, коммунальными компаниями и финансовыми учреждениями.

Dark Caracal полагаются на проверенные стратегии фишинга, в основном используя легитимно выглядящие приложения. По данным исследователей, информация, которую крадут эти киберпреступники, включает в себя сообщения чата, резервные копии iPhone, скриншоты компьютеров, фотографии, журналы вызовов и, по сути, все, что присутствует на компьютере или устройстве Android.

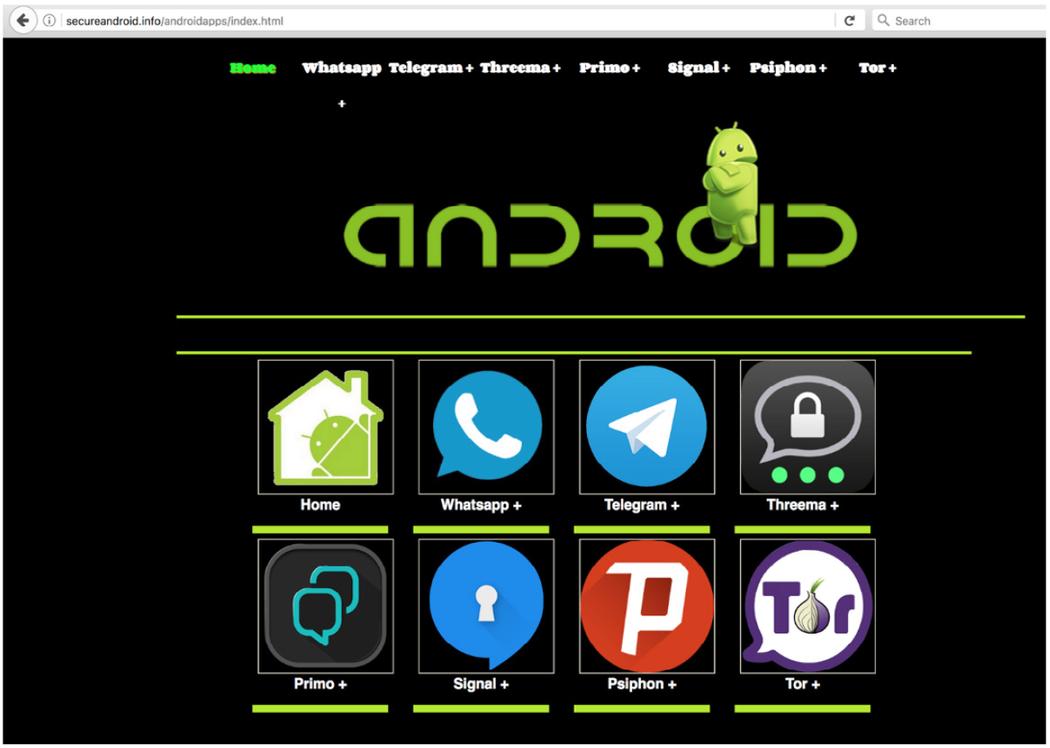
Также специалисты приводят скриншот одного из вредоносных сайтов, используемого злоумышленниками для распространения вредоносных приложений.

Подпишитесь на новости

МАКС подключат к госсистеме для проверки номеров пользователей

МАКС хотят научить проверять, действует ли номер, к которому привязан аккаунт. Минцифры подготовило проект подключения мессенджера к государственной системе ГИС КСИМ. Регистрация по телефону получит дополнительную проверку: приложение сможет учитывать прекращение договора с оператором.

О планах ведомства сообщил «Интерфакс», получивший пояснения пресс-службы Минцифры.

ГИС КСИМ — государственная информационная система мониторинга исполнения операторами обязанностей при оказании услуг связи. Через неё МАКС планируют получать сведения о статусе используемых номеров.

Согласно объяснению министерства, интеграция нужна для повышения безопасности и выявления рисков неправомерного использования аккаунтов. Таким образом, связь между учётной записью и телефонным номером собираются проверять с опорой на данные госсистемы.

При этом автоматическая блокировка аккаунта после прекращения договора в опубликованном сообщении не описана. Как именно МАКС будет реагировать на изменение статуса номера, пока не уточняется.

Документ пока находится на стадии проекта. Его общественное обсуждение продлится до 23 ноября. Согласно пояснительной записке, дополнительных расходов бюджета и участников регулирования подключение не потребует.

RSS: Новости на портале Anti-Malware.ru