



Правительственные хакеры Ливана скомпрометировали тысячи жертв

Правительственные хакеры Ливана скомпрометировали тысячи жертв

Правительственные хакеры Ливана скомпрометировали тысячи жертв

Исследователи в области безопасности нащупали след вредоносных кибершпионских кампаний, который привел к конкретному зданию в Бейруте, Ливан. Киберпреступники, предположительно работающие на правительство Ливана, похитили у тысяч пользователей по всему миру сотни гигабайт конфиденциальных данных при помощи фишинга.

Примечательно, что злоумышленники в своих кампаниях использовали крайне простую вредоносную программу, не задействующую никаких эксплойтов. Об этом говорится в опубликованном экспертами отчете.

Исследователям из Electronic Frontier Foundation и Lookout удалось получить доступ к серверу, который киберпреступники использовали более трех месяцев, благодаря этому были собраны доказательства проводимых на протяжении нескольких летних шпионских кампаний в более чем 21 стране.

Данные, оставленные злоумышленниками на сервере, указывают на здание, в котором находится Главное управление общей безопасности Ливана.

«То, что раньше было доступно государствам-лидерам, теперь может осуществить любой, кто может написать вредоносную программу для смартфонов. Благодаря таким вот наработкам даже мелкие, в сравнении с мировыми державами, государства могут скомпрометировать огромное количество людей, поразить огромное количество целей и украсть огромное количество данных», — утверждает Майк Мюррей, вице-президент по исследованиям безопасности в Lookout.

Эту группу киберпреступников эксперты назвали Dark Caracal, она атаковала преимущественно жертв, связанных с правительственными, военными, коммунальными компаниями и финансовыми учреждениями.

Dark Caracal полагаются на проверенные стратегии фишинга, в основном используя легитимно выглядящие приложения. По данным исследователей, информация, которую крадут эти киберпреступники, включает в себя сообщения чата, резервные копии iPhone, скриншоты компьютеров, фотографии, журналы вызовов и, по сути, все, что присутствует на компьютере или устройстве Android.

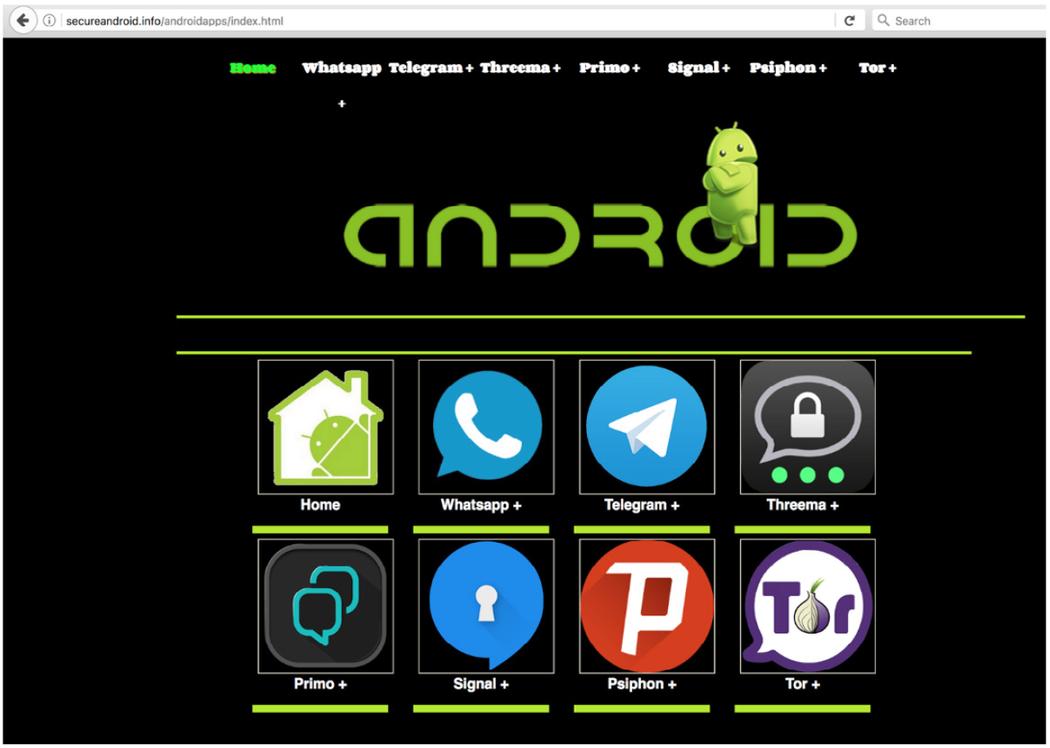
Также специалисты приводят скриншот одного из вредоносных сайтов, используемого злоумышленниками для распространения вредоносных приложений.

Подпишитесь на новости

Ограничения доступа к сайтам заметили 39% пользователей в России

Пока одни осваивают обходные маршруты к привычным сервисам, другие готовы просто закрыть вкладку. Ограничения и усложнение доступа к сайтам замечают 39% российских интернет-пользователей. А если ресурс перестанет открываться из-за проблем с сертификатами, 26% опрошенных готовы вовсе отказаться от его посещения.

Результаты телефонного опроса Russian Field опубликовал «Код.ру», получивший их от пресс-службы исследователей.

При проблемах с сертификатами 55% участников попробуют другой браузер, 22% установят необходимые сертификаты, 21% зайдут с мобильного устройства. Молодёжь чаще допускает использование VPN или прокси, старшие пользователи охотнее выбирают вариант «ну и не надо».

О том, что российские сайты могут не открываться в отдельных браузерах из-за отзыва зарубежных сертификатов, знают 57% пользователей. Ещё 7% что-то слышали. Для 40% недоступность привычного сайта в основном браузере стала бы серьёзной проблемой.

Чаще всего респонденты отмечают технические изменения рунета — в скорости, доступности и стабильности интернета: их назвали 41%.

Дальнейших изменений рунета ожидают 77% опрошенных. Только 9% считают, что он останется прежним. Судя по ответам, запасной браузер постепенно превращается из инструмента для энтузиастов в обычную бытовую принадлежность.

Опрос проводили 23-30 сентября 2026 года среди 1600 человек. По заявлению исследователей, выборка представительна по полу, возрасту, федеральным округам и типам населённых пунктов, погрешность не превышает 2,44%.

RSS: Новости на портале Anti-Malware.ru