



Group-IB и АМT-ГРУП обеспечат безопасность сетевой инфраструктуры

Group-IB и АМT-ГРУП обеспечат безопасность сетевой инфраструктуры

Group-IB и АМT-ГРУП обеспечат безопасность сетевой инфраструктуры

Group-IB, международная компания, специализирующаяся на предотвращении кибератак, совместно с AMT-ГРУП, системным интегратором и разработчиком, объявляют о выводе на рынок решения для обеспечения информационной безопасности и защиты от киберугроз внутри изолированных сегментов сетей крупных корпораций, промышленных предприятий, объектов ТЭК и финансовых организаций.

Уровень критичности данных, передаваемых и обрабатываемых в сетях крупнейших коммерческих и государственных структур страны, как правило, требует сегментирования сетевой инфраструктуры. В целях безопасности в ней выделяются полностью «закрытые» от внешнего мира подсети, не имеющие прямого сообщения не только с интернет-сервисами, но и с другими сетевыми сегментами организации. Однако логическая обособленность не снижает риска возникновения инсайдерских угроз и не исключает различных сценариев атак с получением доступа к «скрытым» сетям.

«Использование многослойной сетевой архитектуры, построенной по принципу Defense-in-Depth – это своего рода стандарт безопасности для индустриальных гигантов, государственных и частных корпораций во всем мире, – комментирует Никита Кислицын, руководитель направления решений по защите от целевых атак Group-IB, – Очевидно, что наиболее чувствительная информация не может обрабатываться, передаваться и «размещаться» в той же сети, что и другие, менее критичные данные. Первый шаг – изолировать ее. Второй – обеспечить защиту. Ведь внутри “закрытой” сети нередко используется почтовый сервис, в ней могут быть неучтенные или легитимные уязвимости. Нельзя исключать и человеческий фактор».

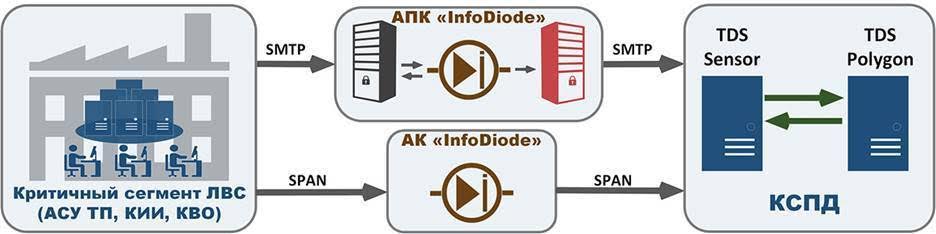
Для защиты критической инфраструктуры экспертами компаний Group-IB и АМТ ГРУП было создано технологическое решение, позволяющее разделять сетевые сегменты, анализировать внутренние информационные потоки, «на лету» проверять любую подозрительную активность, выявлять и пресекать попытки проникновения в изолированные сегменты сети или компрометации данных на ранней стадии. Вердикт о степени опасности объекта выносится на основании классификатора, формируемого системой машинного анализа. Таким образом обеспечивается постоянный контроль реальной ситуации, что является необходимым условием при построении управляемой системы безопасности объектов критичной инфраструктуры.

В рамках технологического сотрудничества партнерами интегрированы продукты Group-IB Threat Detection System (TDS) и InfoDiode АМТ-ГРУП. По итогам многоэтапного нагрузочного тестирования, как в лаборатории Group-IB, так и в «боевом» режиме – на выделенных участках сети компаний, подтверждено качество работы совместного решения и обеспечение всех заявленных показателей по производительности и интеграции.

«Изоляция критичных сетевых сегментов в промышленности, банковской сфере, госструктурах, сегменте ТЭК и крупных корпорациях все чаще является необходимостью, не только из-за ужесточения требований регуляторов, но и как единственный возможный способ гарантированной защиты от внешних угроз, – резюмирует Алексей Мальнев, заместитель директора Департамента информационной безопасности АМТ-ГРУП. – В то же время, полная изоляция накладывает значительные ограничения по противодействию от внутренних угроз. Совместное решение AMT-ГРУП и Group-IB позволяет успешно решать задачи мониторинга при сохранении должного уровня изоляции критических инфраструктур».

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru