



Адваре GhostTeam может похищать учетные данные Facebook

Адваре GhostTeam может похищать учетные данные Facebook

Адваре GhostTeam может похищать учетные данные Facebook

Специалисты Trend Micro обнаружили в Google Play 53 приложения, способные украсть учетные данные Facebook, а также отображать навязчивую рекламу. Компания объединила их в одно семейство под именем ANDROIDOS_GHOSTTEAM.

По словам экспертов, вредоносный командный сервер C&C указывает на mspace[.]com[.]vn. Этот факт, наряду со значительным использованием вьетнамского языка, может указывать на то, что эти вредоносные приложения имеют вьетнамские корни.

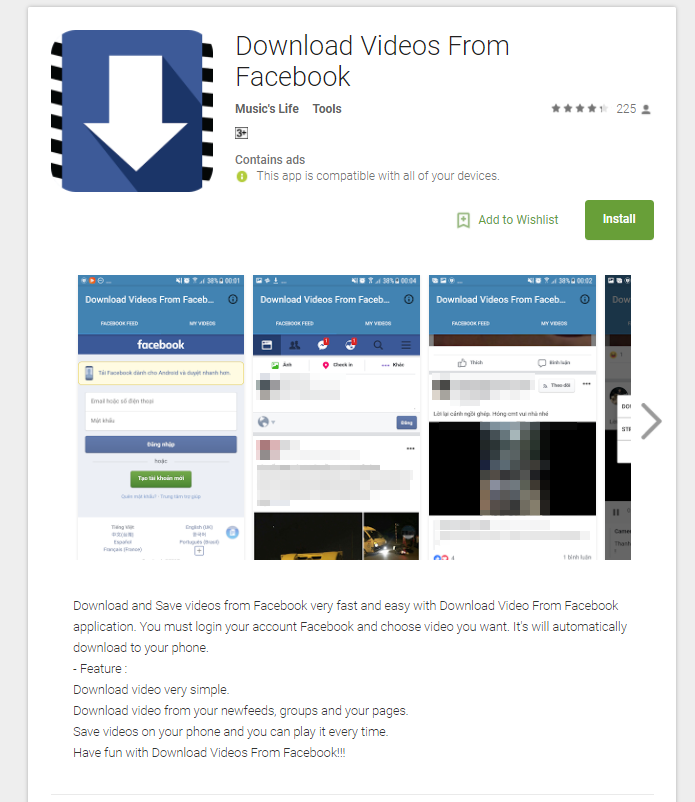
Приложения маскируются либо под какую-либо утилиту (например, фонарик, сканер QR-кода, компас), либо под инструмент для повышения производительности устройства (клинеры и тому подобное), также встречались приложения с возможностью загрузки видео из социальных сетей.

«Несмотря на то, что мы пока не видели реальных атак с использованием полученных данных пользователей Facebook, они, скорее всего, появятся в ближайшем будущем. Ранее уже украденные данные использовались для распространения опасной вредоносной программы, а также для создания ботов из учетных записей, доступ к которым удалось получить», — пишут исследователи Trend Micro.

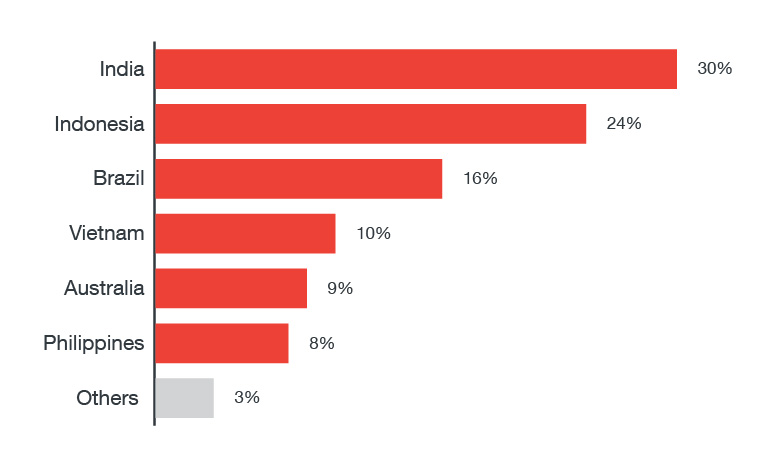
Специалисты приводят наглядное процентное соотношение стран, наиболее подверженных атаке GhostTeam:

Механизм получения учетных данных пользователей Facebook достаточно прост. При открытии пользователем Google Play или Facebook вредонос отображает предупреждение, призывающее потенциальную жертву установить поддельные сервисы Google Play. После установки пользователю также будет предложено предоставить вредоносной программе права администратора устройства.

Далее, в процессе такого же открытия пользователем Facebook, GhostTeam отобразит диалоговое окно, предлагающее жертве верифицировать аккаунт. Процесс проверки является типичной процедурой входа в систему, в ходе которой внедренный зловредом код украдет адрес электронной почты и пароль, используемые для входа в приложение Facebook. После получения этих данных GhostTeam сразу отправляет их на C&C-сервер.

Помимо кражи учетных данных Facebook, GhostTeam отображает агрессивную рекламу во весь экран в момент взаимодействия пользователя с устройством.

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru