



Пароль гавайского агентства по чрезвычайным ситуациям попал на фото

Пароль гавайского агентства по чрезвычайным ситуациям попал на фото

Пароль гавайского агентства по чрезвычайным ситуациям попал на фото

История начинается с того момента, когда ложная тревога о ракетной атаке взбудоражила жителей Гавайев. Позже гавайцам было разъяснено, что сотрудник просто допустил ошибку, щелкнув не по тому элементу, беспокоиться не стоит. Однако внимание пользователей привлекло также нечто другое.

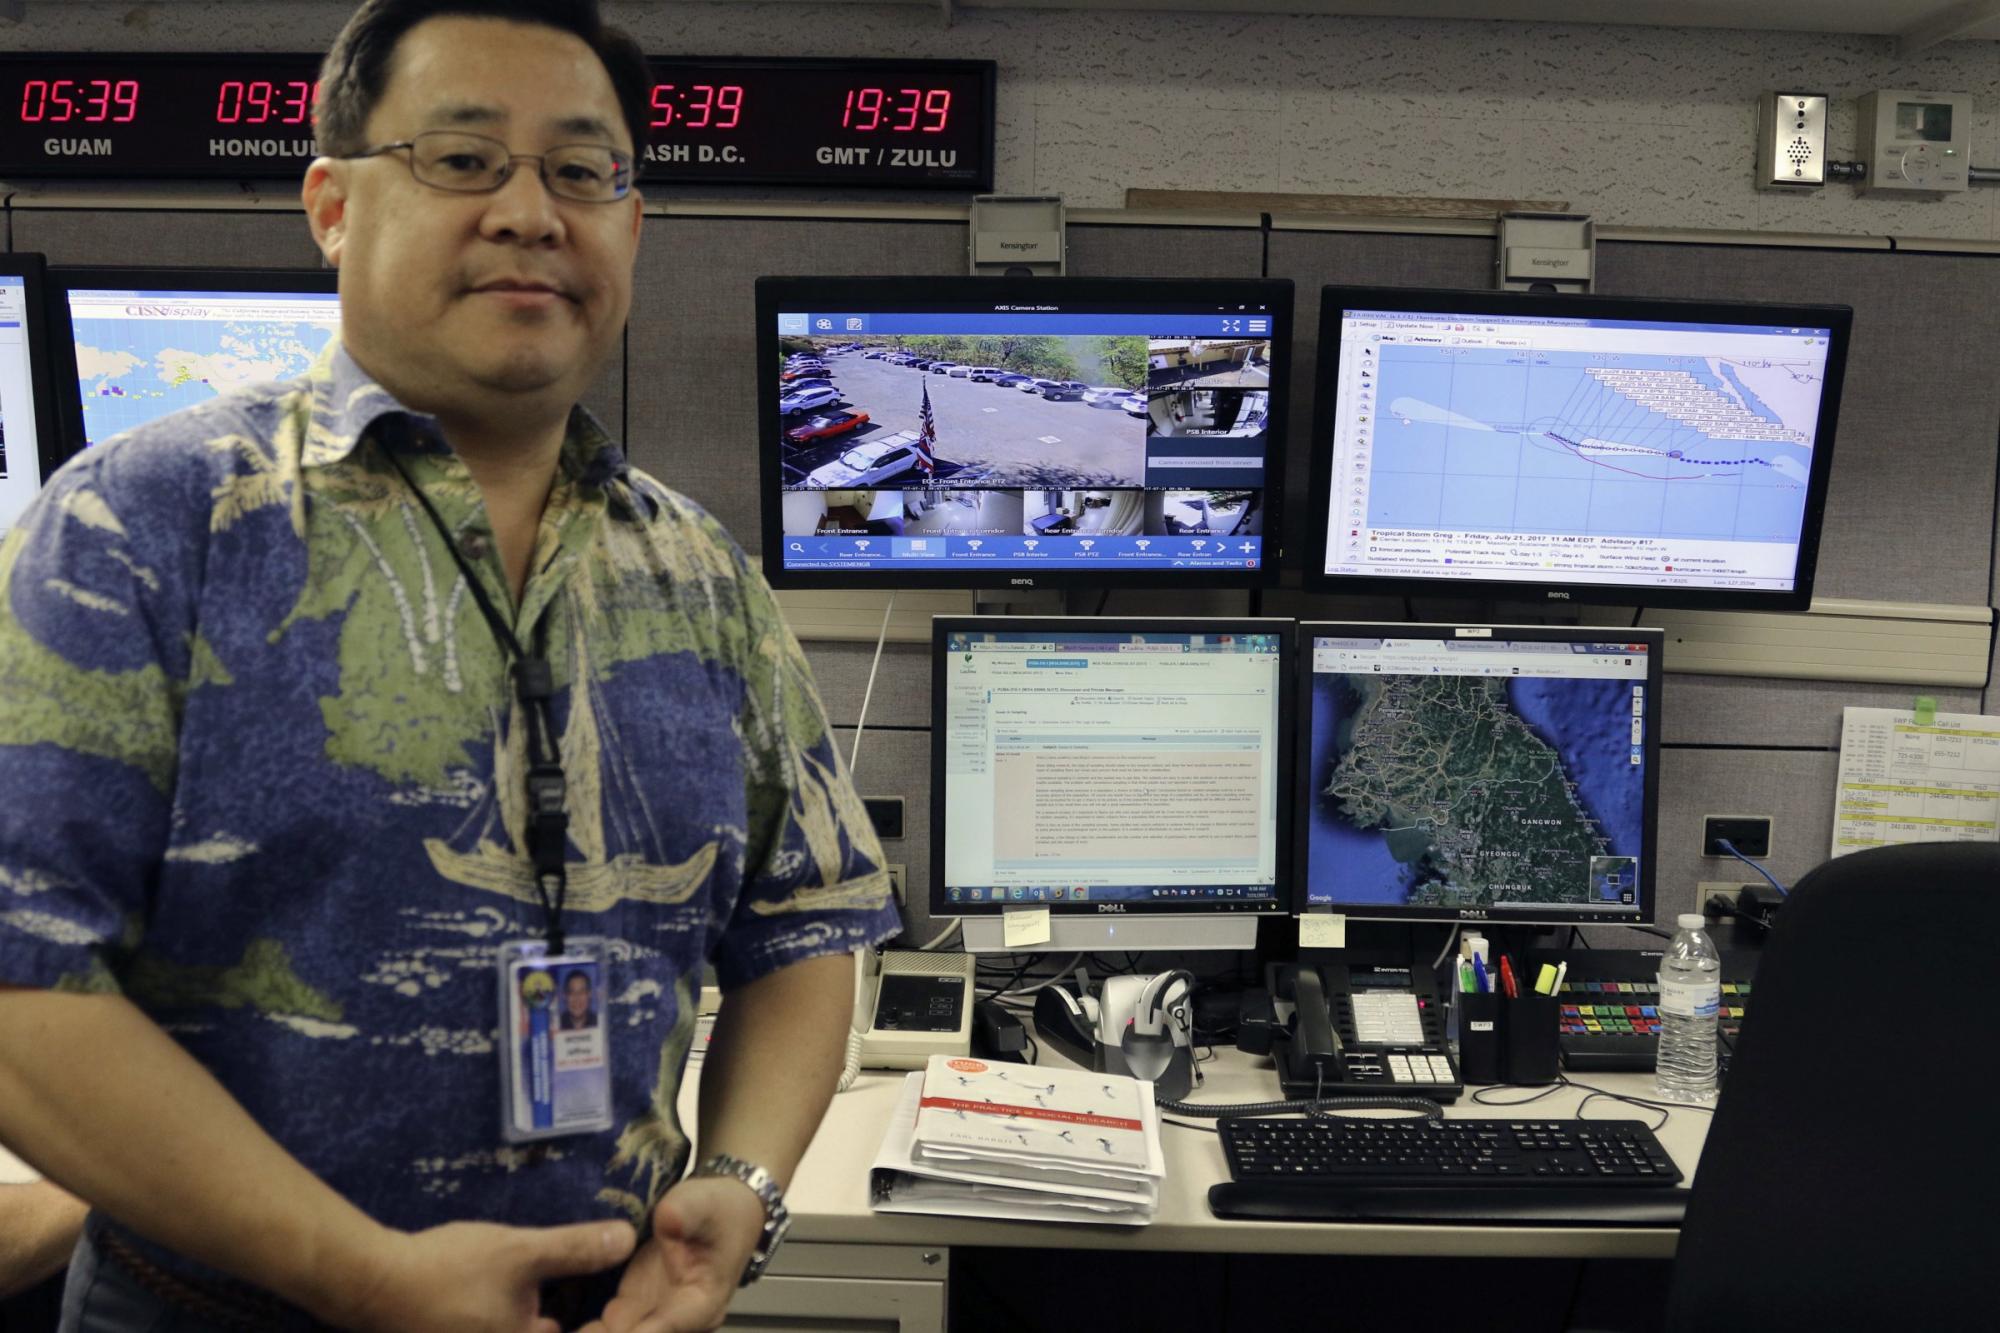
Датированное июлем фото Associated Press, недавно опубликованное в Twitter, вызвало разного рода вопросы, касающиеся практики кибербезопасности Агентства по управлению чрезвычайными ситуациями Гавайских островов.

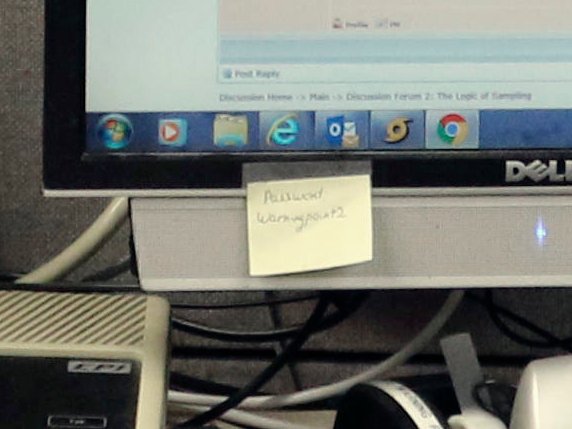
На фото запечатлен офицер агентства, позирующий перед множеством мониторов. Однако есть одна деталь — позади него отчетливо идеен отрывной лист, на котором записан пароль.

Его практически можно разглядеть полностью, приблизив изображение:

Представитель агентства заявил, что достоверный пароль, использующийся для внутреннего приложения, которое, как считает представитель, больше не используется. Однако это все равно вызвало в среде экспертов и простых пользователей много вопросов, касающихся подхода агентства к кибербезопасности.

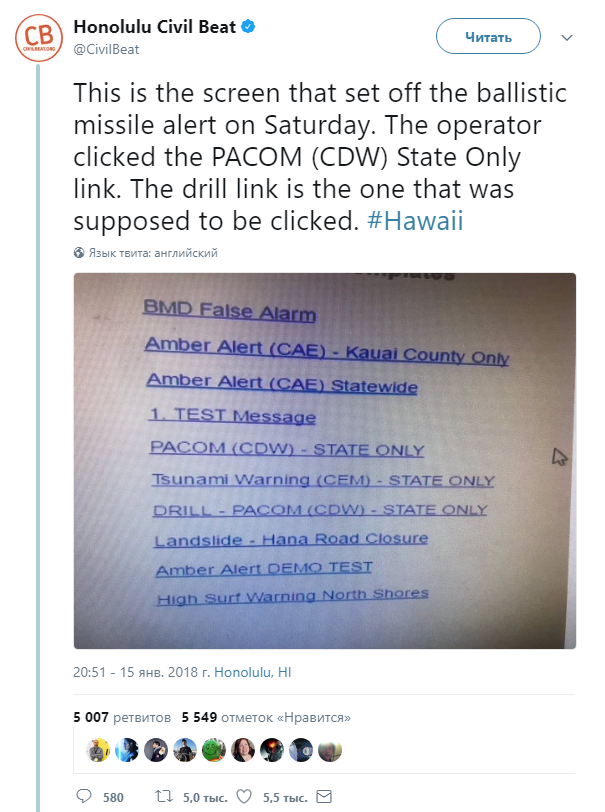
Ранее в Twitter также было опубликовано фото той самой системы, которая отправила ложное предупреждение в субботу.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru