



Исправлена брешь, раскрывающая данные пользователей виртуального порно

Исправлена брешь, раскрывающая данные пользователей виртуального порно

Исправлена брешь, раскрывающая данные пользователей виртуального порно

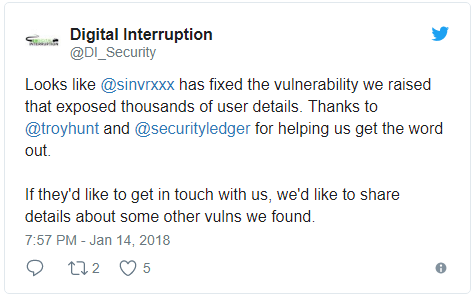
Исправлена уязвимость, позволяющая скомпрометировать персональные данные тысяч пользователей приложения для виртуального порно. Британская компания Digital Interruption, специализирующаяся на кибербезопасности, обнаружила лазейку в приложении SinVR, которая предоставила доступ к 20 000 имен пользователей и адресов электронной почты.

Представители SinVR поблагодарили компанию за обращение внимания на эту проблему и пообещали улучшить безопасность своего продукта.

«В целом, это был потрясающий опыт обучения. Мы уверены в своей способности прекратить подобные атаки, а также будем продолжать использовать профессиональный сервис для аудита нашей системы», — заявила американская компания.

SinVR представляет собой приложение, позволяющее поиграть в порнографические игры посредством виртуальной реальности. С его помощью можно исследовать различные тематические среды и взаимодействовать с виртуальными персонажами. SinVR работает со многими устройствами виртуальной реальности, например, с HTC Vive и Oculus Rift.

«Учитывая характер приложения, скомпрометированные данные могут стать большой проблемой для многих пользователей, так как с их помощью открываются вполне реальные перспективы для шантажа», — пишет Digital Interruption в своем блоге.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru