



ESET: Пользователей Apple атакуют двойной фишинговой рассылкой

ESET: Пользователей Apple атакуют двойной фишинговой рассылкой

ESET: Пользователей Apple атакуют двойной фишинговой рассылкой

Антивирусная компания ESET предупреждает о новой фишинговой атаке, нацеленной на пользователей Apple. Для кражи персональных данных злоумышленники используют «двойную» рассылку.

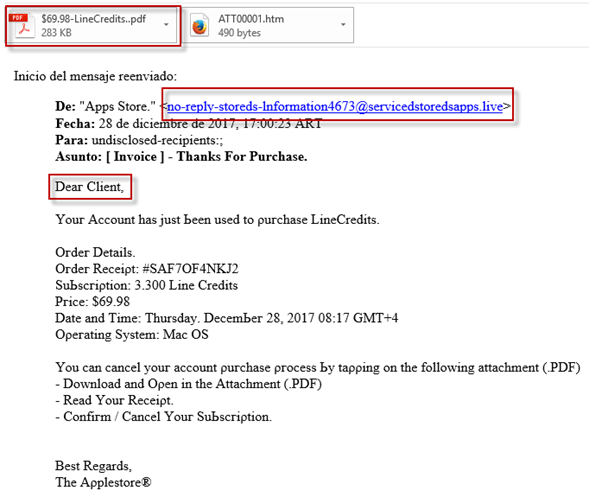
В первом письме от мошенников пользователю сообщают о несуществующей покупке приложения в App Store. В сообщении указаны детали заказа, включая сумму сделки. На подделку указывает адрес отправителя, не имеющий отношения к Apple, неперсонализированное обращение («Дорогой клиент») и подозрительный документ во вложении.

Если пользователь не обратит внимания на эти признаки и откроет вложенный файл, он обнаружит «квитанцию об оплате». В квитанции есть ссылка, которую предлагается использовать в случае проблем с заказом, – конечно, она ведет на фишинговый сайт. Там пользователю нужно ввести Apple ID и пароль, а далее «подтвердить личные данные», в том числе, данные банковской карты.

Особенность этой фишинговой кампании в том, что далее потенциальная жертва получит еще одно сообщение со ссылкой на тот же сайт. Второе письмо (от лица «Службы технической поддержки Apple») предупреждает, что часть информации об учетной записи пользователя не подтверждена. Чтобы продолжить использование сервисов Apple, пользователю предлагается подтвердить данные, заполнив форму на фишинговом сайте.

ESET рекомендует игнорировать неперсонализированные сообщения, не переходить по ссылкам из них, а также защитить компьютер комплексным антивирусным продуктом с функциями «Антифишинг» и «Антиспам».

Напомним, что недавно мы писали о том, что настройки App Store в macOS можно разблокировать с помощью любого пароля.

Подпишитесь на новости

Один номер на два телефона: в Android нашли функцию Fast Switch

В приложении Google SIM Manager обнаружили упоминания Android Fast Switch — функции для использования одного телефонного номера на двух смартфонах. Согласно найденному описанию, мобильная связь будет автоматически переключаться на устройство, которое пользователь разблокировал.

Находку опубликовало Android Authority по результатам анализа кода приложения.

Для работы Fast Switch оба смартфона должны быть подключены к одному аккаунту Google. Пользователю также потребуется подтвердить запрос на совместное использование сим-карты. Функция рассчитана на владельца нескольких устройств.

В коде предусмотрены сообщения о несовместимых сим-картах. Другая строка предлагает сначала активировать симку в настройках второго телефона, чтобы сделать её доступной для совместного использования. Точные условия подключения пока неизвестны.

В отличие от ручного переноса eSIM, Fast Switch должна переключать обслуживание между устройствами в фоне. Подробностей о синхронизации истории звонков и других данных пока нет.

Список совместимых смартфонов, поддержка операторов и возможная плата за услугу не раскрыты. Сроки запуска также неизвестны. Находка относится к разрабатываемой функции, поэтому обнаруженный в приложении код не гарантирует её выхода для пользователей.

RSS: Новости на портале Anti-Malware.ru