



ESET: Пользователей Apple атакуют двойной фишинговой рассылкой

ESET: Пользователей Apple атакуют двойной фишинговой рассылкой

ESET: Пользователей Apple атакуют двойной фишинговой рассылкой

Антивирусная компания ESET предупреждает о новой фишинговой атаке, нацеленной на пользователей Apple. Для кражи персональных данных злоумышленники используют «двойную» рассылку.

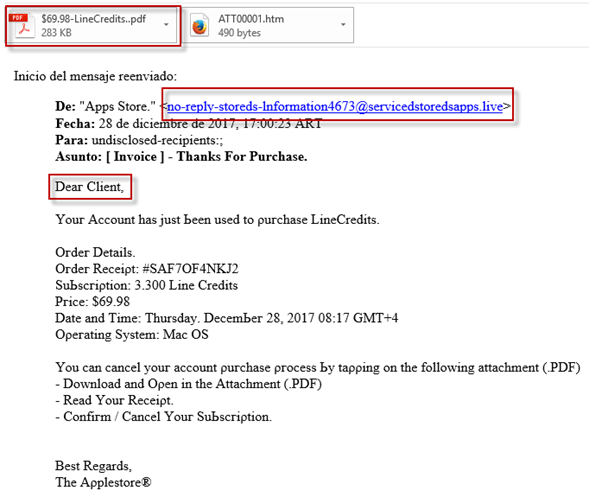
В первом письме от мошенников пользователю сообщают о несуществующей покупке приложения в App Store. В сообщении указаны детали заказа, включая сумму сделки. На подделку указывает адрес отправителя, не имеющий отношения к Apple, неперсонализированное обращение («Дорогой клиент») и подозрительный документ во вложении.

Если пользователь не обратит внимания на эти признаки и откроет вложенный файл, он обнаружит «квитанцию об оплате». В квитанции есть ссылка, которую предлагается использовать в случае проблем с заказом, – конечно, она ведет на фишинговый сайт. Там пользователю нужно ввести Apple ID и пароль, а далее «подтвердить личные данные», в том числе, данные банковской карты.

Особенность этой фишинговой кампании в том, что далее потенциальная жертва получит еще одно сообщение со ссылкой на тот же сайт. Второе письмо (от лица «Службы технической поддержки Apple») предупреждает, что часть информации об учетной записи пользователя не подтверждена. Чтобы продолжить использование сервисов Apple, пользователю предлагается подтвердить данные, заполнив форму на фишинговом сайте.

ESET рекомендует игнорировать неперсонализированные сообщения, не переходить по ссылкам из них, а также защитить компьютер комплексным антивирусным продуктом с функциями «Антифишинг» и «Антиспам».

Напомним, что недавно мы писали о том, что настройки App Store в macOS можно разблокировать с помощью любого пароля.

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru