



ESET: Пользователей Apple атакуют двойной фишинговой рассылкой

ESET: Пользователей Apple атакуют двойной фишинговой рассылкой

ESET: Пользователей Apple атакуют двойной фишинговой рассылкой

Антивирусная компания ESET предупреждает о новой фишинговой атаке, нацеленной на пользователей Apple. Для кражи персональных данных злоумышленники используют «двойную» рассылку.

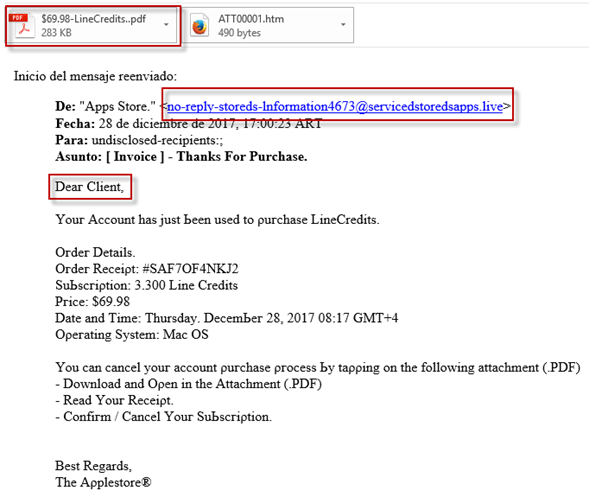
В первом письме от мошенников пользователю сообщают о несуществующей покупке приложения в App Store. В сообщении указаны детали заказа, включая сумму сделки. На подделку указывает адрес отправителя, не имеющий отношения к Apple, неперсонализированное обращение («Дорогой клиент») и подозрительный документ во вложении.

Если пользователь не обратит внимания на эти признаки и откроет вложенный файл, он обнаружит «квитанцию об оплате». В квитанции есть ссылка, которую предлагается использовать в случае проблем с заказом, – конечно, она ведет на фишинговый сайт. Там пользователю нужно ввести Apple ID и пароль, а далее «подтвердить личные данные», в том числе, данные банковской карты.

Особенность этой фишинговой кампании в том, что далее потенциальная жертва получит еще одно сообщение со ссылкой на тот же сайт. Второе письмо (от лица «Службы технической поддержки Apple») предупреждает, что часть информации об учетной записи пользователя не подтверждена. Чтобы продолжить использование сервисов Apple, пользователю предлагается подтвердить данные, заполнив форму на фишинговом сайте.

ESET рекомендует игнорировать неперсонализированные сообщения, не переходить по ссылкам из них, а также защитить компьютер комплексным антивирусным продуктом с функциями «Антифишинг» и «Антиспам».

Напомним, что недавно мы писали о том, что настройки App Store в macOS можно разблокировать с помощью любого пароля.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru