



ESET: Пользователей Apple атакуют двойной фишинговой рассылкой

ESET: Пользователей Apple атакуют двойной фишинговой рассылкой

ESET: Пользователей Apple атакуют двойной фишинговой рассылкой

Антивирусная компания ESET предупреждает о новой фишинговой атаке, нацеленной на пользователей Apple. Для кражи персональных данных злоумышленники используют «двойную» рассылку.

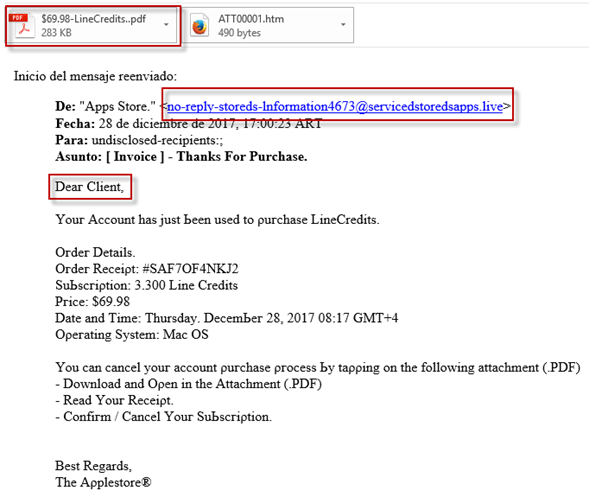
В первом письме от мошенников пользователю сообщают о несуществующей покупке приложения в App Store. В сообщении указаны детали заказа, включая сумму сделки. На подделку указывает адрес отправителя, не имеющий отношения к Apple, неперсонализированное обращение («Дорогой клиент») и подозрительный документ во вложении.

Если пользователь не обратит внимания на эти признаки и откроет вложенный файл, он обнаружит «квитанцию об оплате». В квитанции есть ссылка, которую предлагается использовать в случае проблем с заказом, – конечно, она ведет на фишинговый сайт. Там пользователю нужно ввести Apple ID и пароль, а далее «подтвердить личные данные», в том числе, данные банковской карты.

Особенность этой фишинговой кампании в том, что далее потенциальная жертва получит еще одно сообщение со ссылкой на тот же сайт. Второе письмо (от лица «Службы технической поддержки Apple») предупреждает, что часть информации об учетной записи пользователя не подтверждена. Чтобы продолжить использование сервисов Apple, пользователю предлагается подтвердить данные, заполнив форму на фишинговом сайте.

ESET рекомендует игнорировать неперсонализированные сообщения, не переходить по ссылкам из них, а также защитить компьютер комплексным антивирусным продуктом с функциями «Антифишинг» и «Антиспам».

Напомним, что недавно мы писали о том, что настройки App Store в macOS можно разблокировать с помощью любого пароля.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru