



Новый вариант программы-вайпера KillDisk атакует Латинскую Америку

Новый вариант программы-вайпера KillDisk атакует Латинскую Америку

Новый вариант программы-вайпера KillDisk атакует Латинскую Америку

Новая версия вредоносной программы-вайпера (wiper) KillDisk, удаляющего данные на диске, атаковала финансовый центр Латинской Америки. Об этом сообщают эксперты антивирусной компании Trend Micro.

Как и предыдущие версии, новый KillDisk намеренно удалял файлы, но при этом пытался обмануть пользователей, требуя выкуп, убеждая жертву в том, что она заражена вымогателем.

Среди специалистов в области кибербезопасности KillDisk давно имеет плохую репутацию — эта вредоносная программа была разработана и используется в основном российской кибершпионской группой, известной как Telebots.

Первоначально KillDisk использовалась на последних этапах крупных вредоносных кампаний для сокрытия следов, позволяя киберпреступникам удалять все компрометирующие файлы, которые впоследствии могли бы выступать в роли доказательства в суде, с диска.

Новая версия, о которой сообщили эксперты Trend Micro, имеет минимальные отличия от предыдущих — также присутствуют требования выкупа и функция удаления всех данных с диска. Но на этот раз атакуются латиноамериканские финансовые фирмы, а не украинские объекты, как в случае с предыдущим версиями.

Trend Micro пока не сообщила, кто стоит за этими атаками новой версии KillDisk, но отметила, что будь-то TeleBots, либо же их подражатели, они также используют KillDisk для сокрытия своих следов, а не в качестве основной вредоносной программы.

«Эта версия KillDisk, похоже, сознательно загружается на компьютер другим процессом. Ее путь к файлу жестко закодирован (c:\windows\dimens.exe), а это значит, что она тесно связана со своим установщиком или является частью более крупного пакета», — говорят исследователи.

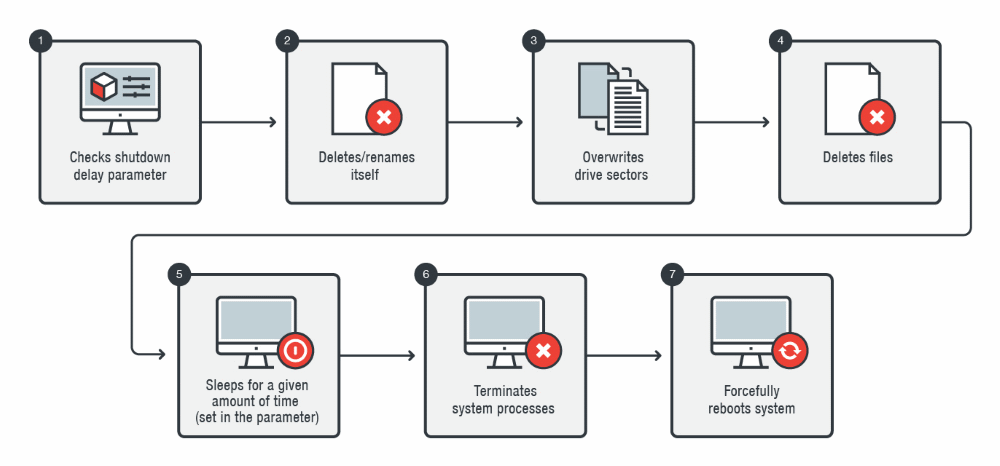
Эксперты отмечают, что последовательность действий вайпера приблизительно следующая: устанавливается в системе, загружается в память, удаляет файлы с диска, переименовывает себя.

Затем вредонос перезапишет нулями первые 20 секторов главной загрузочной записи (MBR) каждого запоминающего устройства. После этого он перезапишет первые 2800 байт каждого файла теми же нулями на каждом съемном накопителе.

Единственными папками, файлы в которых KillDisk не трогает, являются следующие директории:

  • WINNT
  • Users
  • Windows
  • Program Files
  • Program Files (x86)
  • ProgramData
  • Recovery (case-sensitive check)
  • $Recycle.Bin
  • System Volume Information
  • old
  • PerfLogs

Далее вредонос запускает 15-минутный таймер, по прошествии которого завершает следующие процессы (поскольку они являются критическими системными процессами, ОС либо перезагрузится, либо упадет в BSOD):

  • Client/server run-time subsystem (csrss.exe)
  • Windows Start-Up Application (wininit.exe)
  • Windows Logon Application (winlogon.exe)
  • Local Security Authority Subsystem Service (lsass.exe)

После перезагрузки жертва больше не сможет использовать свой компьютер.

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru