



Российские пользователи не знают, как безопасно хранить сложные пароли

Российские пользователи не знают, как безопасно хранить сложные пароли

Российские пользователи не знают, как безопасно хранить сложные пароли

По результатам опроса «Лаборатории Касперского», число российских пользователей, столкнувшихся с попытками взлома онлайн-аккаунтов, за последний год уменьшилось – с 30 % до 24 %. Такая тенденция может свидетельствовать о повышении уровня цифровой грамотности пользователей и, в частности, о более внимательном отношении к своим паролям.

Эксперты выяснили, что доля людей, уверенных в необходимости надежного пароля для систем онлайн-банкинга, выросла на 15 процентных пунктов – с 50 % в 2016 году до 65 % в 2017-м. Также все больше пользователей старается обезопасить свои аккаунты в интернет-магазинах: сложные и устойчивые к взлому пароли для них выбирают сегодня 39 % респондентов (против 31 % в 2016 году).

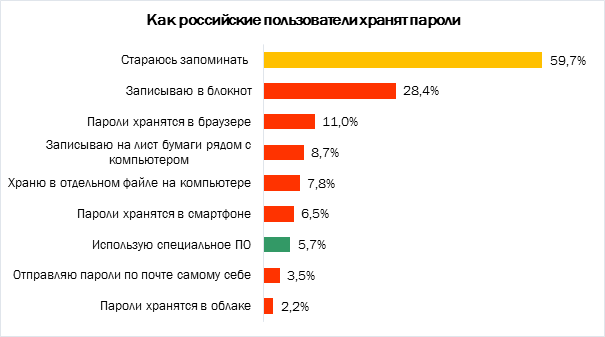
Однако сложные разнообразные пароли трудны для запоминания, а российские пользователи в большинстве своем все еще на научились грамотно их хранить. Согласно результатам того же исследования, половина пользователей так или иначе выбирает небезопасный способ хранения паролей, которые не может запомнить. К примеру, 28 % записывают комбинации символов в блокнот, а 9 % – на листок бумаги, лежащий рядом с компьютером. 11 % доверяют пароли интернет-браузерам, а 8 % сохраняют их в отдельном файле на компьютере. Специальное ПО для безопасного хранения паролей сегодня в России выбирает меньше 6 % пользователей.

«Зачастую пользователи сталкиваются с дилеммой: придумать пароль посложнее и постараться его запомнить или же подобрать более простую комбинацию символов, которая надолго задержалась бы в памяти. Однако в современных реалиях память – не тот ресурс, на который надо полагаться, придумывая пароли к различным сервисам. Сегодня у среднестатистического пользователя масса различных аккаунтов, а сложные пароли предполагают сочетание по сути несвязанных между собой символов – и запомнить все это невозможно. К счастью, это и не нужно. Гораздо проще и надежнее доверить генерацию и хранение сложных паролей специальным программам. В таком случае вам нужно запомнить всего один мастер-пароль, а остальное, как говорится, дело техники», – отметил Андрей Мохоля, руководитель потребительского бизнеса «Лаборатории Касперского».

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru