



Российские пользователи не знают, как безопасно хранить сложные пароли

Российские пользователи не знают, как безопасно хранить сложные пароли

Российские пользователи не знают, как безопасно хранить сложные пароли

По результатам опроса «Лаборатории Касперского», число российских пользователей, столкнувшихся с попытками взлома онлайн-аккаунтов, за последний год уменьшилось – с 30 % до 24 %. Такая тенденция может свидетельствовать о повышении уровня цифровой грамотности пользователей и, в частности, о более внимательном отношении к своим паролям.

Эксперты выяснили, что доля людей, уверенных в необходимости надежного пароля для систем онлайн-банкинга, выросла на 15 процентных пунктов – с 50 % в 2016 году до 65 % в 2017-м. Также все больше пользователей старается обезопасить свои аккаунты в интернет-магазинах: сложные и устойчивые к взлому пароли для них выбирают сегодня 39 % респондентов (против 31 % в 2016 году).

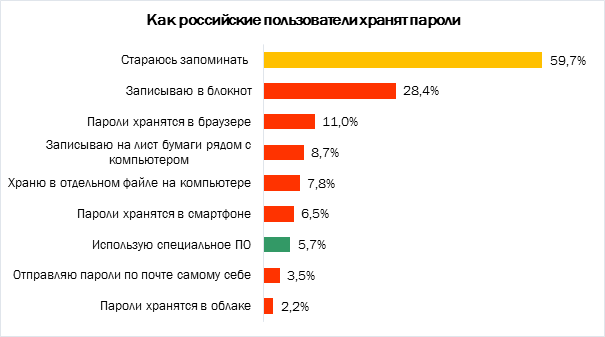
Однако сложные разнообразные пароли трудны для запоминания, а российские пользователи в большинстве своем все еще на научились грамотно их хранить. Согласно результатам того же исследования, половина пользователей так или иначе выбирает небезопасный способ хранения паролей, которые не может запомнить. К примеру, 28 % записывают комбинации символов в блокнот, а 9 % – на листок бумаги, лежащий рядом с компьютером. 11 % доверяют пароли интернет-браузерам, а 8 % сохраняют их в отдельном файле на компьютере. Специальное ПО для безопасного хранения паролей сегодня в России выбирает меньше 6 % пользователей.

«Зачастую пользователи сталкиваются с дилеммой: придумать пароль посложнее и постараться его запомнить или же подобрать более простую комбинацию символов, которая надолго задержалась бы в памяти. Однако в современных реалиях память – не тот ресурс, на который надо полагаться, придумывая пароли к различным сервисам. Сегодня у среднестатистического пользователя масса различных аккаунтов, а сложные пароли предполагают сочетание по сути несвязанных между собой символов – и запомнить все это невозможно. К счастью, это и не нужно. Гораздо проще и надежнее доверить генерацию и хранение сложных паролей специальным программам. В таком случае вам нужно запомнить всего один мастер-пароль, а остальное, как говорится, дело техники», – отметил Андрей Мохоля, руководитель потребительского бизнеса «Лаборатории Касперского».

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru