



Google удалила более 60 порно-приложений из Google Play

Google удалила более 60 порно-приложений из Google Play

Google удалила более 60 порно-приложений из Google Play

Корпорация Google удалила более 60 приложений из Google Play, так как в них был обнаружен код, демонстрирующий неуместные порнографические материалы. Также пользователей, загрузивших эти приложения, пытались заставить установить поддельные антивирусные программы или подписаться на платные услуги.

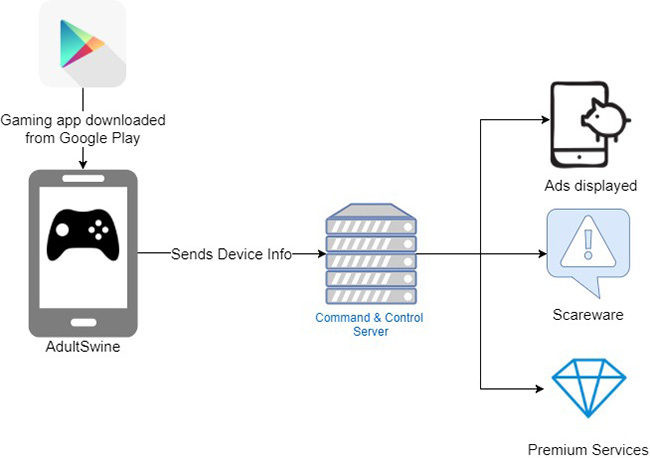
Впервые вредоносные приложения обнаружили эксперты компании Check Point, которые объединили их в одну категорию под именем «AdultSwine». Это были различные игровые приложения — Drawing Lessons Angry Birds, Temple Crash Jungle Bandicoot, Draw Kawaii. Согласно статистике Google Play, их загрузили от 3 до 7 миллионов раз.

«Прежде всего, вредоносный код данных приложений связывается с командным центром C&C, чтобы сообщить об успешной инсталляции. Далее туда отправляется информация о зараженном устройстве, после чего зловред получает конфигурации, которые в дальнейшем определят ход его работы. Согласно этим конфигурациям, вредонос должен скрыть свой значок и отображать пользователю рекламные объявления», — объясняют исследователи.

«Также стоит отметить, что в некоторых приложениях вредоносу запрещено демонстрировать рекламу — например, в браузере и социальных сетях, это делается для того, чтобы до определенной поры не вызывать подозрения. Что касается отображаемых объявлений, они исходят из двух основных источников. Первым являются поставщики рекламы, которые запрещают такое незаконное отображение своих объявлений, а вторым собственная вредоносная библиотека, в которой содержатся порнографические материалы», — продолжают эксперты.

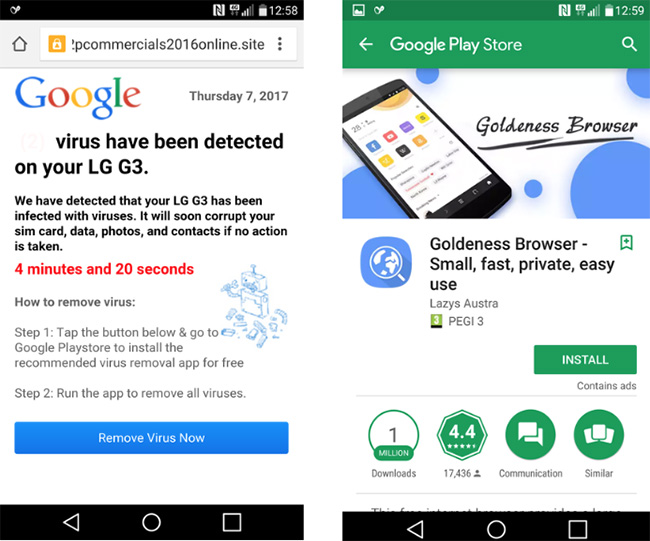
Также злонамеренное приложение будет показывать ложные предупреждения о вирусах, призывая пользователей скачать и установить «Goldeness Browser», который якобы удалит угрозу.

Еще одна особенность AdultSwine — заставить пользователей подписаться на премиальные услуги, заманивая их iPhone’ом, при этом надо было ответить на несколько вопросов, а также ввести свой номер телефона.

После того, как эксперты уведомили Google об обнаружении подобного семейства вредоносных приложений, корпорация удалил их из Google Play Store, отключила учетные записи разработчиков, а также будет отображать уведомления пользователям, установившим их.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru