



Symantec обнаружила вредоносную adware-версию Telegram

Symantec обнаружила вредоносную adware-версию Telegram

Symantec обнаружила вредоносную adware-версию Telegram

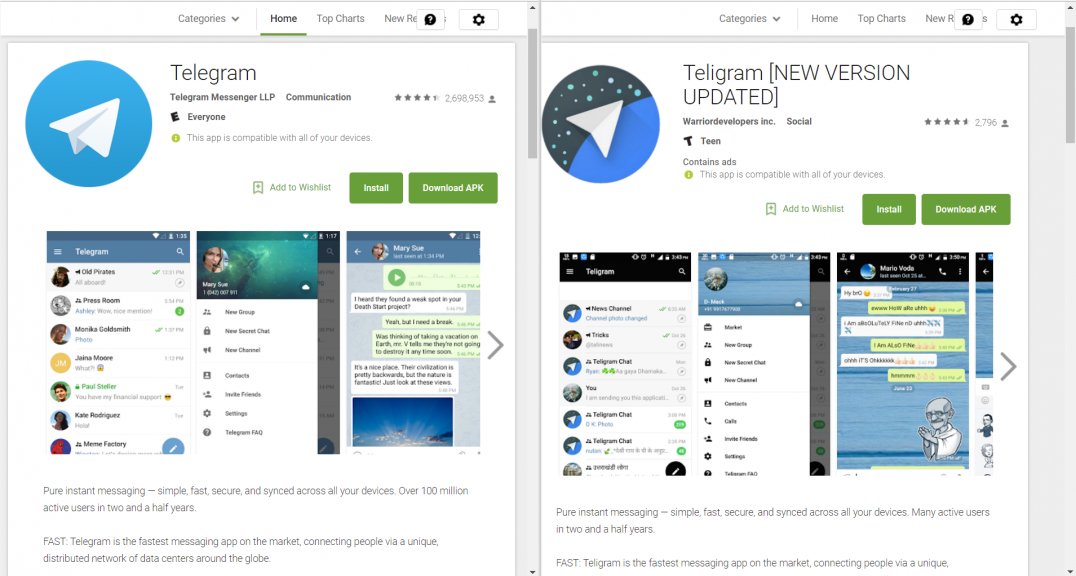
Антивирусная компания Symantec предупреждает о наличии поддельных вредоносных копий популярного мессенджера Telegram. Как утверждают специалисты компании, злоумышленники пользуются доступностью исходного кода многих легитимных приложений из Google Play Store.

От легитимной версии популярного приложения Telegram поддельную копию отличает немного измененное имя — Teligram, при этом злоумышленники полностью скопировали описание настоящей версии мессенджера. Также мошенники изменили логотип, а чтобы запутать пользователей рядом с название приложения дописали в скобках «[NEW VERSION UPDATED]» («обновленная версия»).

Поддельная копия является, по сути, адварью, которая принудительно показывала пользователям рекламу в чатах. Утверждается, что Google уже удалила вредоносное приложение из Play Store, однако также сообщается об оставшихся ссылках на поддельную копию, сохранившихся в поиске.

Подпишитесь на новости

Сбой у Ростелекома: больше всего жалоб пришло из Нижегородской области

У «Ростелекома» произошел массовый сбой. Пользователи сообщали, что у компании не работают или работают с ошибками официальный сайт, мобильное приложение и личный кабинет. Первые жалобы начали поступать около 12:40 по московскому времени.

О проблемах с сервисами оператора сообщает Detector404.

По данным сервиса Detector404, за сутки пользователи отправили около 2,5 тысячи жалоб.

Больше всего, 59%, пришло из Нижегородской области. На Курскую область приходится 4% обращений, на Рязанскую и Ивановскую области по 2%.

 

Сам «Ростелеком» сбой не комментировал. Причины неполадок и время их устранения пока неизвестны.

Напомним, ровно на этой неделе у ESTT упали сервисы. Хостинг-провайдер ESTT восстанавливает инфраструктуру после серьёзного технического сбоя.

RSS: Новости на портале Anti-Malware.ru