



Спонсируемые КНДР киберпреступники Lazarus нацелились на криптовалюту

Спонсируемые КНДР киберпреступники Lazarus нацелились на криптовалюту

Спонсируемые КНДР киберпреступники Lazarus нацелились на криптовалюту

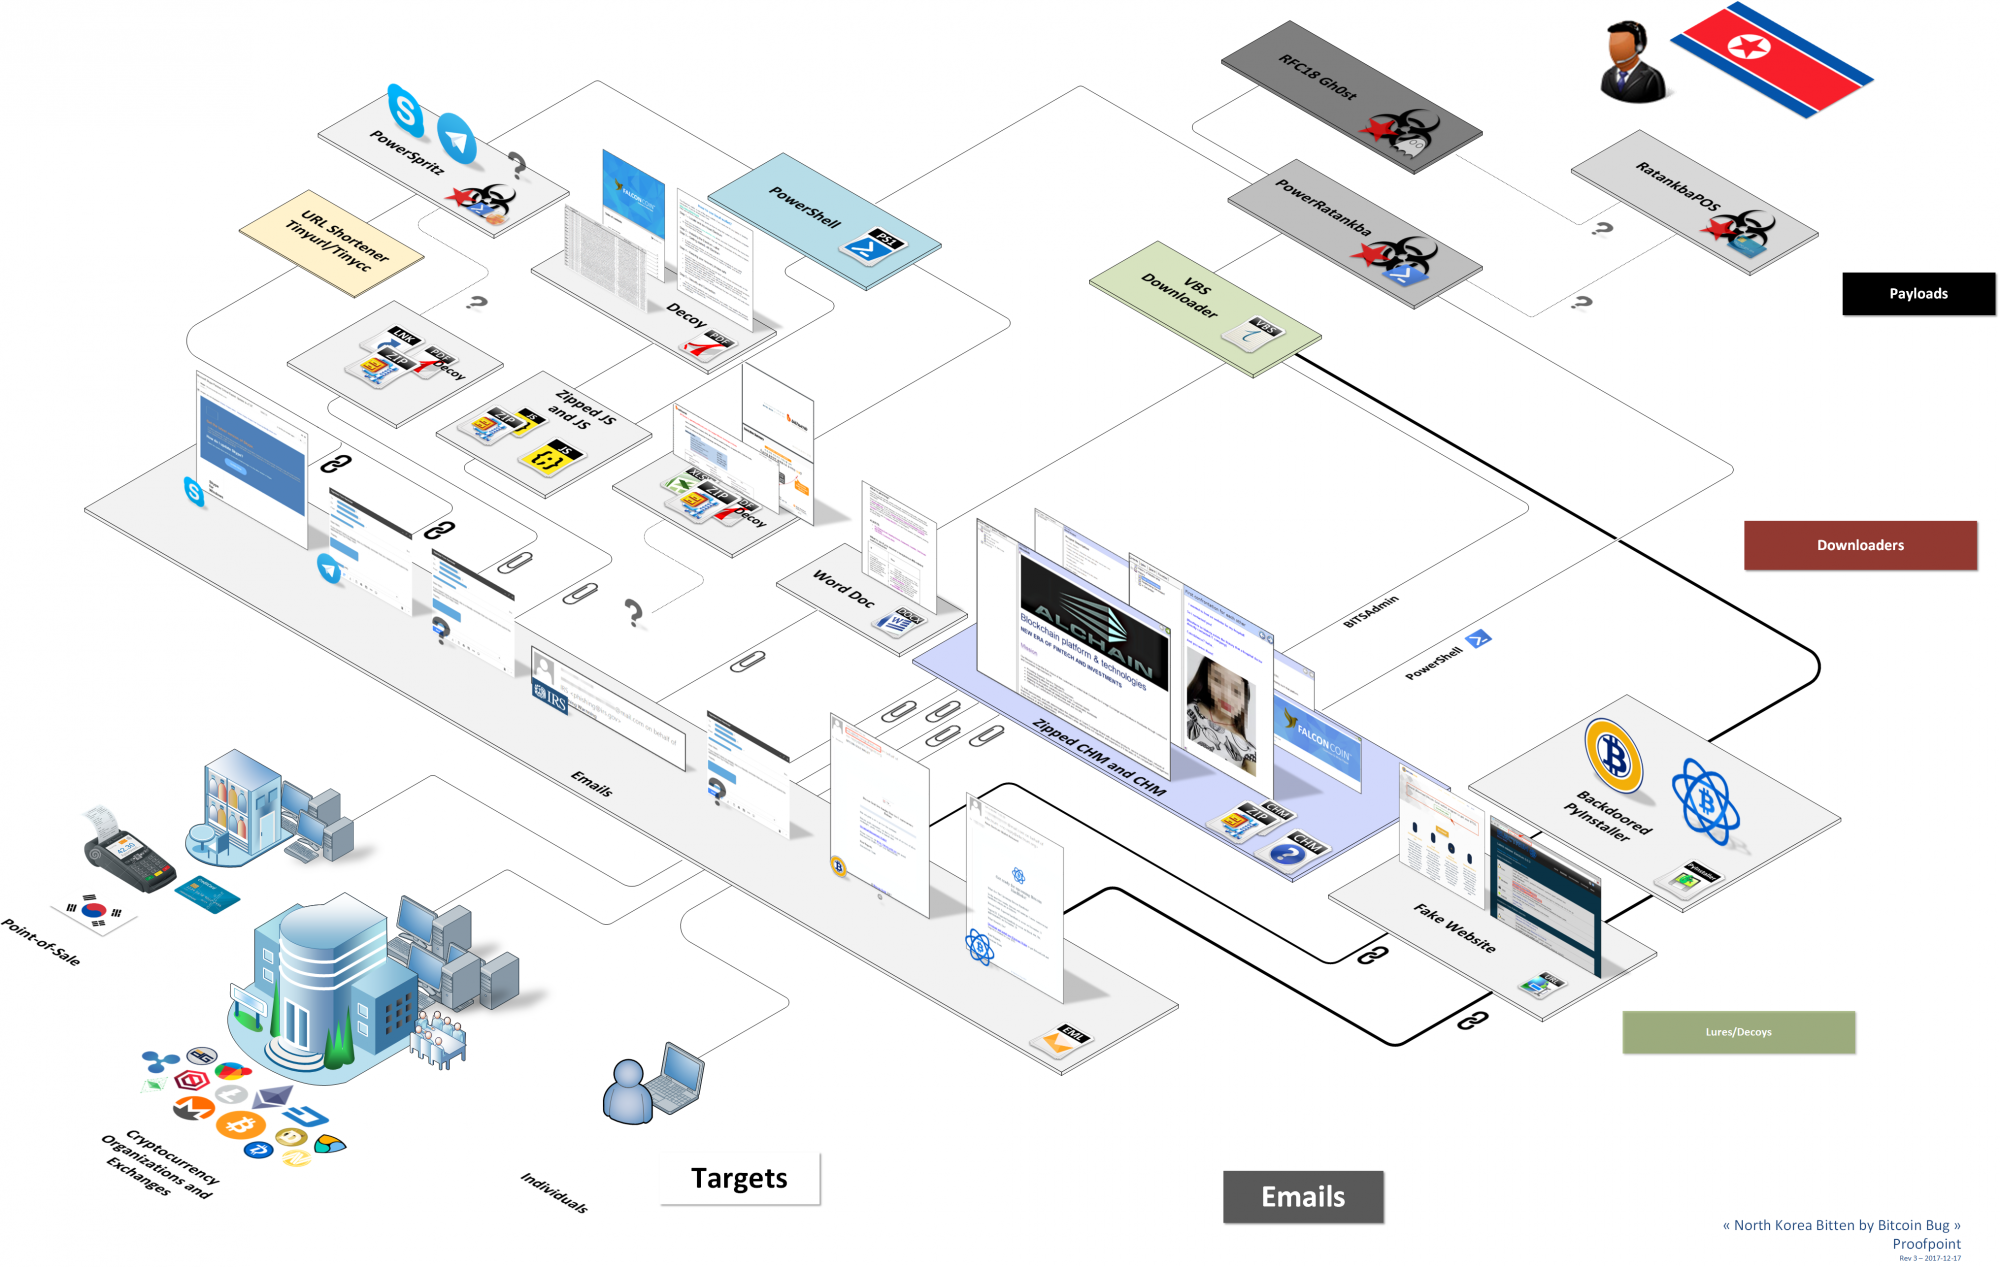
Исследователи Proofpoint обнаружили несколько многоступенчатых атак, которые используют приманки, связанные с криптовалютами, для заражения жертв сложными бэкдорами и шпионскими программами, авторство этих программ приписывают группе киберпреступников Lazarus.

Вторым этапом жертв заражают дополнительными вредоносными программами, например, Gh0st RAT, с помощью них крадутся данные криптовалютных кошельков. Это позволяет Lazarus Group проводить прибыльные операции, похищая биткойн и другие виртуальные валюты.

«Мы также обнаружили первый публично документированный экземпляр, атакующий POS-терминалы», — пишут эксперты.

Lazarus Group действует, предположительно с 2009 года, на данный момент эта группа последовательно входит в число самых разрушительных, успешных и далеко идущих киберпреступников, спонсируемых государством.

Есть данные, что Lazarus Group спонсируется Северной Кореей, эксперты уверены, что она представляет угрозу для многочисленных организаций в сфере информационной безопасности, правоохранительных органов и разведывательных служб по всему миру.

В своем исследовании специалисты Proofpoint подробно рассказали о новом вредоносе PowerRatankba, основанном на использовании PowerShell. Этот зловред очень напоминает ранее проанализированный Ratankba.

Ранее, в ноябре этого года, появились сведения, что группа киберпреступников Lazarus переходит на мобильную платформу.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru