



Спонсируемые КНДР киберпреступники Lazarus нацелились на криптовалюту

Спонсируемые КНДР киберпреступники Lazarus нацелились на криптовалюту

Спонсируемые КНДР киберпреступники Lazarus нацелились на криптовалюту

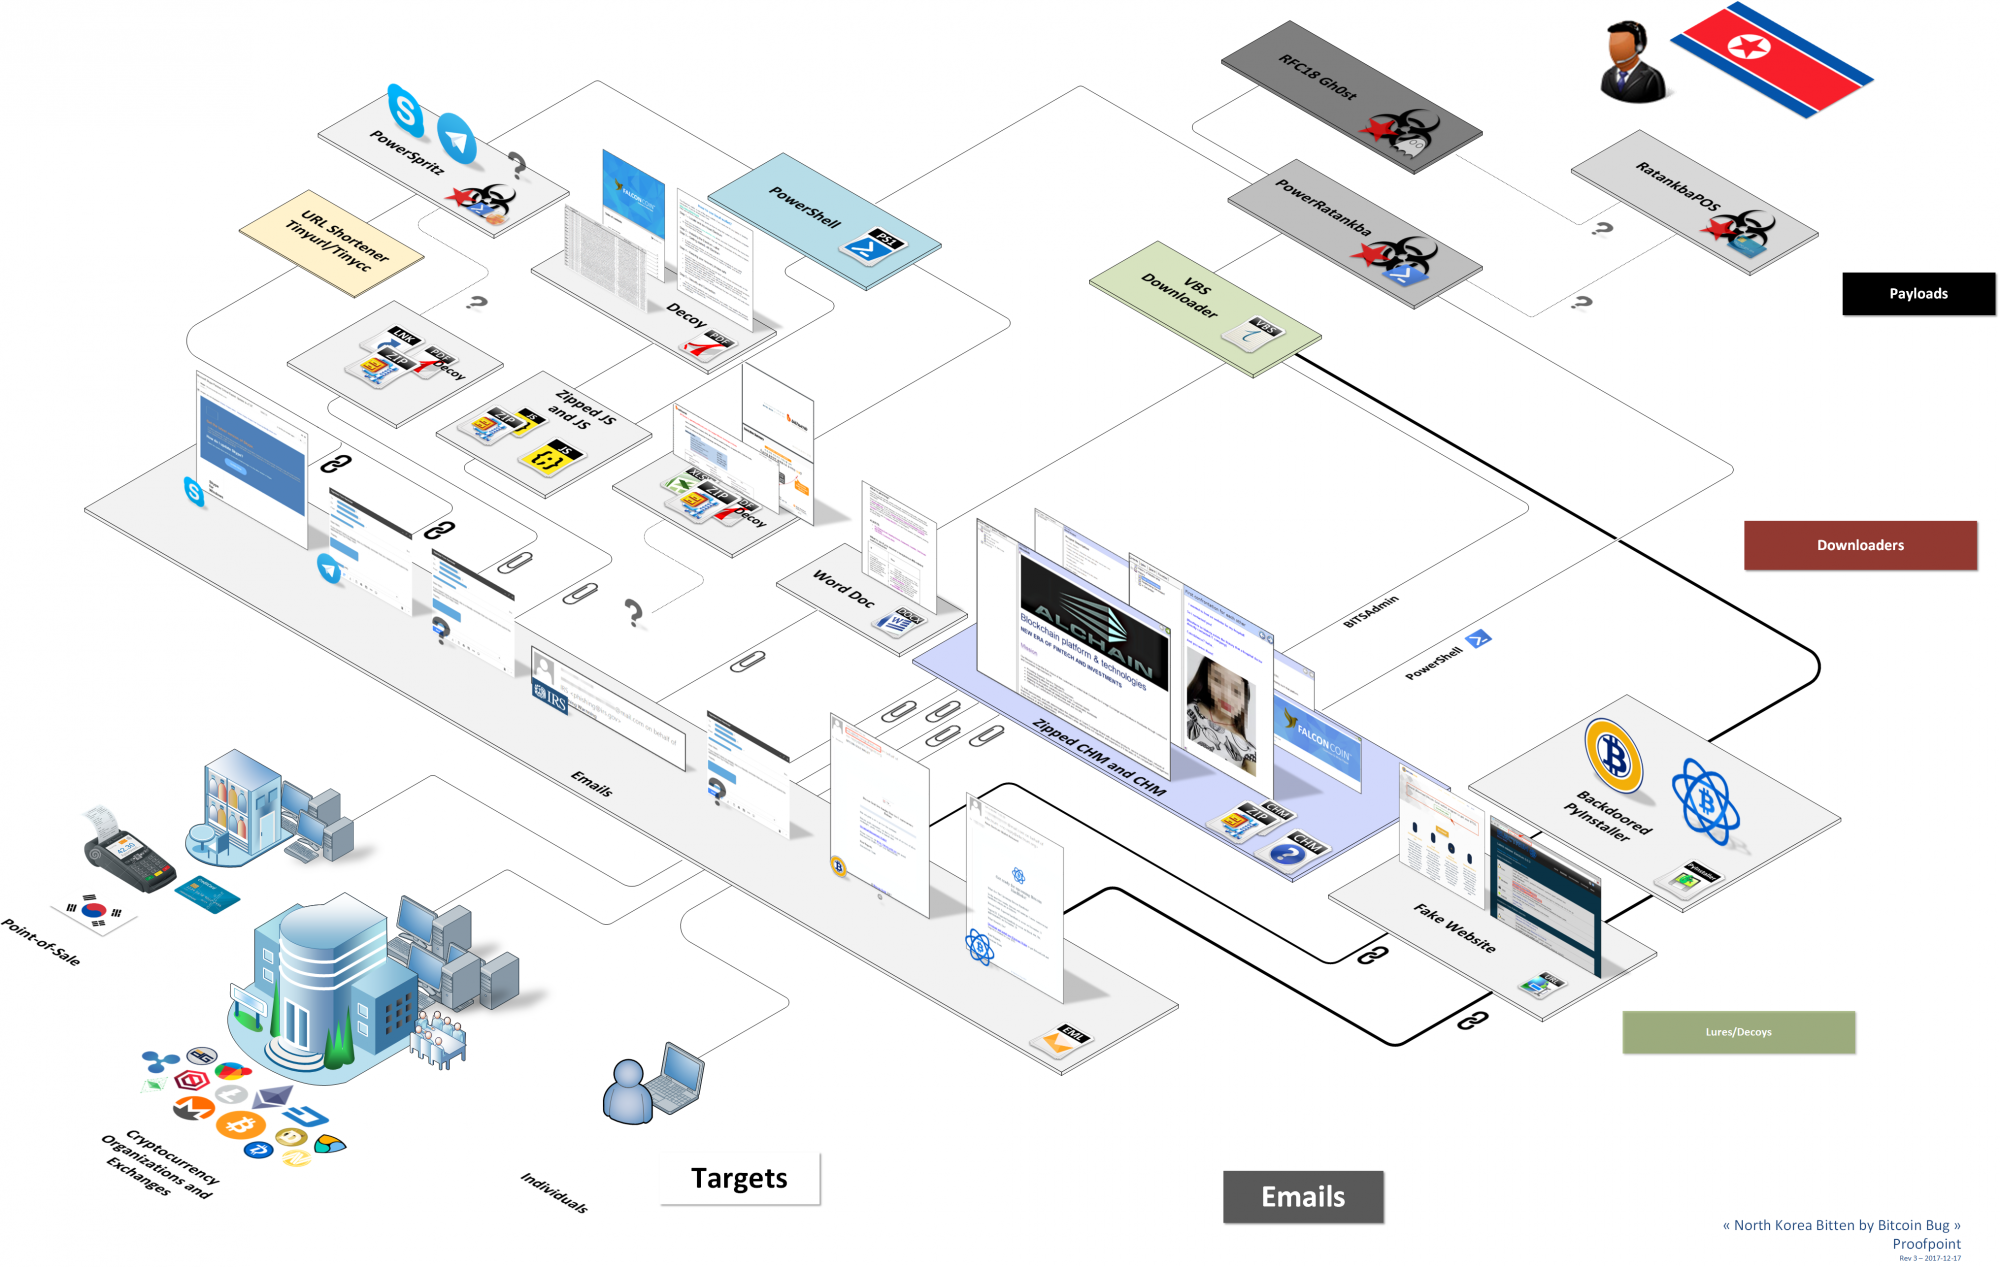
Исследователи Proofpoint обнаружили несколько многоступенчатых атак, которые используют приманки, связанные с криптовалютами, для заражения жертв сложными бэкдорами и шпионскими программами, авторство этих программ приписывают группе киберпреступников Lazarus.

Вторым этапом жертв заражают дополнительными вредоносными программами, например, Gh0st RAT, с помощью них крадутся данные криптовалютных кошельков. Это позволяет Lazarus Group проводить прибыльные операции, похищая биткойн и другие виртуальные валюты.

«Мы также обнаружили первый публично документированный экземпляр, атакующий POS-терминалы», — пишут эксперты.

Lazarus Group действует, предположительно с 2009 года, на данный момент эта группа последовательно входит в число самых разрушительных, успешных и далеко идущих киберпреступников, спонсируемых государством.

Есть данные, что Lazarus Group спонсируется Северной Кореей, эксперты уверены, что она представляет угрозу для многочисленных организаций в сфере информационной безопасности, правоохранительных органов и разведывательных служб по всему миру.

В своем исследовании специалисты Proofpoint подробно рассказали о новом вредоносе PowerRatankba, основанном на использовании PowerShell. Этот зловред очень напоминает ранее проанализированный Ratankba.

Ранее, в ноябре этого года, появились сведения, что группа киберпреступников Lazarus переходит на мобильную платформу.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru